Hacker hanno estratto software e chiave di cifratura da una telecamera Flock: un solo apparecchio ha scattato 1,6 milioni di immagini in 21 giorni e segnala le persone, non solo le targhe
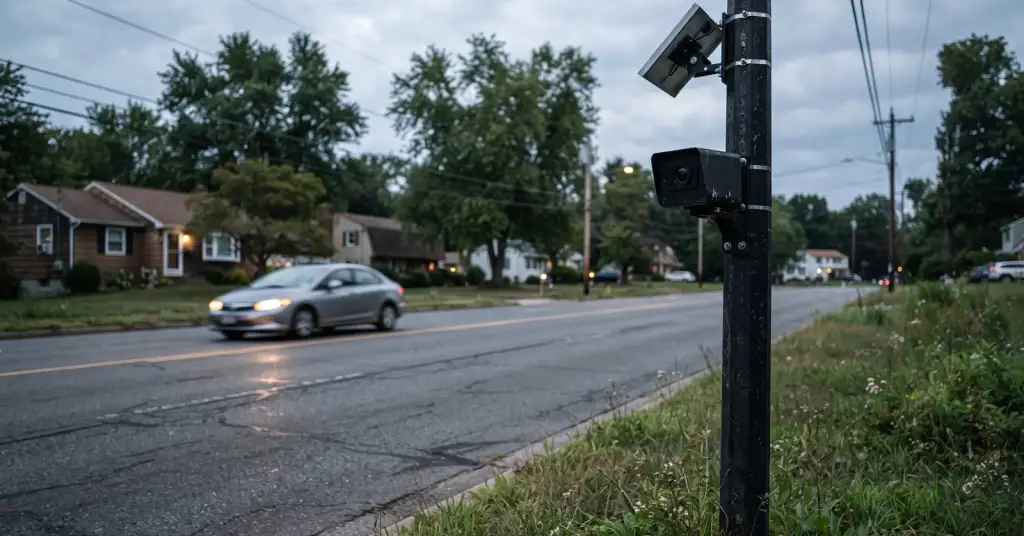
Un gruppo di hacker ha staccato dal palo una telecamera per la lettura delle targhe di Flock Safety, ne ha copiato quasi tutto il contenuto e ha trovato, in chiaro su una delle partizioni, la chiave che apre l'archivio video del dispositivo. La copia è andata a 404 Media e all'archivio di fughe Distributed Denial of Secrets, che l'ha condivisa con WIRED; le due redazioni hanno pubblicato un'analisi congiunta il 16 settembre. Flock ripete da anni alle amministrazioni che le riprese sono protette da cifratura sul dispositivo e che persino chi ha accesso fisico "non sarebbe comunque in grado di accedere alle immagini". I log recuperati mostrano una sola telecamera su una sola strada che fotografa circa 50.200 veicoli e genera 1,6 milioni di immagini in 21 giorni, circa 28 per auto, e il software a bordo che classifica esplicitamente le persone oltre alle targhe. Quei dati alimentano una rete nazionale che, in un sobborgo della Georgia, poteva essere interrogata da più di 2.000 enti.
In breve
- Il collettivo, che si chiama stegan0gram, è entrato nel sistema Android della telecamera, ha trovato le partizioni non cifrate "vendor" e "media" e, sulla seconda, una chiave che decifrava video e rilevamenti archiviati. La memoria più sensibile è rimasta bloccata.
- Il dispositivo esegue circa 20 app sviluppate da Flock su un processore da smartphone di fascia media. Al movimento scatta una raffica di foto a esposizioni diverse, ritaglia i fotogrammi utili e li carica via rete cellulare; la lettura della targa e l'identificazione di marca, modello e colore avvengono sui server di Flock.
- I log di 21 giorni mostrano circa 3.300 veicoli al giorno, un picco di 4.454 e 1,6 milioni di immagini. WIRED ha eseguito i modelli estratti su 27.321 clip archiviate e ha confermato che rilevano le persone; il rilevatore di targhe ha ritagliato anche adesivi da paraurti e una toppa con la bandiera americana come fossero targhe.
- Flock afferma che rimuovere una telecamera è illegale e di non aver ricevuto segnalazioni tramite il suo programma di divulgazione delle vulnerabilità. I dati della stessa azienda sono già arrivati all'ICE tramite ricerche della polizia locale, lo schema dietro la causa collettiva per la condivisione dei dati sulle targhe da parte di Motorola.
Cosa c'era dentro la telecamera
Gli hacker descrivono l'operazione con il linguaggio di un'azione sul campo: hanno "liberato hardware sul campo, lo hanno disarmato", poi hanno fatto reverse engineering della telecamera e del suo kit di alimentazione solare, e dicono che pubblicheranno il metodo perché altri possano ripeterlo. "Perché limitarsi a distruggerle quando possiamo smontarle e scoprire i segreti di chi ci spia?", ha detto un membro a 404 Media. La telecamera gira su Android. Due partizioni non erano cifrate, una chiamata vendor e una media, e la partizione media conteneva la chiave di cifratura di un altro volume con i video e i fermi immagine ripresi dalla telecamera. È questo il dettaglio che smonta la posizione pubblica di Flock. All'inizio del 2025 il ricercatore Jon "GainSec" Gaines aveva documentato falle in un lettore Flock che davano accesso root; Flock le aveva riconosciute, precisando che richiedevano accesso fisico e sostenendo che le immagini restano sul dispositivo solo brevemente dopo il caricamento, quindi un attaccante non otterrebbe nulla. Le 27.321 clip brevi che WIRED ha trovato su questa unità, ciascuna di uno o due secondi a 1024 per 768 senza audio, dicono il contrario, come i 1,6 milioni di immagini registrati nei log. I log mostrano anche un dispositivo al limite: più di 27.000 errori "no space left on device" nel salvare fotogrammi a piena risoluzione, decine di migliaia di crash e riavvii, un controllo di funzionamento ogni due minuti che scrive nel log "Who's a good boy?!" e una riga di saluto a ogni riavvio: "A reboot was requested! ¡Adios Amigos!"
Cosa cerca il software
Il dibattito pubblico su Flock ha riguardato le targhe, e il marketing dell'azienda lo tiene lì. Il codice no. Quando qualcosa entra nell'inquadratura, la telecamera scatta una serie rapida di foto, usa esposizioni diverse per catturare la targa e la scena più ampia, poi esegue classificatori che etichettano veicoli, targhe, biciclette e persone, registrando dove compare una persona nell'immagine e quanto il modello è sicuro. WIRED ha estratto quei modelli e li ha provati su immagini di test, incluso il selfie di un giornalista, che hanno rilevato senza difficoltà; nelle 27.321 clip hanno trovato persone in 11, tutti motociclisti, un numero basso spiegato dalla posizione della telecamera sopra la strada e non da un limite del software. Il rilevatore di targhe si è mostrato zelante: cornici dei concessionari, adesivi da paraurti e, in una clip, una toppa con la bandiera sulla borsa di un motociclista sono stati ritagliati e archiviati come targhe. Nessuna delle due redazioni ha trovato codice di riconoscimento facciale oltre a quello che Android include di default, e quello non era attivo. È indicativo anche ciò che la telecamera non fa a bordo: non legge la targa e non identifica marca, modello e colore. Questo avviene sui server di Flock, il che significa che le raffiche grezze, decine di fotogrammi di ogni auto e di chiunque sia dentro o vicino, lasciano il ciglio della strada per entrare in un archivio nazionale interrogabile. In agosto WIRED ha ricostruito parte dello strumento di polizia di Flock, OS Investigate, in precedenza Nightshift, e ha mostrato l'altra estremità di quella catena: ricerche di veicoli che viaggiano insieme, conducenti identificati dagli schemi di spostamento, dati delle telecamere incrociati con fascicoli di polizia e dati commerciali. Il prodotto di Clearview che trasforma un volto in un dossier fa lo stesso incrocio partendo da una fotografia; Flock parte da una targa.
Perché conta il diario di una sola telecamera
Moltiplicate i numeri. Un'unità a bordo strada, 3.300 auto al giorno, 28 fotogrammi ciascuna; migliaia di unità in una città, decine di migliaia nel paese, tutte che caricano sui server di una sola azienda dove la targa diventa un nome e i fotogrammi una cronologia. È una cronologia degli spostamenti costruita senza telefono, senza mandato e senza che il conducente lo sappia, custodita da un fornitore e non dall'ente che ha installato la telecamera, quindi la città che l'ha comprata spesso non è l'unica a interrogarla. Le inchieste precedenti di 404 Media hanno trovato agenti locali che eseguivano ricerche nazionali per l'ICE in giurisdizioni che avevano vietato quella collaborazione, e un agente texano che cercava nelle telecamere di tutto il paese una donna che aveva interrotto da sola la propria gravidanza. La Corte Suprema ha deciso a giugno che la cronologia della posizione di una persona richiede un mandato quando la polizia la chiede a un operatore telefonico; la stessa cronologia assemblata da una rete di lettori di targhe non ha ancora una regola simile, e una telecamera che segnala anche persone, biciclette e adesivi non raccoglie meno. Il dump di stegan0gram non cambia la legge. Cambia ciò che si può ancora dire con faccia seria sulla cifratura, su cosa vedono le telecamere e su quanto a lungo le riprese restano dove sono state fatte.