Hackers sacaron el software y la clave de cifrado de una cámara Flock: una sola unidad tomó 1,6 millones de imágenes en 21 días y marca personas, no solo matrículas
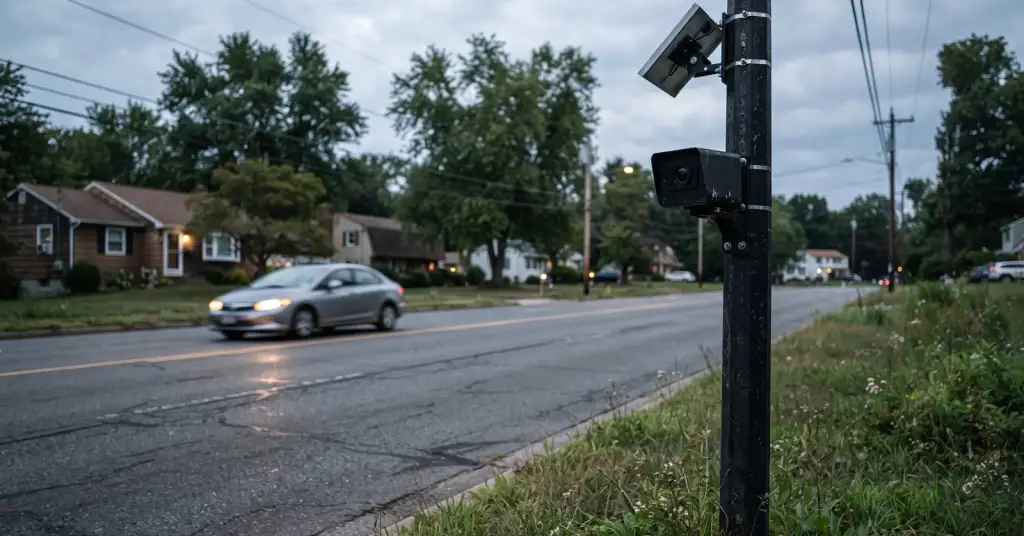
Un grupo de hackers bajó de su poste una cámara lectora de matrículas de Flock Safety, copió casi todo lo que guardaba y encontró, sin cifrar en una de sus particiones, la clave que abre el archivo de vídeo de la cámara. Entregaron la copia a 404 Media y al archivo de filtraciones Distributed Denial of Secrets, que la compartió con WIRED; los dos medios publicaron un análisis conjunto el 16 de septiembre. Flock lleva años diciendo a los ayuntamientos que las grabaciones están protegidas por cifrado en el dispositivo y que incluso alguien con acceso físico "seguiría sin poder acceder a las imágenes". Los registros recuperados muestran una sola cámara en una sola carretera fotografiando unos 50.200 vehículos y generando 1,6 millones de imágenes en 21 días, unas 28 por coche, y el software a bordo clasificando explícitamente a personas además de matrículas. Esos datos alimentan una red nacional que, en un suburbio de Georgia, podían consultar más de 2.000 organismos.
En resumen
- El colectivo, que se llama stegan0gram, accedió al sistema Android de la cámara, encontró las particiones sin cifrar "vendor" y "media", y en la segunda una clave que descifraba los vídeos y detecciones almacenados. El almacenamiento más sensible siguió bloqueado.
- El dispositivo ejecuta unas 20 aplicaciones de Flock en un procesador de smartphone de gama media. Ante un movimiento dispara una ráfaga de fotos con distintas exposiciones, recorta los fotogramas útiles y los sube por red móvil; la lectura de la matrícula y la identificación de marca, modelo y color ocurren en los servidores de Flock.
- Los registros de 21 días muestran unos 3.300 vehículos al día, un pico de 4.454 y 1,6 millones de imágenes. WIRED ejecutó los modelos extraídos sobre 27.321 clips almacenados y confirmó que detectan personas; el detector de matrículas también recortó pegatinas de parachoques y un parche con la bandera estadounidense como si fueran matrículas.
- Flock dice que retirar una cámara es ilegal y que no recibió ningún aviso por su programa de divulgación de vulnerabilidades. Los datos de la misma empresa ya llegaron al ICE mediante búsquedas de policías locales, el patrón detrás de la demanda colectiva por la cesión de datos de matrículas de Motorola.
Qué había dentro de la cámara
Los hackers describen la operación con el lenguaje de una misión de campo: "liberaron hardware en el terreno, lo desarmaron", luego hicieron ingeniería inversa de la cámara y de su kit de alimentación solar, y dicen que publicarán el método para que otros lo repitan. "¿Por qué solo destruirlas cuando podemos hacer ingeniería inversa y descubrir los secretos de quienes nos espían?", dijo un miembro a 404 Media. La cámara funciona con Android. Dos particiones no estaban cifradas, una llamada vendor y otra media, y la partición media contenía la clave de cifrado de otro volumen con los vídeos e imágenes fijas que la cámara había tomado. Ese es el detalle que desmonta la postura pública de Flock. A principios de 2025 el investigador Jon "GainSec" Gaines documentó fallos en un lector Flock que daban acceso root; Flock los reconoció, dijo que requerían acceso físico y sostuvo que las imágenes permanecen en el dispositivo solo brevemente tras la subida, de modo que un atacante no obtendría nada. Los 27.321 clips cortos que WIRED encontró en esta unidad, de uno a dos segundos cada uno a 1024 por 768 sin audio, dicen lo contrario, igual que los 1,6 millones de imágenes que registran los logs. Los logs muestran además un dispositivo al límite: más de 27.000 errores de "no queda espacio en el dispositivo" al guardar fotogramas a resolución completa, decenas de miles de fallos y reinicios, una comprobación de salud cada dos minutos que escribe "Who's a good boy?!" en el registro y una línea de despedida en cada reinicio: "A reboot was requested! ¡Adios Amigos!"
Qué busca el software
La conversación pública sobre Flock ha girado en torno a las matrículas, y el marketing de la empresa la mantiene ahí. El código no. Cuando algo entra en el encuadre, la cámara toma una serie rápida de fotos, usa distintas exposiciones para captar la matrícula y la escena general, y luego ejecuta clasificadores que etiquetan vehículos, matrículas, bicicletas y personas, registrando dónde aparece una persona en la imagen y la confianza del modelo. WIRED extrajo esos modelos y los probó con imágenes, incluido el selfi de un periodista, que detectaron sin dificultad; en los 27.321 clips encontraron personas en 11, todos motoristas, una cifra baja que se explica por la posición de la cámara sobre la carretera y no por un límite del software. El detector de matrículas resultó entusiasta: marcos de concesionarios, pegatinas de parachoques y, en un clip, un parche con la bandera en la alforja de un motorista fueron recortados y guardados como matrículas. Ningún medio encontró código de reconocimiento facial más allá del que Android incluye por defecto, y ese no estaba activado. Lo que la cámara no hace a bordo también es revelador: no lee la matrícula ni identifica marca, modelo y color. Eso ocurre en los servidores de Flock, lo que significa que las ráfagas en bruto, decenas de fotogramas de cada coche y de quien vaya dentro o cerca, salen del arcén hacia un almacén nacional con buscador. En agosto WIRED reconstruyó parte de la herramienta policial de Flock, OS Investigate, antes Nightshift, y mostró el otro extremo de esa tubería: búsquedas de vehículos que viajan juntos, conductores identificados por sus patrones de movimiento, registros de cámaras cruzados con expedientes policiales y datos comerciales. El producto de Clearview que convierte una cara en un expediente hace el mismo cruce a partir de una fotografía; Flock empieza por una matrícula.
Por qué importa el diario de una sola cámara
Multiplique las cifras. Una unidad en el arcén, 3.300 coches al día, 28 fotogramas cada uno; miles de unidades en una ciudad, decenas de miles en el país, todas subiendo a los servidores de una sola empresa donde la matrícula se convierte en un nombre y los fotogramas en una cronología. Es un historial de ubicaciones construido sin teléfono, sin orden judicial y sin conocimiento del conductor, y lo guarda un proveedor y no el organismo que instaló la cámara, así que el municipio que la compró a menudo no es el único que la consulta. Las investigaciones anteriores de 404 Media hallaron a agentes locales haciendo búsquedas nacionales para el ICE en jurisdicciones que habían prohibido esa cooperación, y a un agente de Texas rastreando cámaras de todo el país en busca de una mujer que había interrumpido su propio embarazo. El Tribunal Supremo decidió en junio que el historial de ubicaciones de una persona requiere una orden judicial cuando la policía lo pide a una operadora telefónica; el mismo historial armado desde una red de lectores de matrículas aún no tiene esa regla, y una cámara que además marca personas, bicicletas y pegatinas no recoge menos. El volcado de stegan0gram no cambia la ley. Cambia lo que se puede afirmar con cara seria sobre el cifrado, sobre lo que ven las cámaras y sobre cuánto tiempo se quedan las imágenes donde se tomaron.