Des pirates ont extrait le logiciel et la clé de chiffrement d'une caméra Flock : un seul appareil a pris 1,6 million d'images en 21 jours et repère les personnes, pas seulement les plaques
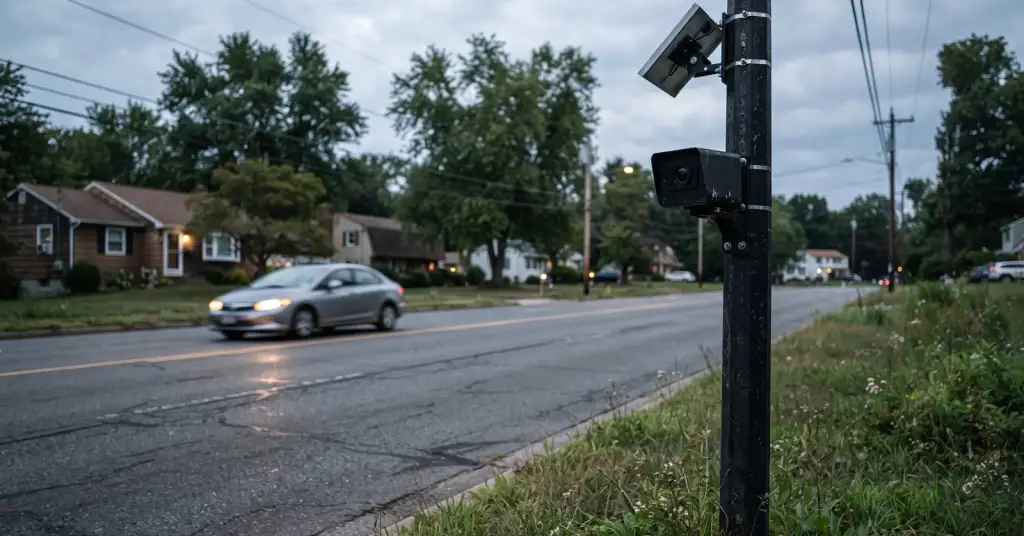
Un groupe de pirates a décroché de son mât une caméra de lecture de plaques Flock Safety, copié presque tout ce qu'elle contenait et trouvé, en clair sur l'une de ses partitions, la clé qui déverrouille les archives vidéo de l'appareil. Ils ont remis la copie à 404 Media et à l'archive de fuites Distributed Denial of Secrets, qui l'a partagée avec WIRED ; les deux médias ont publié une analyse conjointe le 16 septembre. Flock répète depuis des années aux municipalités que les images sont protégées par un chiffrement sur l'appareil et que même une personne ayant un accès physique « ne pourrait toujours pas accéder aux images ». Les journaux récupérés montrent une seule caméra sur une seule route photographiant environ 50 200 véhicules et générant 1,6 million d'images en 21 jours, soit une trentaine de clichés par voiture, et le logiciel embarqué classant explicitement les personnes en plus des plaques. Ces données alimentent un réseau national qui, dans une banlieue de Géorgie, pouvait être interrogé par plus de 2 000 agences.
En bref
- Le collectif, qui se nomme stegan0gram, a accédé au système Android de la caméra, trouvé les partitions non chiffrées « vendor » et « media », et sur la seconde une clé qui déchiffrait les vidéos et détections stockées. Le stockage le plus sensible est resté verrouillé.
- L'appareil fait tourner une vingtaine d'applications développées par Flock sur un processeur de smartphone de milieu de gamme. Au moindre mouvement, il tire une rafale de photos à différentes expositions, recadre les images utiles et les envoie par le réseau cellulaire ; la lecture de la plaque et l'identification de la marque, du modèle et de la couleur se font sur les serveurs de Flock.
- Les journaux couvrant 21 jours montrent environ 3 300 véhicules par jour, un pic à 4 454, et 1,6 million d'images. WIRED a fait tourner les modèles extraits sur 27 321 clips stockés et confirmé qu'ils détectent les personnes ; le détecteur de plaques a aussi recadré des autocollants de pare-chocs et un écusson au drapeau américain comme s'il s'agissait de plaques.
- Flock affirme que retirer une caméra est illégal et n'avoir reçu aucun signalement via son programme de divulgation de vulnérabilités. Les données de la même société sont déjà parvenues à l'ICE via des recherches de polices locales, le schéma derrière le recours collectif sur le partage des données de plaques par Motorola.
Ce qu'il y avait dans la caméra
Les pirates décrivent l'opération dans le vocabulaire d'une mission de terrain : ils ont « libéré du matériel sur le terrain, désarmé » les appareils, puis rétro-conçu la caméra et son kit d'alimentation solaire, et disent publier la méthode pour que d'autres la reproduisent. « Pourquoi se contenter de les détruire quand on peut les rétro-concevoir et découvrir les secrets de ceux qui nous espionnent ? », a dit un membre à 404 Media. La caméra tourne sous Android. Deux partitions n'étaient pas chiffrées, l'une nommée vendor, l'autre media, et la partition media contenait la clé de chiffrement d'un autre volume renfermant les vidéos et images fixes prises par la caméra. C'est ce détail qui contredit la position publique de Flock. Début 2025, le chercheur Jon « GainSec » Gaines avait documenté des failles d'un lecteur Flock donnant un accès root ; Flock les avait reconnues, précisé qu'elles exigeaient un accès physique et soutenu que les images ne restaient que brièvement sur l'appareil après envoi, de sorte qu'un attaquant n'obtiendrait rien. Les 27 321 clips courts que WIRED a trouvés sur cette unité, chacun d'une à deux secondes en 1024 par 768 sans son, disent le contraire, tout comme les 1,6 million d'images consignées dans les journaux. Ces journaux montrent aussi un appareil à bout de souffle : plus de 27 000 erreurs « no space left on device » à l'enregistrement d'images en pleine résolution, des dizaines de milliers de plantages et de redémarrages, un contrôle de bon fonctionnement toutes les deux minutes qui écrit « Who's a good boy?! » dans le journal, et une ligne d'adieu à chaque redémarrage : « A reboot was requested! ¡Adios Amigos! »
Ce que le logiciel cherche
Le débat public sur Flock a porté sur les plaques d'immatriculation, et le marketing de la société l'y maintient. Le code, non. Quand quelque chose entre dans le champ, la caméra prend une série rapide de photos, utilise différentes expositions pour capturer la plaque et la scène élargie, puis lance des classificateurs qui étiquettent véhicules, plaques, vélos et personnes, en notant où une personne apparaît dans l'image et le degré de confiance du modèle. WIRED a extrait ces modèles et les a testés sur des images, dont le selfie d'un journaliste, qu'ils ont détecté sans difficulté ; sur les 27 321 clips, ils ont trouvé des personnes dans 11, tous des motards, un faible nombre qui s'explique par la position de la caméra au-dessus de la route et non par une limite du logiciel. Le détecteur de plaques s'est montré zélé : cadres de concessionnaires, autocollants de pare-chocs et, dans un clip, un écusson au drapeau sur la sacoche d'un motard ont été recadrés et stockés comme des plaques. Aucun des deux médias n'a trouvé de code de reconnaissance faciale au-delà de ce qu'Android embarque par défaut, et celui-ci n'était pas activé. Ce que la caméra ne fait pas à bord est tout aussi instructif : elle ne lit pas la plaque et n'identifie ni la marque, ni le modèle, ni la couleur. Cela se passe sur les serveurs de Flock, ce qui signifie que les rafales brutes, des dizaines d'images de chaque voiture et de quiconque se trouve dedans ou à côté, quittent le bord de la route pour entrer dans un entrepôt national interrogeable. En août, WIRED a reconstitué une partie de l'outil policier de Flock, OS Investigate, anciennement Nightshift, et montré l'autre bout de ce tuyau : recherches de véhicules qui circulent ensemble, conducteurs identifiés par leurs schémas de déplacement, données de caméras croisées avec des fichiers de police et des données commerciales. Le produit de Clearview qui transforme un visage en dossier fait le même croisement à partir d'une photo ; Flock part d'une plaque.
Pourquoi le journal d'une seule caméra compte
Multipliez les chiffres. Une unité en bord de route, 3 300 voitures par jour, 28 images chacune ; des milliers d'unités dans une ville, des dizaines de milliers dans le pays, toutes envoyant vers les serveurs d'une seule société où la plaque devient un nom et les images une chronologie. C'est un historique de déplacements constitué sans téléphone, sans mandat et sans que le conducteur le sache, détenu par un fournisseur plutôt que par l'agence qui a installé la caméra, si bien que la ville qui l'a achetée n'est souvent pas la seule à y chercher. Les enquêtes antérieures de 404 Media ont trouvé des policiers locaux effectuant des recherches nationales pour l'ICE dans des juridictions qui avaient interdit cette coopération, et un policier texan fouillant les caméras de tout le pays pour retrouver une femme qui avait interrompu elle-même sa grossesse. La Cour suprême a décidé en juin que l'historique de localisation d'une personne exige un mandat quand la police le réclame à un opérateur téléphonique ; le même historique assemblé par un réseau de lecteurs de plaques n'a pas encore de règle de ce type, et une caméra qui signale aussi les personnes, les vélos et les autocollants ne collecte pas moins. La fuite de stegan0gram ne change pas la loi. Elle change ce qu'on peut encore affirmer sans rire sur le chiffrement, sur ce que voient les caméras et sur la durée pendant laquelle les images restent là où elles ont été prises.