Hacker holten Software und Verschlüsselungsschlüssel aus einer Flock-Kamera: ein Gerät schoss 1,6 Millionen Bilder in 21 Tagen und markiert Personen, nicht nur Kennzeichen
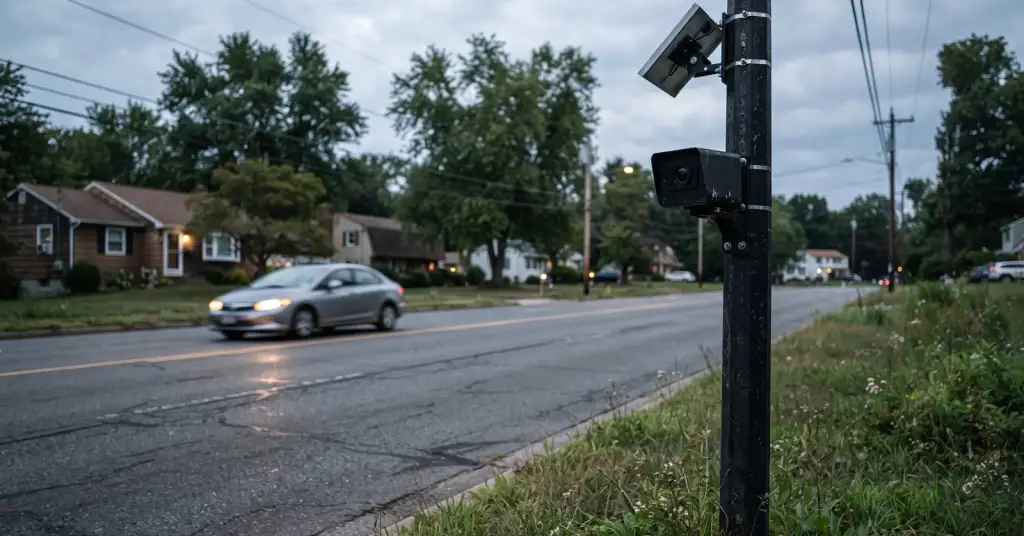
Eine Hackergruppe hat eine Kennzeichenkamera von Flock Safety von ihrem Mast geholt, fast alles kopiert, was darauf gespeichert war, und auf einer unverschlüsselten Partition den Schlüssel gefunden, der das Videoarchiv der Kamera öffnet. Die Kopie ging an 404 Media und an das Transparenzarchiv Distributed Denial of Secrets, das sie mit WIRED teilte; beide Redaktionen veröffentlichten am 16. September eine gemeinsame Analyse. Flock hat Städten jahrelang erklärt, das Material sei durch Verschlüsselung auf dem Gerät geschützt und selbst jemand mit physischem Zugriff könne "trotzdem nicht auf die Aufnahmen zugreifen". Die wiederhergestellten Protokolle zeigen, wie eine Kamera an einer Straße in 21 Tagen rund 50.200 Fahrzeuge fotografierte und 1,6 Millionen Bilder erzeugte, etwa 28 pro Auto, und wie die Software an Bord neben Kennzeichen ausdrücklich auch Personen klassifiziert. Diese Datensätze fließen in ein landesweites Netz, das in einem Vorort in Georgia von mehr als 2.000 Behörden durchsucht werden konnte.
Kurz gefasst
- Das Kollektiv, das sich stegan0gram nennt, gelangte in das Android-System der Kamera, fand die unverschlüsselten Partitionen "vendor" und "media" und auf der zweiten einen Schlüssel, der die gespeicherten Videos und Erkennungen entschlüsselte. Der sensibelste Speicher blieb verschlossen.
- Das Gerät führt rund 20 von Flock entwickelte Apps auf einem Prozessor der Smartphone-Mittelklasse aus. Bei Bewegung schießt es eine Serie von Fotos mit verschiedenen Belichtungen, schneidet brauchbare Bilder zu und lädt sie über das Mobilfunknetz hoch; das Lesen des Kennzeichens und die Bestimmung von Marke, Modell und Farbe erfolgen auf Flocks Servern.
- Protokolle über 21 Tage zeigen rund 3.300 Fahrzeuge pro Tag, einen Spitzenwert von 4.454 und 1,6 Millionen Bilder. WIRED ließ die extrahierten Modelle über 27.321 gespeicherte Clips laufen und bestätigte, dass sie Personen erkennen; der Kennzeichendetektor schnitt auch Aufkleber und einen Aufnäher mit der US-Flagge aus, als wären es Kennzeichen.
- Flock erklärt, das Entfernen einer Kamera sei illegal, und über sein Programm zur Meldung von Schwachstellen sei kein Bericht eingegangen. Die Daten derselben Firma gelangten bereits über Abfragen lokaler Polizei zu ICE, dasselbe Muster wie bei der Sammelklage wegen der Kennzeichendaten-Weitergabe durch Motorola.
Was in der Kamera steckte
Die Hacker beschreiben die Aktion in der Sprache eines Feldeinsatzes: Sie hätten "Hardware im Feld befreit, entschärft", dann die Kamera und ihre Solaranlage per Reverse Engineering zerlegt, und sie wollen die Methode veröffentlichen, damit andere sie wiederholen können. "Warum sie nur zerstören, wenn wir sie zurückentwickeln und die Geheimnisse derer finden können, die uns ausspionieren?", sagte ein Mitglied 404 Media. Die Kamera läuft unter Android. Zwei Partitionen waren unverschlüsselt, eine namens vendor, eine namens media, und auf der media-Partition lag der Schlüssel zu einem weiteren Volume mit den Videos und Standbildern, die die Kamera aufgenommen hatte. Genau dieses Detail unterläuft Flocks öffentliche Position. Anfang 2025 dokumentierte der Forscher Jon "GainSec" Gaines Schwachstellen in einem Flock-Lesegerät, die Root-Zugriff ermöglichten; Flock räumte sie ein, verwies auf den nötigen physischen Zugriff und argumentierte, Aufnahmen blieben nach dem Hochladen nur kurz auf dem Gerät, ein Angreifer bekomme also nichts. Die 27.321 kurzen Clips, die WIRED auf diesem Gerät fand, jeder ein bis zwei Sekunden lang, 1024 mal 768 Pixel, ohne Ton, sagen etwas anderes, ebenso die 1,6 Millionen Bilder in den Protokollen. Die Protokolle zeigen zudem ein Gerät am Limit: mehr als 27.000 Fehler "no space left on device" beim Speichern von Bildern in voller Auflösung, Zehntausende Abstürze und Neustarts, alle zwei Minuten eine Funktionsprüfung, die "Who's a good boy?!" ins Protokoll schreibt, und bei jedem Neustart eine Abschiedszeile: "A reboot was requested! ¡Adios Amigos!"
Wonach die Software sucht
Die öffentliche Debatte über Flock drehte sich um Kennzeichen, und das Marketing der Firma hält sie dort. Der Code nicht. Wenn etwas ins Bild kommt, macht die Kamera eine schnelle Fotoserie, erfasst mit verschiedenen Belichtungen das Kennzeichen und die weitere Szene und lässt dann Klassifikatoren laufen, die Fahrzeuge, Kennzeichen, Fahrräder und Personen markieren, wobei festgehalten wird, wo im Bild eine Person erscheint und wie sicher sich das Modell ist. WIRED extrahierte diese Modelle und prüfte sie an Testbildern, darunter das Selfie eines Reporters, das sie problemlos erkannten; in den 27.321 Clips fanden sie Personen in 11, alle Motorradfahrer, eine niedrige Zahl, die sich aus der Position der Kamera über der Straße erklärt, nicht aus Grenzen der Software. Der Kennzeichendetektor erwies sich als eifrig: Händlerrahmen, Aufkleber und in einem Clip ein Flaggenaufnäher auf der Satteltasche eines Fahrers wurden ausgeschnitten und wie Kennzeichen gespeichert. Code zur Gesichtserkennung fand keine der Redaktionen, abgesehen von dem, was Android standardmäßig mitbringt, und der war nicht aktiviert. Aufschlussreich ist auch, was die Kamera an Bord nicht tut: Sie liest das Kennzeichen nicht und bestimmt weder Marke noch Modell noch Farbe. Das geschieht auf Flocks Servern, was bedeutet, dass die Rohserien, Dutzende Bilder jedes Autos und aller, die darin oder daneben sind, den Straßenrand verlassen und in einen durchsuchbaren landesweiten Speicher wandern. Im August rekonstruierte WIRED Teile von Flocks Polizeiwerkzeug OS Investigate, früher Nightshift, und zeigte das andere Ende dieser Pipeline: Suchen nach Fahrzeugen, die gemeinsam unterwegs sind, Fahrer, die anhand ihrer Bewegungsmuster identifiziert werden, Kameradaten, die mit Polizeiakten und kommerziellen Daten verknüpft sind. Clearviews Produkt vom Gesicht zum Dossier macht dieselbe Verknüpfung ausgehend von einem Foto; Flock beginnt beim Kennzeichen.
Warum das Tagebuch einer Kamera zählt
Man rechne hoch. Eine Einheit am Straßenrand, 3.300 Autos am Tag, 28 Bilder pro Auto; Tausende solcher Einheiten in einer Stadt, Zehntausende landesweit, alle laden auf die Server einer Firma, wo aus dem Kennzeichen ein Name wird und aus den Bildern eine Zeitleiste. Das ist ein Bewegungsprofil ohne Telefon, ohne Durchsuchungsbeschluss und ohne Wissen des Fahrers, gehalten von einem Anbieter statt von der Behörde, die die Kamera aufgestellt hat, sodass die Stadt, die sie gekauft hat, oft nicht die einzige ist, die darin sucht. Frühere Recherchen von 404 Media fanden lokale Beamte, die in Rechtsräumen mit verbotener Zusammenarbeit landesweite Abfragen für ICE durchführten, und einen texanischen Beamten, der Kameras im ganzen Land nach einer Frau absuchte, die ihre Schwangerschaft selbst beendet hatte. Der Supreme Court entschied im Juni, dass die Standorthistorie einer Person einen Durchsuchungsbeschluss erfordert, wenn die Polizei sie vom Mobilfunkanbieter will; dieselbe Historie aus einem Netz von Kennzeichenlesern kennt eine solche Regel noch nicht, und eine Kamera, die auch Personen, Fahrräder und Aufkleber markiert, sammelt nicht weniger. Der Dump von stegan0gram ändert das Gesetz nicht. Er ändert, was sich noch mit ernstem Gesicht über Verschlüsselung sagen lässt, darüber, was die Kameras sehen, und darüber, wie lange die Aufnahmen dort bleiben, wo sie gemacht wurden.