Hackers tiraram o software e a chave de criptografia de uma câmera Flock: um único aparelho fez 1,6 milhão de imagens em 21 dias e marca pessoas, não só placas
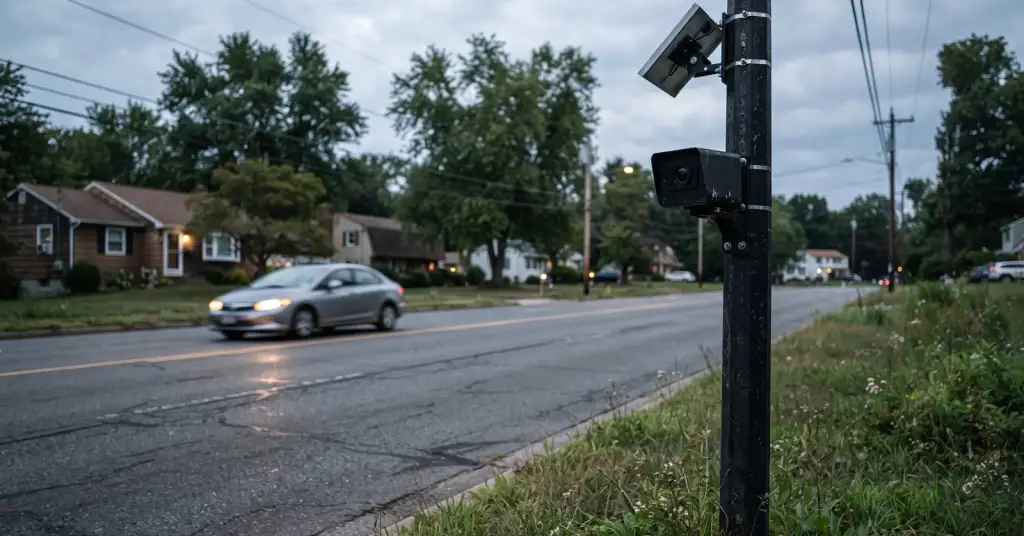
Um grupo de hackers tirou do poste uma câmera leitora de placas da Flock Safety, copiou quase tudo o que estava armazenado nela e encontrou, sem criptografia em uma das partições, a chave que abre o arquivo de vídeo da câmera. Eles passaram a cópia ao 404 Media e ao arquivo de vazamentos Distributed Denial of Secrets, que a compartilhou com a WIRED; os dois veículos publicaram uma análise conjunta em 16 de setembro. A Flock diz há anos às prefeituras que as gravações são protegidas por criptografia no dispositivo e que mesmo alguém com acesso físico "ainda assim não conseguiria acessar as imagens". Os registros recuperados mostram uma única câmera em uma única via fotografando cerca de 50.200 veículos e gerando 1,6 milhão de imagens em 21 dias, umas 28 por carro, e o software a bordo classificando explicitamente pessoas, além de placas. Esses dados alimentam uma rede nacional que, em um subúrbio da Geórgia, podia ser consultada por mais de 2.000 órgãos.
Em resumo
- O coletivo, que se chama stegan0gram, acessou o sistema Android da câmera, encontrou as partições sem criptografia "vendor" e "media" e, na segunda, uma chave que decifrava os vídeos e detecções armazenados. O armazenamento mais sensível continuou trancado.
- O aparelho roda cerca de 20 aplicativos da Flock em um processador de smartphone intermediário. Ao detectar movimento, dispara uma rajada de fotos com exposições diferentes, recorta os quadros úteis e os envia pela rede celular; a leitura da placa e a identificação de marca, modelo e cor acontecem nos servidores da Flock.
- Registros de 21 dias mostram cerca de 3.300 veículos por dia, um pico de 4.454 e 1,6 milhão de imagens. A WIRED rodou os modelos extraídos em 27.321 clipes armazenados e confirmou que eles detectam pessoas; o detector de placas também recortou adesivos de para-choque e um patch com a bandeira americana como se fossem placas.
- A Flock diz que remover uma câmera é ilegal e que não recebeu nenhum relato pelo seu programa de divulgação de vulnerabilidades. Os dados da mesma empresa já chegaram ao ICE por meio de consultas de polícias locais, o padrão por trás da ação coletiva sobre o compartilhamento de dados de placas pela Motorola.
O que havia dentro da câmera
Os hackers descrevem a ação na linguagem de uma operação de campo: "libertaram hardware em campo, desarmaram" os aparelhos, depois fizeram engenharia reversa da câmera e do seu kit de energia solar, e dizem que vão publicar o método para que outros o repitam. "Por que só destruí-las se podemos fazer engenharia reversa e descobrir os segredos de quem nos espiona?", disse um integrante ao 404 Media. A câmera roda Android. Duas partições não estavam criptografadas, uma chamada vendor e outra media, e a partição media guardava a chave de criptografia de outro volume com os vídeos e fotos que a câmera havia feito. É esse detalhe que derruba a posição pública da Flock. No início de 2025, o pesquisador Jon "GainSec" Gaines documentou falhas em um leitor Flock que davam acesso root; a Flock as reconheceu, disse que exigiam acesso físico e argumentou que as imagens ficam no aparelho só brevemente após o envio, de modo que um invasor não obteria nada. Os 27.321 clipes curtos que a WIRED encontrou nesta unidade, cada um de um a dois segundos em 1024 por 768 sem áudio, dizem o contrário, assim como os 1,6 milhão de imagens registrados nos logs. Os logs também mostram um aparelho no limite: mais de 27.000 erros de "sem espaço no dispositivo" ao salvar quadros em resolução completa, dezenas de milhares de travamentos e reinicializações, uma verificação de saúde a cada dois minutos que escreve "Who's a good boy?!" no log e uma linha de despedida a cada reinício: "A reboot was requested! ¡Adios Amigos!"
O que o software procura
A conversa pública sobre a Flock girou em torno das placas, e o marketing da empresa a mantém ali. O código, não. Quando algo entra no quadro, a câmera faz uma série rápida de fotos, usa exposições diferentes para capturar a placa e a cena ampla, depois roda classificadores que rotulam veículos, placas, bicicletas e pessoas, registrando onde uma pessoa aparece na imagem e a confiança do modelo. A WIRED extraiu esses modelos e os testou em imagens, incluindo a selfie de um repórter, que eles detectaram sem dificuldade; nos 27.321 clipes encontraram pessoas em 11, todos motociclistas, um número baixo explicado pela posição da câmera acima da via, não por um limite do software. O detector de placas se mostrou afoito: molduras de concessionárias, adesivos de para-choque e, em um clipe, um patch de bandeira no alforje de um motociclista foram recortados e guardados como placas. Nenhum dos veículos encontrou código de reconhecimento facial além do que o Android traz por padrão, e esse não estava ativado. O que a câmera não faz a bordo também é revelador: ela não lê a placa nem identifica marca, modelo e cor. Isso acontece nos servidores da Flock, o que significa que as rajadas brutas, dezenas de quadros de cada carro e de quem estiver dentro ou perto, saem da beira da estrada para um depósito nacional pesquisável. Em agosto a WIRED reconstruiu parte da ferramenta policial da Flock, o OS Investigate, antes chamado Nightshift, e mostrou a outra ponta desse cano: buscas por veículos que andam juntos, motoristas identificados por padrões de deslocamento, registros de câmeras cruzados com arquivos policiais e dados comerciais. O produto da Clearview que transforma um rosto em dossiê faz o mesmo cruzamento a partir de uma fotografia; a Flock parte de uma placa.
Por que o diário de uma única câmera importa
Multiplique os números. Uma unidade na beira da estrada, 3.300 carros por dia, 28 quadros cada; milhares de unidades em uma cidade, dezenas de milhares no país, todas enviando para os servidores de uma única empresa, onde a placa vira um nome e os quadros viram uma linha do tempo. É um histórico de localização construído sem telefone, sem mandado e sem o conhecimento do motorista, guardado por um fornecedor e não pelo órgão que instalou a câmera, de modo que a cidade que a comprou muitas vezes não é a única a consultá-la. Apurações anteriores do 404 Media encontraram policiais locais fazendo buscas nacionais para o ICE em jurisdições que haviam proibido essa cooperação, e um policial do Texas vasculhando câmeras de todo o país atrás de uma mulher que havia interrompido a própria gravidez. A Suprema Corte decidiu em junho que o histórico de localização de uma pessoa exige mandado quando a polícia o pede a uma operadora de telefonia; o mesmo histórico montado por uma rede de leitores de placas ainda não tem regra assim, e uma câmera que também marca pessoas, bicicletas e adesivos não coleta menos. O despejo do stegan0gram não muda a lei. Muda o que ainda se pode dizer com cara séria sobre criptografia, sobre o que as câmeras veem e sobre quanto tempo as imagens ficam onde foram feitas.