Hackers enviam o alerta "ASOS hacked" aos clientes pelo próprio aplicativo da varejista
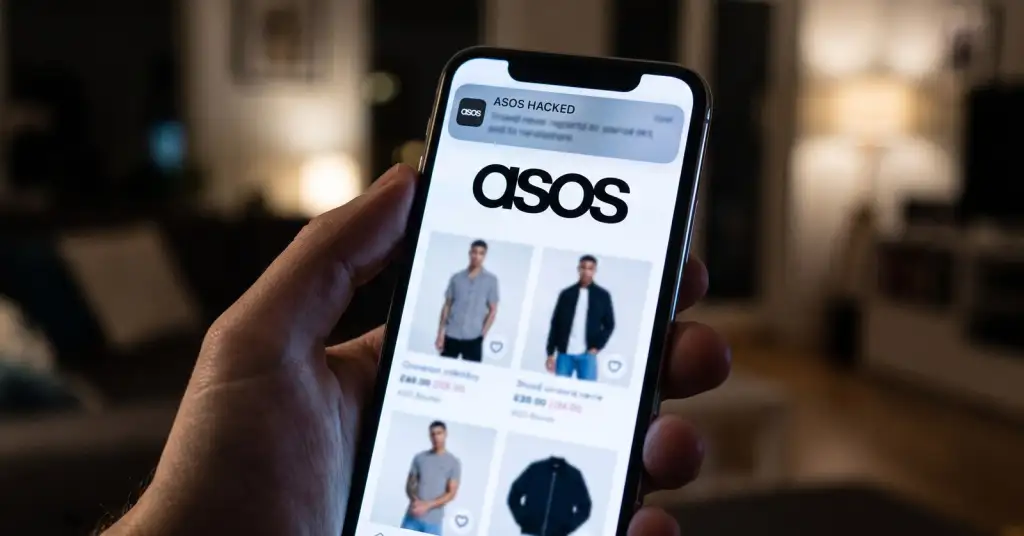
Clientes da ASOS em vários países receberam na manhã de terça-feira, 6 de outubro, uma notificação push incomum vinda do próprio aplicativo da varejista: "ASOS hacked". A mensagem não era destinada aos clientes. Era uma exigência de resgate dirigida à empresa: "Dear ASOS DPO and IT, we have full compromised the Snowflake instance. Engage with us, or we will leak it" (em essência: "Ao DPO e à equipe de TI da ASOS: comprometemos totalmente a instância do Snowflake. Entrem em contato conosco, ou vamos vazá-la"), seguida de um link para uma conta no Telegram. A ASOS diz que está investigando e não confirmou que algum dado tenha sido roubado.
O que aconteceu
O alerta saiu por volta das 10h, no horário do Reino Unido, e foi relatado por usuários no Reino Unido, nos EUA, na Alemanha e na Austrália. O Snowflake é uma plataforma de dados na nuvem que muitas grandes empresas usam para armazenar e analisar dados de clientes; os atacantes afirmam ter acesso total à conta da ASOS nela. Segundo o City AM, o grupo se autodenomina "Xuanye Group" e alega que os dados de pagamento não foram afetados. Nada disso foi verificado, e nem se sabe se a ASOS guarda dados de clientes no Snowflake.
A ASOS declarou: "Estamos cientes da notificação e estamos investigando. Não temos mais informações para compartilhar nesta fase, mas daremos uma atualização assim que soubermos mais." As ações da empresa caíram cerca de 10% naquela manhã na Bolsa de Valores de Londres.
Enviar um bilhete de resgate pelo próprio canal de clientes da empresa é raro. Grupos de extorsão costumam negociar em privado; aqui, segundo a ITV, a ameaça chegou de uma só vez a milhares de celulares de clientes, junto com a queda das ações. O fato de os atacantes terem conseguido enviar uma notificação push significa que tinham acesso pelo menos ao sistema de notificações do aplicativo, seja qual for a verdade sobre o banco de dados.
Por que o Snowflake sempre aparece
O Snowflake esteve no centro de uma onda de violações em 2024, quando atacantes entraram nas contas Snowflake de empresas como AT&T, Ticketmaster e Santander. A Mandiant contou cerca de 165 organizações potencialmente expostas. As senhas tinham sido roubadas antes por malware infostealer, e as contas não tinham autenticação de dois fatores. Segundo a Mandiant, os sistemas do próprio Snowflake não foram invadidos; todos os casos remontavam a credenciais de clientes roubadas. Se algo parecido ocorreu na ASOS, não se sabe.
O que os clientes da ASOS devem fazer
- Ignore o link do Telegram na notificação. Ele leva aos atacantes, não à ASOS.
- Espere phishing. Depois de um incidente assim, costumam chegar e-mails e SMS falsos "da ASOS" sobre reembolsos, verificações de conta ou vales. Não clique nos links; abra o aplicativo ou digite você mesmo o endereço.
- Troque a sua senha da ASOS se usa a mesma em outro lugar, e troque-a lá também.
- Acompanhe as faturas do cartão. Os atacantes dizem que os dados de pagamento estão seguros, mas essa afirmação, sozinha, não vale nada.
Se a ASOS confirmar uma violação, a lei britânica de proteção de dados a obriga a avisar os clientes afetados quando o vazamento os expuser a alto risco.