Gli hacker inviano l'allarme "ASOS hacked" ai clienti dall'app dello stesso rivenditore
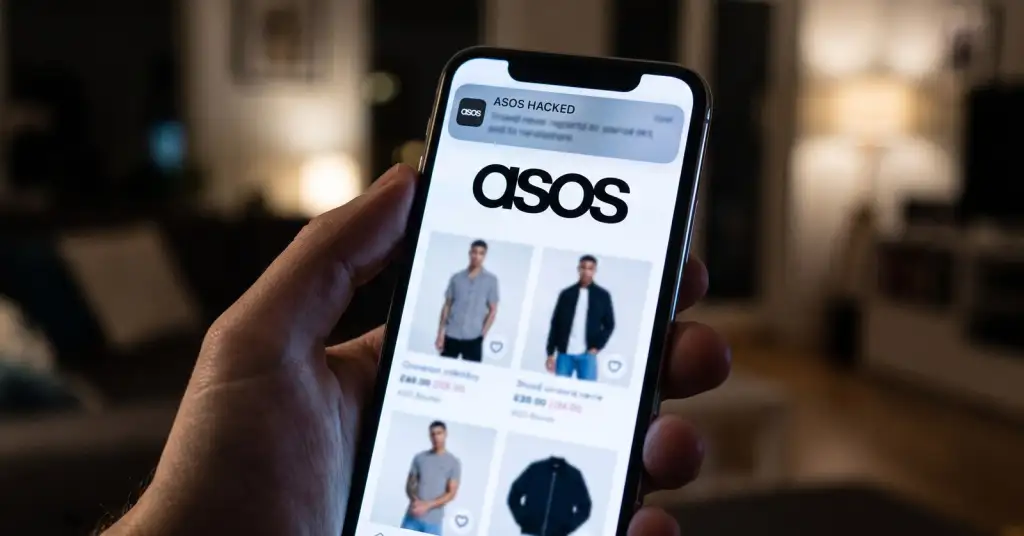
Martedì mattina, 6 ottobre, i clienti di ASOS in diversi Paesi hanno ricevuto una insolita notifica push dall'app stessa del rivenditore: "ASOS hacked". Il messaggio non era destinato ai clienti. Era una richiesta di riscatto indirizzata all'azienda: "Dear ASOS DPO and IT, we have full compromised the Snowflake instance. Engage with us, or we will leak it" (in sostanza: "Al DPO e al reparto IT di ASOS: abbiamo compromesso completamente l'istanza Snowflake. Contattateci, altrimenti la divulgheremo"), seguita da un link a un account Telegram. ASOS dichiara di stare indagando e non ha confermato che siano stati rubati dati.
Cosa è successo
L'avviso è partito intorno alle 10 ora del Regno Unito ed è stato segnalato da utenti nel Regno Unito, negli Stati Uniti, in Germania e in Australia. Snowflake è una piattaforma dati nel cloud che molte grandi aziende usano per archiviare e analizzare i dati dei clienti; gli aggressori sostengono di avere pieno accesso all'account di ASOS al suo interno. Secondo City AM, il gruppo si fa chiamare "Xuanye Group" e afferma che i dati di pagamento non sono stati toccati. Nulla di tutto ciò è stato verificato, e non si sa nemmeno se ASOS conservi dati dei clienti su Snowflake.
ASOS ha dichiarato: «Siamo a conoscenza della notifica e stiamo indagando. Per ora non abbiamo altre informazioni da condividere, ma daremo un aggiornamento non appena ne sapremo di più.» Le sue azioni sono scese di circa il 10% quella mattina alla Borsa di Londra.
Inviare una richiesta di riscatto attraverso il canale clienti della stessa azienda è raro. Le bande di estorsione di solito trattano in privato; qui, secondo ITV, la minaccia è arrivata insieme su migliaia di telefoni di clienti, in concomitanza con il crollo del titolo. Il fatto che gli aggressori abbiano potuto inviare una notifica push significa che avevano accesso almeno al sistema di notifiche dell'app, qualunque sia la verità sul database.
Perché Snowflake torna sempre
Snowflake è stato al centro di un'ondata di violazioni nel 2024, quando gli aggressori hanno effettuato l'accesso agli account Snowflake di aziende come AT&T, Ticketmaster e Santander. Mandiant ha contato circa 165 organizzazioni potenzialmente esposte. Le password erano state rubate in precedenza da malware infostealer, e gli account non avevano l'autenticazione a due fattori. Secondo Mandiant, i sistemi di Snowflake non sono stati violati; ogni caso risaliva a credenziali dei clienti rubate. Se qualcosa di simile sia accaduto in ASOS non è noto.
Cosa devono fare i clienti di ASOS
- Ignorate il link Telegram nella notifica. Porta agli aggressori, non ad ASOS.
- Aspettatevi del phishing. Dopo un incidente simile, di solito arrivano email e SMS falsi "di ASOS" su rimborsi, verifiche dell'account o buoni sconto. Non cliccate sui link: aprite l'app o digitate voi stessi l'indirizzo.
- Cambiate la password di ASOS se la usate anche altrove, e cambiatela anche lì.
- Controllate gli estratti conto della carta. Gli aggressori sostengono che i dati di pagamento siano al sicuro, ma questa affermazione da sola non vale nulla.
Se ASOS confermerà una violazione, la legge britannica sulla protezione dei dati la obbliga a informare i clienti coinvolti quando la fuga li espone a un rischio elevato.