Хакеры разослали клиентам ASOS пуш «ASOS hacked» прямо через приложение магазина
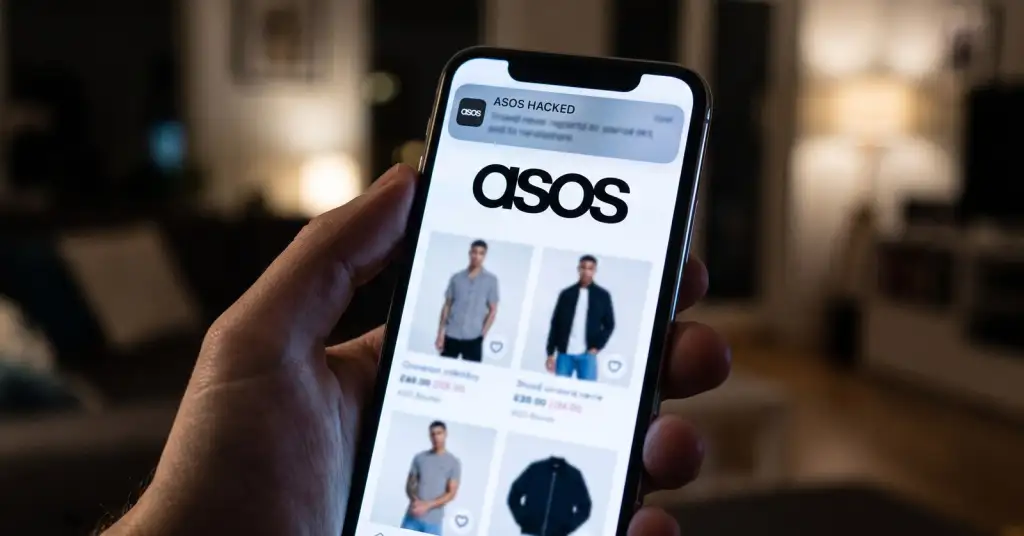
Покупатели ASOS в нескольких странах утром во вторник, 6 октября, получили необычный пуш прямо из приложения магазина: «ASOS hacked». Сообщение было адресовано не клиентам, а самой компании и выглядело как требование выкупа: «Уважаемые DPO и IT-отдел ASOS, мы полностью взломали ваш экземпляр Snowflake. Свяжитесь с нами, иначе мы его сольём». Дальше шла ссылка на аккаунт в Telegram. ASOS говорит, что разбирается, и кражу данных пока не подтвердила.
Что произошло
Уведомление пришло около 10 утра по британскому времени, о нём сообщали пользователи из Великобритании, США, Германии и Австралии. Snowflake - облачная платформа, где многие крупные компании хранят и анализируют данные клиентов; злоумышленники утверждают, что получили полный доступ к аккаунту ASOS в ней. По данным City AM, группа называет себя Xuanye Group и уверяет, что платёжные данные не пострадали. Ничего из этого не подтверждено, и неизвестно даже, хранит ли ASOS данные клиентов в Snowflake.
В ASOS заявили: «Мы знаем об этом уведомлении и сейчас проводим проверку. Больше информации у нас пока нет, мы сообщим, как только узнаем больше». Акции компании на Лондонской бирже в то утро подешевели примерно на 10%.
Требование выкупа через собственный канал компании для клиентов - большая редкость. Вымогатели обычно договариваются тихо, а здесь, по данным ITV, угроза разом дошла до тысяч телефонов покупателей, и следом упали акции. Уже то, что злоумышленники смогли разослать пуш, значит, что у них был доступ как минимум к системе уведомлений приложения, что бы ни оказалось с базой данных.
Почему снова Snowflake
Snowflake оказалась в центре волны утечек в 2024 году: злоумышленники входили в аккаунты Snowflake таких компаний, как AT&T, Ticketmaster и Santander. Mandiant насчитала около 165 организаций, которые могли пострадать. Пароли заранее украли программы-стилеры, а двухфакторной аутентификации на этих аккаунтах не было. По данным Mandiant, сами системы Snowflake взломаны не были, каждый случай сводился к украденным учётным данным клиентов. Было ли что-то похожее у ASOS, неизвестно.
Что делать клиентам ASOS
- Не открывайте ссылку на Telegram из уведомления: она ведёт к злоумышленникам, а не в ASOS.
- Ждите фишинга. После таких историй обычно идут поддельные письма и SMS «от ASOS» про возвраты, проверку аккаунта или купоны. Не переходите по ссылкам в них, открывайте приложение или вводите адрес сами.
- Смените пароль ASOS, если он используется где-то ещё, и поменяйте его там тоже.
- Следите за выпиской по карте. Злоумышленники уверяют, что платёжные данные в безопасности, но верить им на слово не стоит.
Если ASOS подтвердит утечку, по британскому закону о защите данных компания обязана предупредить клиентов, для которых утечка создаёт высокий риск.