Hacker schicken "ASOS hacked"-Alarm über die eigene App des Händlers an Kunden
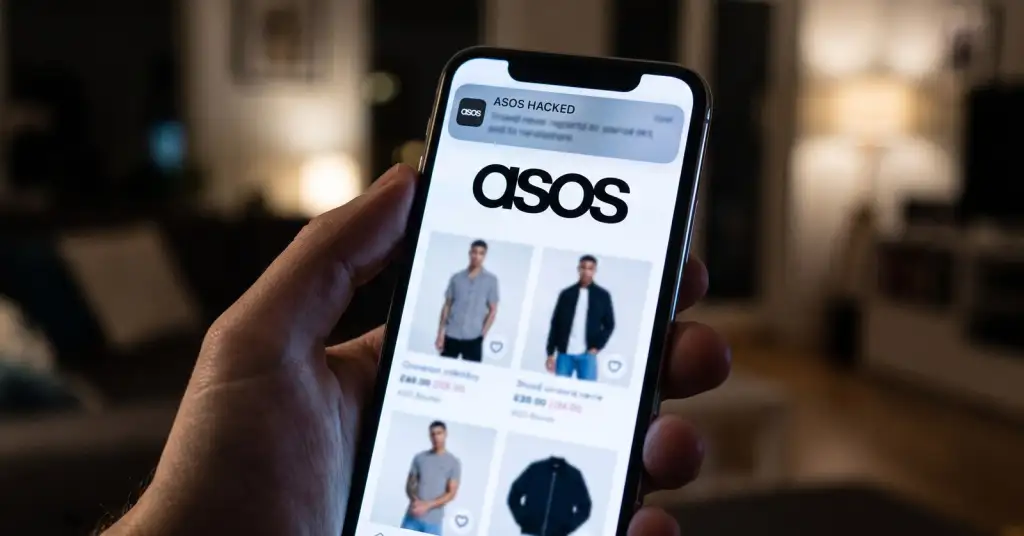
ASOS-Kunden in mehreren Ländern haben am Dienstagmorgen, dem 6. Oktober, eine ungewöhnliche Push-Benachrichtigung aus der App des Händlers erhalten: "ASOS hacked". Die Nachricht war nicht für Kunden bestimmt. Es war eine Lösegeldforderung an das Unternehmen: "Dear ASOS DPO and IT, we have full compromised the Snowflake instance. Engage with us, or we will leak it" (sinngemäß: "An den Datenschutzbeauftragten und die IT von ASOS: Wir haben die Snowflake-Instanz vollständig kompromittiert. Nehmt Kontakt mit uns auf, sonst veröffentlichen wir die Daten"), gefolgt von einem Link zu einem Telegram-Konto. ASOS erklärt, den Vorfall zu untersuchen, und hat nicht bestätigt, dass Daten gestohlen wurden.
Was passiert ist
Die Meldung ging gegen 10 Uhr britischer Zeit raus; Nutzer aus Großbritannien, den USA, Deutschland und Australien berichteten davon. Snowflake ist eine Cloud-Datenplattform, auf der viele große Unternehmen Kundendaten speichern und auswerten; die Angreifer behaupten, vollen Zugriff auf das dortige Konto von ASOS zu haben. Laut City AM nennt sich die Gruppe "Xuanye Group" und behauptet, Zahlungsdaten seien nicht betroffen. Nichts davon ist überprüft, und es ist nicht einmal bekannt, ob ASOS überhaupt Kundendaten in Snowflake speichert.
ASOS erklärte: "Uns ist die Benachrichtigung bekannt, und wir untersuchen den Vorfall derzeit. Weitere Informationen können wir zum jetzigen Zeitpunkt nicht mitteilen, wir melden uns aber mit einem Update, sobald wir mehr wissen." Die Aktie des Unternehmens verlor am Vormittag an der Londoner Börse rund 10 %.
Eine Lösegeldforderung über den eigenen Kundenkanal eines Unternehmens zu verschicken, ist selten. Erpressergruppen verhandeln meist im Verborgenen; hier erreichte die Drohung laut ITV Tausende Kundentelefone auf einmal, und zugleich brach der Aktienkurs ein. Dass die Angreifer überhaupt eine Push-Nachricht senden konnten, bedeutet, dass sie zumindest Zugriff auf das Benachrichtigungssystem der App hatten, unabhängig davon, was an den Behauptungen über die Datenbank dran ist.
Warum immer wieder Snowflake auftaucht
Snowflake stand 2024 im Mittelpunkt einer Welle von Einbrüchen, bei der sich Angreifer in die Snowflake-Konten von Unternehmen wie AT&T, Ticketmaster und Santander einloggten. Mandiant zählte rund 165 potenziell betroffene Organisationen. Die Passwörter waren zuvor von Infostealer-Malware gestohlen worden, und die Konten hatten keine Zwei-Faktor-Authentifizierung. Laut Mandiant wurden die Systeme von Snowflake selbst nicht gehackt; jeder Fall ließ sich auf gestohlene Zugangsdaten von Kunden zurückführen. Ob bei ASOS etwas Ähnliches passiert ist, ist unbekannt.
Was ASOS-Kunden jetzt tun sollten
- Den Telegram-Link ignorieren in der Benachrichtigung. Er führt zu den Angreifern, nicht zu ASOS.
- Mit Phishing rechnen. Nach einem solchen Vorfall folgen meist gefälschte E-Mails und SMS "von ASOS" über Rückerstattungen, Kontoprüfungen oder Gutscheine. Klicken Sie nicht auf Links darin; öffnen Sie die App oder tippen Sie die Adresse selbst ein.
- Das ASOS-Passwort ändern, wenn Sie dasselbe irgendwo sonst verwenden, und dort ebenfalls ändern.
- Kontoauszüge im Blick behalten. Die Angreifer behaupten, die Zahlungsdaten seien sicher, doch diese Behauptung allein ist nichts wert.
Sollte ASOS einen Einbruch bestätigen, muss das Unternehmen nach britischem Datenschutzrecht die betroffenen Kunden informieren, wenn der Datenabfluss ein hohes Risiko für sie bedeutet.