Hackers envían la alerta "ASOS hacked" a los clientes desde la propia app del minorista
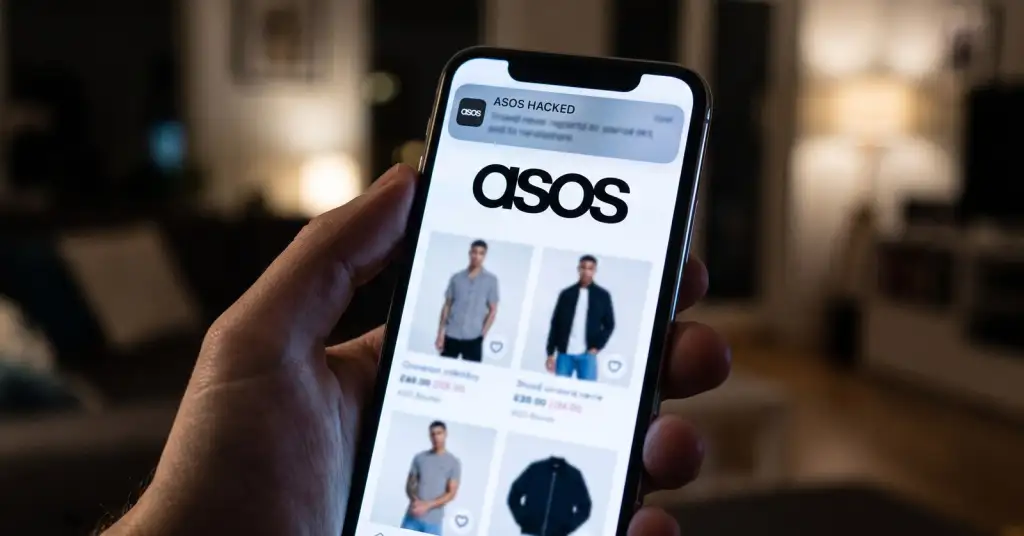
Clientes de ASOS en varios países recibieron el martes por la mañana, 6 de octubre, una notificación push inusual desde la propia aplicación del minorista: "ASOS hacked". El mensaje no iba dirigido a los clientes. Era una exigencia de rescate dirigida a la empresa: "Dear ASOS DPO and IT, we have full compromised the Snowflake instance. Engage with us, or we will leak it" (en esencia: "Al DPO y al equipo de TI de ASOS: hemos comprometido por completo la instancia de Snowflake. Pónganse en contacto con nosotros o la filtraremos"), seguida de un enlace a una cuenta de Telegram. ASOS afirma que está investigando y no ha confirmado que se hayan robado datos.
Qué ocurrió
La alerta salió hacia las 10:00, hora del Reino Unido, y la comunicaron usuarios del Reino Unido, Estados Unidos, Alemania y Australia. Snowflake es una plataforma de datos en la nube que muchas grandes empresas usan para almacenar y analizar datos de clientes; los atacantes aseguran tener acceso total a la cuenta de ASOS en ella. Según City AM, el grupo se hace llamar "Xuanye Group" y afirma que los datos de pago no se han visto afectados. Nada de esto está verificado, y ni siquiera se sabe si ASOS guarda datos de clientes en Snowflake.
ASOS declaró: «Tenemos constancia de la notificación y estamos investigando. No tenemos más información que compartir en esta fase, pero daremos novedades en cuanto sepamos más.» Sus acciones cayeron cerca de un 10 % esa mañana en la Bolsa de Londres.
Enviar una nota de rescate por el propio canal de clientes de una empresa es poco común. Las bandas de extorsión suelen negociar en privado; aquí, según ITV, la amenaza llegó de golpe a miles de teléfonos de clientes, junto con la caída de la cotización. El hecho de que los atacantes pudieran enviar una notificación push implica que tenían acceso, al menos, al sistema de notificaciones de la aplicación, sea cual sea la verdad sobre la base de datos.
Por qué Snowflake sale una y otra vez
Snowflake estuvo en el centro de una oleada de brechas en 2024, cuando los atacantes iniciaron sesión en las cuentas de Snowflake de empresas como AT&T, Ticketmaster y Santander. Mandiant contabilizó unas 165 organizaciones potencialmente expuestas. Las contraseñas habían sido robadas antes por malware infostealer, y las cuentas no tenían autenticación de dos factores. Según Mandiant, los sistemas de Snowflake no fueron vulnerados; todos los casos se remontaban a credenciales de clientes robadas. Se desconoce si algo parecido ocurrió en ASOS.
Qué deben hacer los clientes de ASOS
- Ignore el enlace de Telegram de la notificación. Lleva a los atacantes, no a ASOS.
- Espere phishing. Tras un incidente así, suelen llegar correos y mensajes falsos "de ASOS" sobre reembolsos, verificaciones de cuenta o cupones. No haga clic en sus enlaces; abra la aplicación o escriba usted mismo la dirección.
- Cambie su contraseña de ASOS si usa la misma en otro sitio, y cámbiela también allí.
- Vigile los movimientos de su tarjeta. Los atacantes dicen que los datos de pago están a salvo, pero esa afirmación por sí sola no vale nada.
Si ASOS confirma una brecha, la ley británica de protección de datos le obliga a informar a los clientes afectados cuando la fuga los ponga en alto riesgo.