Des pirates envoient l'alerte "ASOS hacked" aux clients via l'appli même de l'enseigne
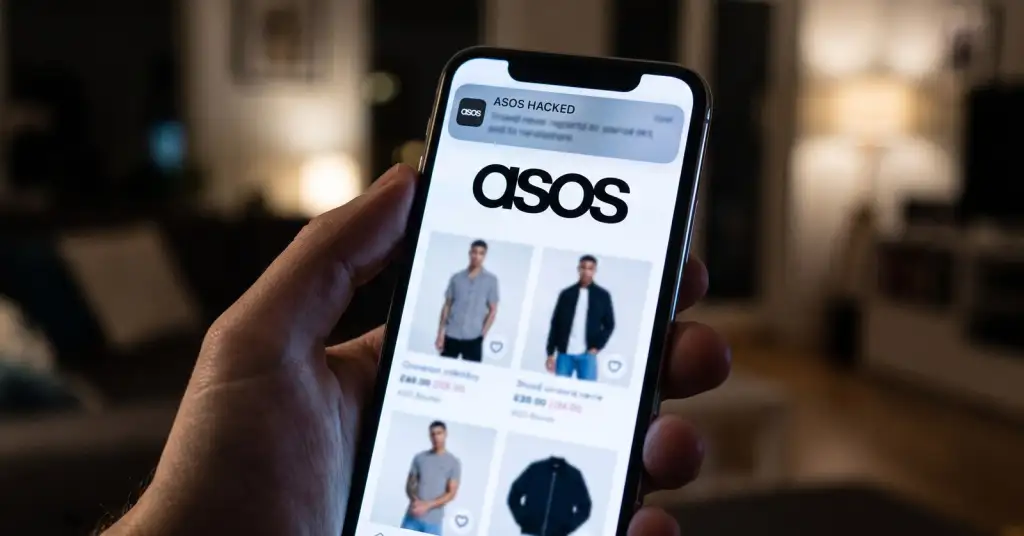
Des clients d'ASOS dans plusieurs pays ont reçu mardi matin, le 6 octobre, une notification push inhabituelle envoyée par l'application même de l'enseigne : "ASOS hacked". Le message n'était pas destiné aux clients. C'était une demande de rançon adressée à l'entreprise : "Dear ASOS DPO and IT, we have full compromised the Snowflake instance. Engage with us, or we will leak it" (en substance : "À l'attention du DPO et de l'équipe informatique d'ASOS : nous avons entièrement compromis l'instance Snowflake. Contactez-nous, sinon nous publierons les données"), suivie d'un lien vers un compte Telegram. ASOS affirme mener une enquête et n'a pas confirmé que des données aient été volées.
Ce qui s'est passé
L'alerte est partie vers 10 h, heure du Royaume-Uni, et des utilisateurs l'ont signalée au Royaume-Uni, aux États-Unis, en Allemagne et en Australie. Snowflake est une plateforme de données dans le cloud que de nombreuses grandes entreprises utilisent pour stocker et analyser les données de leurs clients ; les attaquants affirment avoir un accès complet au compte d'ASOS sur cette plateforme. Selon City AM, le groupe se fait appeler "Xuanye Group" et assure que les données de paiement ne sont pas touchées. Rien de tout cela n'a été vérifié, et on ignore même si ASOS stocke des données clients dans Snowflake.
ASOS a déclaré : « Nous avons connaissance de cette notification et enquêtons actuellement. Nous n'avons pas d'autres informations à communiquer à ce stade, mais nous ferons un point dès que nous en saurons davantage. » Son action a chuté d'environ 10 % à la Bourse de Londres dans la matinée.
Envoyer une demande de rançon par le canal client de l'entreprise elle-même est rare. Les groupes d'extorsion négocient d'ordinaire en privé ; ici, selon ITV, la menace est arrivée en même temps sur des milliers de téléphones de clients, avec en prime la chute du cours de l'action. Le fait que les attaquants aient pu envoyer une notification push signifie qu'ils avaient au moins accès au système de notifications de l'application, quelle que soit la vérité sur la base de données.
Pourquoi Snowflake revient sans cesse
Snowflake était au centre d'une vague de piratages en 2024, lorsque des attaquants se sont connectés aux comptes Snowflake d'entreprises comme AT&T, Ticketmaster et Santander. Mandiant a dénombré environ 165 organisations potentiellement exposées. Les mots de passe avaient été volés auparavant par des logiciels malveillants de type infostealer, et les comptes n'avaient pas d'authentification à deux facteurs. Selon Mandiant, les systèmes de Snowflake n'ont pas été piratés ; chaque cas remontait à des identifiants de clients volés. On ignore si quelque chose de semblable s'est produit chez ASOS.
Ce que les clients d'ASOS doivent faire
- Ignorez le lien Telegram de la notification. Il mène aux attaquants, pas à ASOS.
- Attendez-vous à du phishing. Après un incident de ce genre, des faux e-mails et SMS "d'ASOS" sur des remboursements, des vérifications de compte ou des bons d'achat suivent généralement. Ne cliquez pas sur les liens qu'ils contiennent ; ouvrez l'application ou saisissez vous-même l'adresse.
- Changez votre mot de passe ASOS si vous utilisez le même ailleurs, et changez-le là aussi.
- Surveillez vos relevés bancaires. Les attaquants prétendent que les données de paiement sont intactes, mais cette affirmation ne vaut rien à elle seule.
Si ASOS confirme une intrusion, la loi britannique sur la protection des données l'oblige à informer les clients concernés lorsque la fuite les expose à un risque élevé.