Japão declara emergência cibernética e manda bancos não confiarem em fotos de documentos
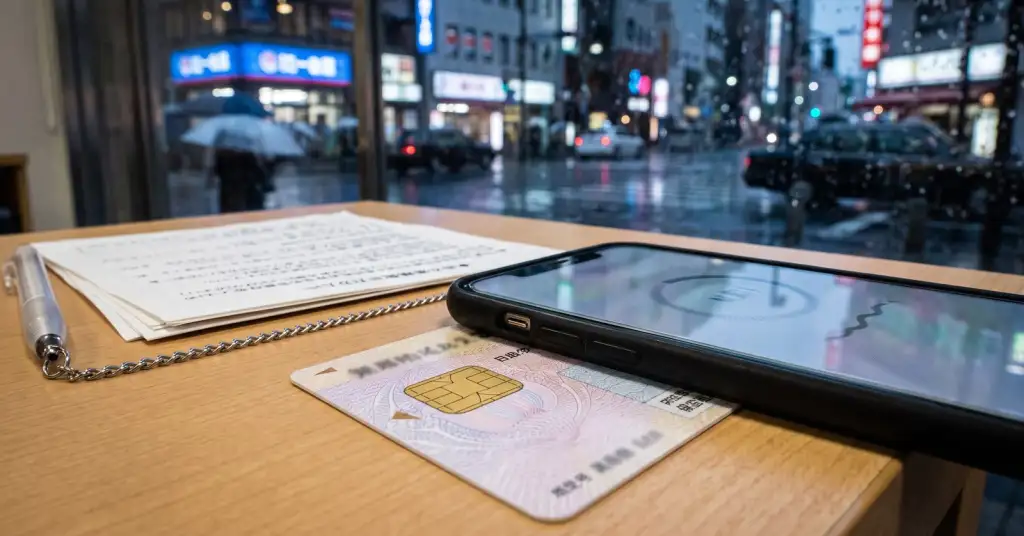
O governo do Japão trata uma sequência de ciberataques contra as suas empresas como uma emergência, e o regulador financeiro mandou os bancos deixarem de confiar em fotos de documentos de identidade. Numa reunião de crise em 9 de outubro, Masaaki Taira disse que o país está em «estado de emergência no ciberespaço», e o ministro da Cibersegurança, Toshiharu Furukawa, classificou a situação como «extremamente crítica». No mesmo dia, a Agência de Serviços Financeiros (FSA) pediu a bancos e corretoras de criptomoedas que verifiquem os novos clientes lendo o chip do cartão de identidade, em vez de aceitarem uma foto enviada. O gatilho foi uma violação no serviço de carsharing Times Car, que expôs imagens de documentos de identidade, entre eles cartas de condução, de cerca de 1,6 milhão de pessoas.
Mais de 20 empresas em poucas semanas
Segundo o Financial Times, mais de 20 grandes empresas japonesas revelaram ataques nas últimas semanas, com dezenas de milhões de registos de clientes possivelmente expostos. Entre elas:
- a cadeia de restaurantes Yakiniku King, em que os dados de 10,8 milhões de membros foram copiados do sistema de associados;
- a JR East, a maior operadora ferroviária do país, que perdeu 1,67 milhão de endereços de e-mail de clientes do seu sistema de reservas;
- o Tokyo Metro, com 59.000 endereços de e-mail;
- a Agência de Energia Atómica do Japão, em que passaportes, cartas de condução e resultados de exames médicos de 175 pessoas vazaram pela plataforma de nuvem de um prestador de serviços.
Dias antes, o site de viagens skyticket disse que 14,6 milhões de registos de clientes podem ter vazado. A equipa japonesa de resposta a emergências informáticas, a JPCERT/CC, afirma que os atacantes procuram interfaces internas de aplicações, descobertas ao desmontar apps móveis, reutilizam chaves de API vazadas e exploram uma falha conhecida de injeção de SQL na ferramenta de análise Metabase. Não se sabe quem está por trás da onda. O Yomiuri e a Trend Micro contam mais de 500 incidentes no Japão este ano, contra 473 em todo o ano de 2025.
Por que a foto de uma carta de condução já não vale nada
A Times Car, gerida por uma subsidiária da operadora de estacionamentos Park24, detetou a intrusão em 25 de setembro. Foram levados dados de conta de até 6,6 milhões de utilizadores e, em 29 de setembro, a empresa disse que cerca de 1,6 milhão de imagens de verificação de identidade tinham vazado, incluindo cartas de condução com foto do rosto, além de cartões de estudante e comprovativos de morada. Os dados de cartões de crédito não foram afetados, garante a empresa.
Muitos bancos e corretoras japoneses permitem abrir conta online enviando uma foto do documento de identidade e uma selfie. Com um milhão e meio de imagens de cartas de condução verdadeiras em mãos criminosas, e com ferramentas de IA que, como o regulador alertou, facilitam transformar essas imagens em material para fazer-se passar por outra pessoa, essa verificação prova pouco. O aviso da FSA elimina a etapa de envio de imagem. Em vez disso, o telemóvel do cliente lê o chip IC do cartão, e o nome, a morada, a data de nascimento e a foto guardados no chip são comparados com uma imagem em tempo real da pessoa. A regra ia mudar por lei em 1 de abril de 2027; o regulador quer agora antecipá-la.
O que as pessoas afetadas podem fazer
Muitos japoneses correram a esquadras e centros de condução para pedir a reemissão da carta. A polícia diz que uma carta nova «teria apenas um efeito limitado» contra a fraude: um cartão novo não retira de circulação as imagens vazadas. O que ajuda mais:
- vigiar contas, empréstimos ou contratos de telemóvel abertos em seu nome e ir à polícia ao primeiro sinal de uso indevido;
- tratar como provável burla as chamadas e mensagens de quem se oferece para «ajudar» depois de um vazamento: as próprias orientações de segurança do governo alertam para atacantes que se fazem passar por ajudantes;
- quando um serviço pedir para verificar a identidade, preferir a leitura do chip ao envio de fotos de documentos.
O último ponto vale também fora do Japão. Cada foto de passaporte ou carta de condução enviada a um serviço de aluguer, viagens ou encontros é mais uma cópia que pode vazar e, ao contrário de uma palavra-passe, não pode ser alterada.
• Japan reacts to wave of cyberattacks - heise online
• Japan Races to Improve Cybersecurity After Hacks Expose IDs - PYMNTS
• Japan's FSA tells banks and exchanges to drop photo-ID checks early - Cryptopolitan
• Driver's License Data Breaches Becoming Major Concern in Japan - Nippon.com
• Japan Declares Cybersecurity Emergency, Experts Nod to AI - PCMag