Япония объявила ЧП в киберпространстве и велела банкам не верить фото документов
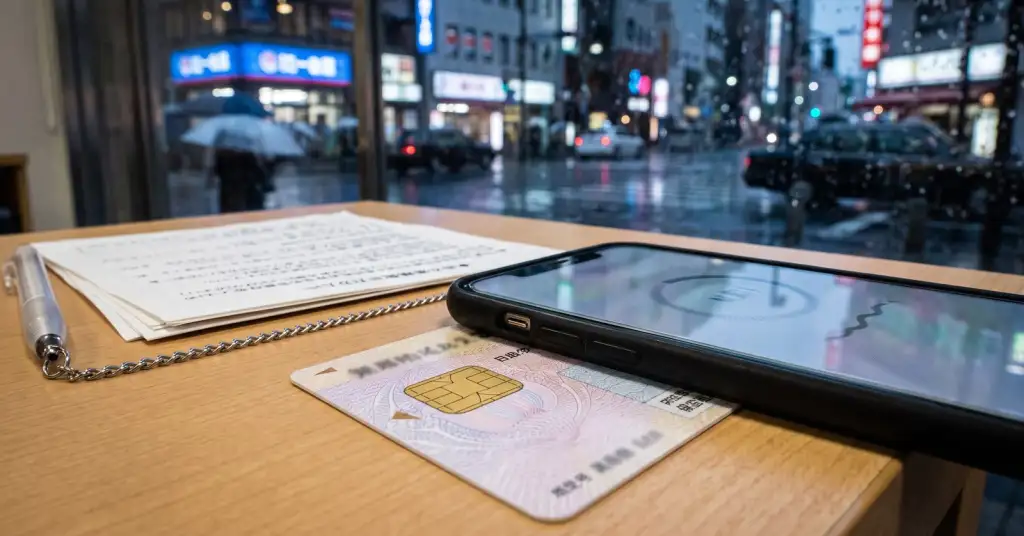
Правительство Японии считает волну кибератак на местные компании чрезвычайной ситуацией, а финансовый регулятор велел банкам больше не доверять фотографиям документов. На экстренном совещании 9 октября Масааки Тайра заявил, что страна находится в «чрезвычайном положении в киберпространстве», а министр по кибербезопасности Тосихару Фурукава назвал ситуацию «крайне критической». В тот же день Агентство по финансовым услугам (FSA) попросило банки и криптобиржи проверять новых клиентов, считывая чип удостоверения, а не принимая его загруженное фото. Поводом стал взлом каршеринга Times Car: оттуда утекли снимки документов около 1,6 млн человек, в том числе водительских прав.
Больше 20 компаний за несколько недель
По данным Financial Times, за последние недели о кибератаках сообщили больше 20 крупных японских компаний, под угрозой могут быть десятки миллионов записей о клиентах. Среди них:
- сеть ресторанов Yakiniku King, где из системы клубных карт скопировали данные 10,8 млн человек;
- JR East, крупнейший железнодорожный оператор страны, потерявший 1,67 млн адресов почты клиентов из системы бронирования;
- токийское метро, у которого утекли 59 тысяч адресов;
- Японское агентство по атомной энергии: через облачную платформу подрядчика утекли паспорта, права и результаты медосмотров 175 человек.
А чуть раньше сервис авиабилетов skyticket сообщил о возможной утечке 14,6 млн записей. По данным японской группы реагирования JPCERT/CC, злоумышленники ищут внутренние программные интерфейсы, разбирая мобильные приложения, используют утёкшие API-ключи и известную уязвимость к SQL-инъекциям в аналитической системе Metabase. Кто за этим стоит, неизвестно. По подсчётам Yomiuri и Trend Micro, в этом году в Японии уже больше 500 инцидентов против 473 за весь 2025-й.
Почему фото прав больше ничего не доказывает
Times Car принадлежит дочерней компании оператора парковок Park24. Взлом обнаружили 25 сентября: похищены данные учётных записей до 6,6 млн пользователей, а 29 сентября компания сообщила об утечке около 1,6 млн изображений документов для проверки личности. Там есть права с фотографией лица, студенческие билеты и документы, подтверждающие адрес. Данные банковских карт, по словам компании, не пострадали.
Многие японские банки и биржи позволяют открыть счёт онлайн, загрузив фото удостоверения и селфи. Когда у преступников полтора миллиона настоящих снимков прав, а ИИ, как предупреждал регулятор, облегчает превращение таких снимков в материал для подделки личности, такая проверка мало что значит. FSA предлагает отказаться от загрузки изображений. Вместо этого телефон клиента считывает чип карты, и хранящиеся в нём имя, адрес, дата рождения и фото сверяются с живым изображением человека. По закону это правило должно было заработать 1 апреля 2027 года, теперь регулятор просит перейти раньше.
Что делать пострадавшим
Многие японцы бросились в полицию и центры выдачи прав, чтобы перевыпустить удостоверение. Полиция считает, что новые права «лишь в ограниченной мере» защищают от мошенничества: новая карточка не убирает из оборота уже утёкшие снимки. Полезнее другое:
- следить, не открыли ли на ваше имя счёт, кредит или договор связи, и при первых признаках сразу обращаться в полицию;
- считать звонки и сообщения от тех, кто предлагает «помочь» после утечки, вероятным мошенничеством: правительственные рекомендации по безопасности отдельно предупреждают о злоумышленниках, которые выдают себя за помощников;
- если сервис просит подтвердить личность, выбирать считывание чипа, а не отправку фото документов.
Последний совет годится не только для Японии. Каждое фото паспорта или прав, загруженное в прокат, турсервис или приложение знакомств, это ещё одна копия, которая может утечь, и, в отличие от пароля, её не поменяешь.
• Japan reacts to wave of cyberattacks - heise online
• Japan Races to Improve Cybersecurity After Hacks Expose IDs - PYMNTS
• Japan's FSA tells banks and exchanges to drop photo-ID checks early - Cryptopolitan
• Driver's License Data Breaches Becoming Major Concern in Japan - Nippon.com
• Japan Declares Cybersecurity Emergency, Experts Nod to AI - PCMag