Ledger acha implante em carteira do seu revendedor após roubo de 93 milhões de dólares
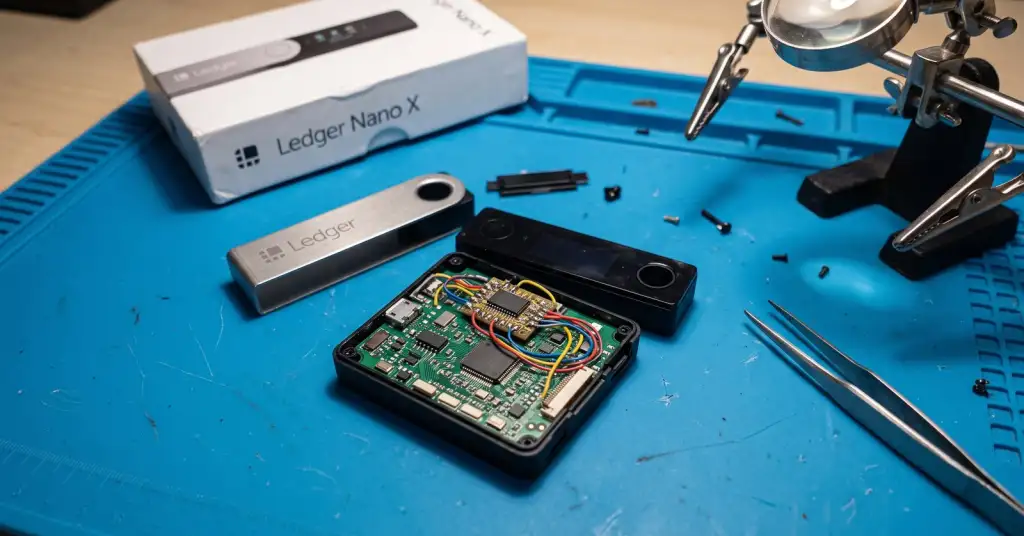
A Ledger afirma que uma das carteiras de hardware ligadas a um roubo de mais de 90 milhões de dólares no Sudeste Asiático tinha um componente extra no interior que a empresa não instalou. A 10 de outubro, o fabricante francês escreveu que «um dos dispositivos dos utilizadores afetados continha um implante de hardware não autorizado». A Ledger associa as perdas a carteiras compradas na CryptoBilis, revendedor oficial da Ledger na Malásia, na Indonésia e nas Filipinas. A Ledger pediu aos compradores recentes que não configurem esses dispositivos e garante que os seus próprios sistemas não foram violados.
Como o roubo foi descoberto
A 9 de outubro, proprietários de Ledger no X e no Reddit começaram a relatar carteiras vazias. O investigador de blockchain pseudónimo Specter seguiu o rasto do dinheiro até um punhado de endereços em Bitcoin, Ethereum e Tron e estimou as perdas em mais de 86 milhões de dólares, provenientes de centenas de carteiras. No mesmo dia, a Ledger pediu à CryptoBilis que parasse todas as vendas e envios. Um dia depois, o revendedor deixou de vender carteiras de hardware de qualquer marca até ao fim da investigação.
A empresa de análise de blockchain Bitquery contabilizou entretanto 93,2 milhões de dólares retirados de 315 carteiras em seis redes. A maior parte, 70,5 milhões de dólares, era USDT na Tron, seguida de cerca de 204 BTC no valor de 16,8 milhões de dólares. O padrão aponta para um único ladrão que tinha todas as chaves:
- dois endereços de controlo foram criados a 25 de setembro e fizeram pequenas transferências de teste durante cerca de duas semanas;
- a 9 de outubro, carteiras nas seis redes foram esvaziadas em 47 minutos;
- 25 carteiras Tron assinaram a mesma aprovação para o mesmo endereço em três segundos.
O que uma carteira adulterada pode fazer
Uma carteira de hardware só é segura se a frase de recuperação gerada durante a configuração nunca sair do dispositivo. Se alguém abrir o aparelho antes de chegar ao comprador, pode conhecer essa frase, esperar que o proprietário deposite dinheiro a sério e levá-lo. A Kaspersky descreveu o mesmo esquema em 2023 com um Trezor Model T adulterado: os atacantes esperaram cerca de um mês antes de esvaziar a carteira.
A Ledger não disse o que o implante faz nem se todas as carteiras roubadas tinham um. O antigo diretor da Mt. Gox, Mark Karpelès, publicou fotografias de uma pequena placa adicional sob o ecrã de um dispositivo Ledger comprado na Malásia; a Ledger não confirmou a descoberta. Segundo o Bitcoin.com, o implante lê alegadamente o que o ecrã mostra durante a configuração e não toca no chip seguro, o que permitiria a um dispositivo passar as verificações habituais. A Ledger diz estar a trabalhar em «soluções antiadulteração adicionais e melhoradas».
A maioria das frases semente roubadas vaza através de software, como as extensões maliciosas de editores de código ou avisos falsos. Aqui o ataque aconteceu antes de o comprador sequer abrir a caixa, por isso bons hábitos por parte do proprietário não teriam ajudado.
Para onde foi o dinheiro
A Tether começou a bloquear os endereços associados cerca de dez minutos depois das primeiras publicações e congelou 10 milhões de dólares em USDT. O ladrão já tinha trocado cerca de 15 milhões de dólares por USDD, uma stablecoin que a Tether não consegue congelar, e enviado 2990 ETH através do misturador Tornado Cash. A Ledger afirma colaborar com as autoridades e com o grupo de segurança voluntário SEAL 911.
Se comprou uma Ledger na CryptoBilis
- Se o dispositivo ainda estiver selado ou por configurar, não o configure.
- Se já o usa, transfira os fundos para um dispositivo novo comprado diretamente ao fabricante, com uma frase de recuperação recém-gerada. A Ledger pede isto aos compradores dos últimos 90 dias, mas a Bitquery concluiu que apenas cerca de 6 em cada 10 carteiras esvaziadas receberam fundos pela primeira vez dentro desse período, pelo que compras mais antigas também podem estar afetadas.
- A Ledger nunca pede a sua frase de recuperação de 24 palavras. Quem se oferecer para «recuperar» fundos roubados em troca dela está a aplicar uma burla.
A lição mais ampla vale para qualquer carteira de hardware: compre-a na loja do próprio fabricante, e não a um revendedor ou num mercado online, mesmo que seja autorizado.
• Ledger investigates potential wallet tampering after reports of $86 million in crypto stolen - CoinDesk
• Ledger Confirms Hidden Hardware Implant in Affected User's Wallet - Bitcoin.com News
• Ledger CryptoBilis Hack: $92.9M Drained, Where It Went - Bitquery
• Ledger investigates suspected $86M theft affecting authorized reseller - Cryptopolitan