Japan ruft den Cybernotstand aus: Banken sollen Ausweisfotos nicht mehr vertrauen
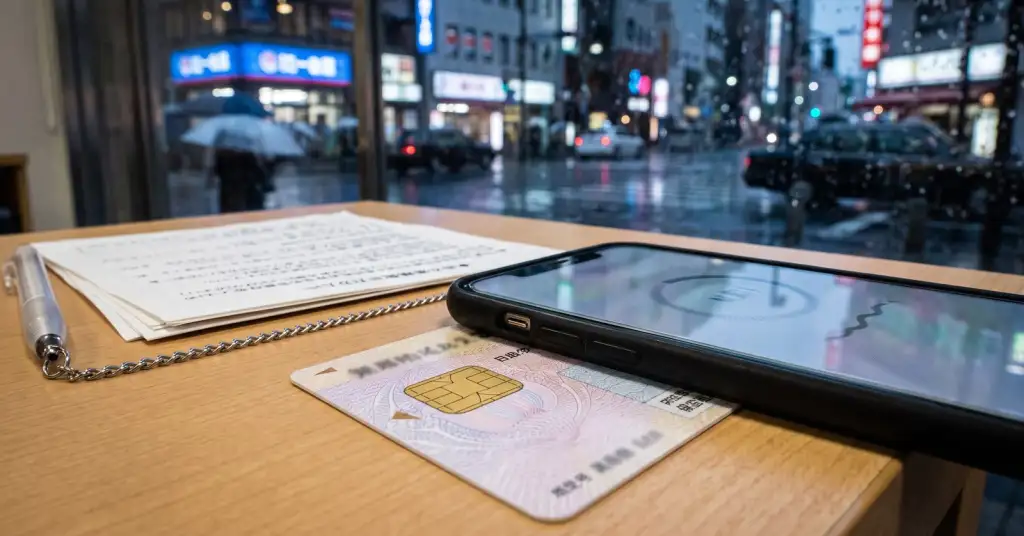
Japans Regierung behandelt eine Serie von Cyberangriffen auf heimische Unternehmen als Notlage, und die Finanzaufsicht hat die Banken angewiesen, Fotos von Ausweisdokumenten nicht mehr zu vertrauen. Bei einem Krisentreffen am 9. Oktober sagte Masaaki Taira, das Land befinde sich in einem „Notstand im Cyberraum“, und Cybersicherheitsminister Toshiharu Furukawa nannte die Lage „äußerst kritisch“. Noch am selben Tag forderte die Finanzaufsichtsbehörde FSA Banken und Krypto-Börsen auf, neue Kunden zu prüfen, indem sie den Chip im Personalausweis auslesen, statt ein hochgeladenes Foto davon zu akzeptieren. Auslöser war ein Datenleck beim Carsharing-Dienst Times Car, bei dem Bilder von Ausweisdokumenten, darunter Führerscheine, von rund 1,6 Millionen Menschen offengelegt wurden.
Mehr als 20 Unternehmen in wenigen Wochen
Laut Financial Times haben in den vergangenen Wochen mehr als 20 große japanische Unternehmen Angriffe gemeldet, dabei könnten Dutzende Millionen Kundendatensätze betroffen sein. Darunter:
- die Restaurantkette Yakiniku King, bei der Daten von 10,8 Millionen Mitgliedern aus dem Mitgliedersystem kopiert wurden;
- JR East, der größte Bahnbetreiber des Landes, der 1,67 Millionen Kunden-E-Mail-Adressen aus seinem Buchungssystem verlor;
- Tokyo Metro mit 59.000 E-Mail-Adressen;
- die Japan Atomic Energy Agency, bei der Reisepässe, Führerscheine und Untersuchungsergebnisse von 175 Personen über die Cloud-Plattform eines Dienstleisters abflossen.
Wenige Tage zuvor hatte das Reiseportal skyticket mitgeteilt, dass 14,6 Millionen Kundendatensätze abgeflossen sein könnten. Das japanische Computer-Notfallteam JPCERT/CC berichtet, die Angreifer suchten nach internen App-Schnittstellen, die sie durch das Zerlegen mobiler Apps finden, nutzten geleakte API-Schlüssel erneut und missbrauchten eine bekannte SQL-Injection-Lücke im Analysewerkzeug Metabase. Wer hinter der Welle steckt, ist unbekannt. Yomiuri und Trend Micro zählen in Japan bisher in diesem Jahr mehr als 500 Vorfälle, gegenüber 473 im gesamten Jahr 2025.
Warum ein Führerscheinfoto jetzt wertlos ist
Times Car, betrieben von einer Tochter des Parkplatzbetreibers Park24, bemerkte den Einbruch am 25. September. Kontodaten von bis zu 6,6 Millionen Nutzern wurden entwendet, und am 29. September teilte das Unternehmen mit, rund 1,6 Millionen Bilder zur Identitätsprüfung seien abgeflossen, darunter Führerscheine mit Gesichtsfoto sowie Studentenausweise und Wohnsitznachweise. Kreditkartendaten seien nach Angaben des Unternehmens nicht betroffen.
Viele japanische Banken und Börsen lassen Kunden online ein Konto eröffnen, indem sie ein Foto des Ausweises und ein Selfie hochladen. Wenn anderthalb Millionen echte Führerscheinbilder in den Händen von Kriminellen sind und KI-Werkzeuge, wie die Aufsicht warnt, es leichter machen, solche Bilder zu Material für Identitätsbetrug zu verarbeiten, sagt diese Prüfung kaum noch etwas aus. Die Mitteilung der FSA streicht den Bild-Upload. Stattdessen liest das Smartphone des Kunden den IC-Chip der Karte aus, und Name, Adresse, Geburtsdatum und das auf dem Chip gespeicherte Foto werden mit einem Live-Bild der Person abgeglichen. Die Regel sollte per Gesetz zum 1. April 2027 geändert werden; die Aufsicht will sie nun früher umsetzen.
Was Betroffene tun können
Viele Japaner eilten zu Polizeiwachen und Führerscheinstellen, um ihren Führerschein neu ausstellen zu lassen. Die Polizei sagt, ein neuer Führerschein habe „nur begrenzte Wirkung“ gegen Betrug: Eine neue Karte nimmt die geleakten Bilder nicht aus dem Umlauf. Mehr helfen diese Schritte:
- auf Konten, Kredite oder Mobilfunkverträge achten, die auf Ihren Namen eröffnet werden, und bei den ersten Anzeichen von Missbrauch zur Polizei gehen;
- Anrufe und Nachrichten von Leuten, die nach einem Leck ihre „Hilfe“ anbieten, als wahrscheinlichen Betrug behandeln: Die Sicherheitshinweise der Regierung selbst warnen vor Angreifern, die sich als Helfer ausgeben;
- wenn ein Dienst eine Identitätsprüfung verlangt, das Auslesen des Chips dem Versand von Dokumentenfotos vorziehen.
Der letzte Punkt gilt auch außerhalb Japans. Jedes Foto eines Reisepasses oder Führerscheins, das bei einem Miet-, Reise- oder Dating-Dienst hochgeladen wird, ist eine weitere Kopie, die abfließen kann, und anders als ein Passwort lässt sie sich nicht ändern.
• Japan reacts to wave of cyberattacks - heise online
• Japan Races to Improve Cybersecurity After Hacks Expose IDs - PYMNTS
• Japan's FSA tells banks and exchanges to drop photo-ID checks early - Cryptopolitan
• Driver's License Data Breaches Becoming Major Concern in Japan - Nippon.com
• Japan Declares Cybersecurity Emergency, Experts Nod to AI - PCMag