Urgence cyber au Japon : les banques ne doivent plus se fier aux photos de papiers
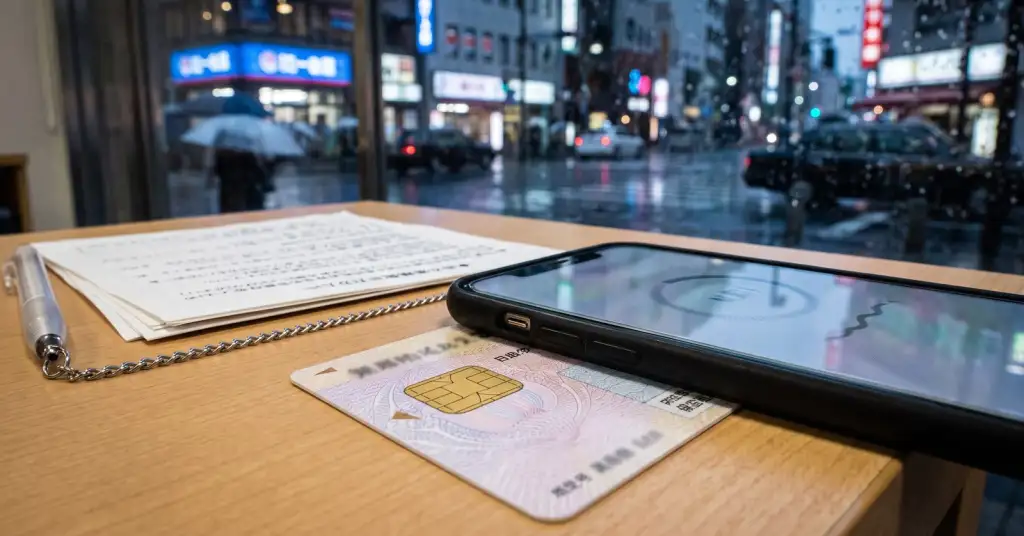
Le gouvernement japonais traite une série de cyberattaques contre ses entreprises comme une urgence, et le régulateur financier a demandé aux banques de ne plus se fier aux photos de pièces d'identité. Lors d'une réunion de crise le 9 octobre, Masaaki Taira a déclaré que le pays se trouvait dans « un état d'urgence dans le cyberespace », et le ministre de la Cybersécurité, Toshiharu Furukawa, a qualifié la situation d'« extrêmement critique ». Le même jour, l'Agence des services financiers (FSA) a demandé aux banques et aux plateformes d'échange de cryptomonnaies de vérifier les nouveaux clients en lisant la puce de leur carte d'identité plutôt qu'en acceptant une photo téléversée. Le déclencheur : une fuite chez le service d'autopartage Times Car, qui a exposé des images de documents d'identité, dont des permis de conduire, concernant environ 1,6 million de personnes.
Plus de 20 entreprises en quelques semaines
Selon le Financial Times, plus de 20 grandes entreprises japonaises ont révélé des attaques ces dernières semaines, avec potentiellement des dizaines de millions de fiches clients exposées. Parmi elles :
- la chaîne de restaurants Yakiniku King, dont les données de 10,8 millions de membres ont été copiées depuis son système d'adhésion ;
- JR East, le plus grand opérateur ferroviaire du pays, qui a perdu 1,67 million d'adresses e-mail de clients de son système de réservation ;
- Tokyo Metro, avec 59 000 adresses e-mail ;
- l'Agence japonaise de l'énergie atomique, où les passeports, permis de conduire et résultats d'examens médicaux de 175 personnes ont fuité via la plateforme cloud d'un sous-traitant.
Quelques jours plus tôt, le site de voyage skyticket avait indiqué que 14,6 millions de fiches clients pouvaient avoir fuité. L'équipe japonaise d'intervention d'urgence informatique, JPCERT/CC, explique que les attaquants recherchent des interfaces internes d'applications, repérées en désassemblant des applications mobiles, réutilisent des clés d'API divulguées et exploitent une faille d'injection SQL connue dans l'outil d'analyse Metabase. L'auteur de cette vague est inconnu. Yomiuri et Trend Micro recensent plus de 500 incidents au Japon depuis le début de l'année, contre 473 sur l'ensemble de 2025.
Pourquoi la photo d'un permis ne vaut plus rien
Times Car, exploité par une filiale de l'opérateur de parkings Park24, a détecté l'intrusion le 25 septembre. Les données de compte de jusqu'à 6,6 millions d'utilisateurs ont été dérobées, et le 29 septembre l'entreprise a indiqué qu'environ 1,6 million d'images de vérification d'identité avaient fuité, dont des permis de conduire avec photo, ainsi que des cartes d'étudiant et des justificatifs de domicile. Les données de cartes bancaires ne sont pas touchées, affirme l'entreprise.
De nombreuses banques et plateformes japonaises permettent d'ouvrir un compte en ligne en téléversant une photo de pièce d'identité et un selfie. Avec un million et demi d'images de vrais permis aux mains de criminels, et des outils d'IA qui, comme l'a averti le régulateur, facilitent la transformation de ces images en matériel d'usurpation d'identité, ce contrôle prouve peu de chose. L'avis de la FSA supprime l'étape du téléversement d'image. Le téléphone du client lit à la place la puce IC de la carte, et le nom, l'adresse, la date de naissance et la photo stockés sur la puce sont comparés à une image en direct de la personne. La règle devait changer par la loi au 1er avril 2027 ; le régulateur veut maintenant l'appliquer plus tôt.
Ce que les personnes touchées peuvent faire
De nombreux Japonais se sont précipités dans les commissariats et les centres de permis pour faire refaire leur permis. La police estime qu'un nouveau permis n'aurait « qu'un effet limité » contre la fraude : une nouvelle carte ne retire pas les images divulguées de la circulation. Ce qui aide davantage :
- surveiller les comptes, prêts ou contrats de téléphonie ouverts à votre nom, et aller voir la police dès le premier signe d'usage frauduleux ;
- considérer les appels et messages de personnes qui proposent de vous « aider » après une fuite comme une arnaque probable : les consignes de sécurité du gouvernement lui-même mettent en garde contre les attaquants qui se font passer pour des aidants ;
- quand un service vous demande de prouver votre identité, préférer la lecture de la puce à l'envoi de photos de documents.
Ce dernier point vaut aussi hors du Japon. Chaque photo de passeport ou de permis téléversée sur un service de location, de voyage ou de rencontres est une copie de plus qui peut fuiter, et contrairement à un mot de passe, elle ne se change pas.
• Japan reacts to wave of cyberattacks - heise online
• Japan Races to Improve Cybersecurity After Hacks Expose IDs - PYMNTS
• Japan's FSA tells banks and exchanges to drop photo-ID checks early - Cryptopolitan
• Driver's License Data Breaches Becoming Major Concern in Japan - Nippon.com
• Japan Declares Cybersecurity Emergency, Experts Nod to AI - PCMag