Emergencia cibernética en Japón: los bancos no deben fiarse de fotos de documentos
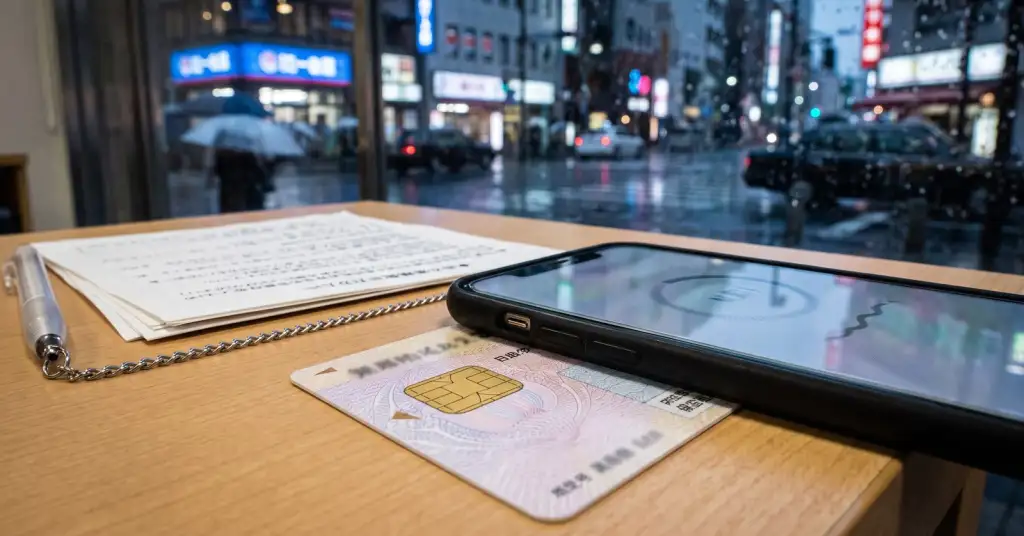
El Gobierno de Japón trata una racha de ciberataques contra sus empresas como una emergencia, y su regulador financiero ha pedido a los bancos que dejen de fiarse de las fotos de documentos de identidad. En una reunión de crisis el 9 de octubre, Masaaki Taira afirmó que el país está en «un estado de emergencia en el ciberespacio», y el ministro de Ciberseguridad, Toshiharu Furukawa, calificó la situación de «extremadamente crítica». Ese mismo día, la Agencia de Servicios Financieros (FSA) pidió a bancos y casas de cambio de criptomonedas que verifiquen a los nuevos clientes leyendo el chip de su tarjeta de identidad en lugar de aceptar una foto subida. El detonante fue una brecha en el servicio de coche compartido Times Car, que expuso imágenes de documentos de identidad, entre ellas permisos de conducir, de unos 1,6 millones de personas.
Más de 20 empresas en pocas semanas
Según el Financial Times, más de 20 grandes empresas japonesas han revelado ataques en las últimas semanas, con decenas de millones de registros de clientes posiblemente expuestos. Entre ellas:
- la cadena de restaurantes Yakiniku King, donde se copiaron los datos de 10,8 millones de socios de su sistema de membresía;
- JR East, el mayor operador ferroviario del país, que perdió 1,67 millones de direcciones de correo de clientes de su sistema de reservas;
- Tokyo Metro, con 59.000 direcciones de correo;
- la Agencia de Energía Atómica de Japón, donde pasaportes, permisos de conducir y resultados de revisiones médicas de 175 personas se filtraron a través de la plataforma en la nube de un contratista.
Días antes, el sitio de viajes skyticket dijo que 14,6 millones de registros de clientes podrían haberse filtrado. El equipo japonés de respuesta a emergencias informáticas, JPCERT/CC, explica que los atacantes buscan interfaces internas de aplicaciones que encuentran desmontando apps móviles, reutilizan claves de API filtradas y explotan un fallo conocido de inyección SQL en la herramienta de analítica Metabase. Se desconoce quién está detrás de la oleada. Yomiuri y Trend Micro cuentan más de 500 incidentes en Japón en lo que va de año, frente a 473 en todo 2025.
Por qué la foto de un carné ya no vale nada
Times Car, gestionada por una filial del operador de aparcamientos Park24, detectó la intrusión el 25 de septiembre. Se llevaron datos de cuenta de hasta 6,6 millones de usuarios, y el 29 de septiembre la empresa dijo que unas 1,6 millones de imágenes de verificación de identidad se habían filtrado, entre ellas permisos de conducir con foto del rostro, además de carnés de estudiante y justificantes de domicilio. Los datos de tarjetas de crédito no se vieron afectados, asegura la compañía.
Muchos bancos y casas de cambio japoneses permiten abrir una cuenta en línea subiendo una foto del documento de identidad y un selfi. Con millón y medio de imágenes de permisos reales en manos de delincuentes, y con herramientas de IA que, como ha advertido el regulador, facilitan convertir esas imágenes en material para suplantar identidades, esa comprobación demuestra poco. El aviso de la FSA elimina el paso de subir imágenes. En su lugar, el teléfono del cliente lee el chip IC de la tarjeta, y el nombre, la dirección, la fecha de nacimiento y la foto almacenados en el chip se comparan con una imagen en vivo de la persona. La norma iba a cambiar por ley el 1 de abril de 2027; el regulador quiere ahora adelantarla.
Qué pueden hacer los afectados
Muchos japoneses acudieron corriendo a comisarías y centros de tráfico para renovar su permiso. La policía dice que un permiso nuevo «tendría solo un efecto limitado» contra el fraude: una tarjeta nueva no retira de circulación las imágenes filtradas. Lo que ayuda más:
- vigilar cuentas, préstamos o contratos de telefonía abiertos a su nombre, y acudir a la policía ante la primera señal de uso indebido;
- tratar las llamadas y mensajes de quienes ofrecen «ayudar» tras una filtración como una probable estafa: la propia guía de seguridad del Gobierno advierte de atacantes que se hacen pasar por ayudantes;
- cuando un servicio pida verificar su identidad, preferir la lectura del chip a enviar fotos de documentos.
El último punto vale también fuera de Japón. Cada foto de un pasaporte o permiso subida a un servicio de alquiler, viajes o citas es una copia más que puede filtrarse y, a diferencia de una contraseña, no se puede cambiar.
• Japan reacts to wave of cyberattacks - heise online
• Japan Races to Improve Cybersecurity After Hacks Expose IDs - PYMNTS
• Japan's FSA tells banks and exchanges to drop photo-ID checks early - Cryptopolitan
• Driver's License Data Breaches Becoming Major Concern in Japan - Nippon.com
• Japan Declares Cybersecurity Emergency, Experts Nod to AI - PCMag