Emergenza cyber in Giappone: le banche non si fidino più delle foto dei documenti
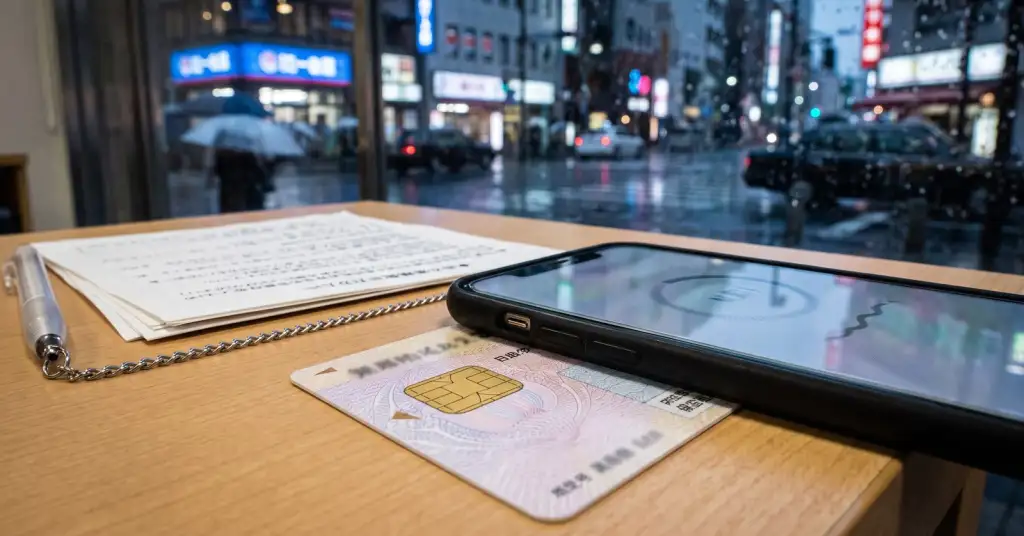
Il governo giapponese tratta una serie di attacchi informatici contro le sue aziende come un'emergenza, e il regolatore finanziario ha chiesto alle banche di non fidarsi più delle foto dei documenti d'identità. Durante una riunione di crisi il 9 ottobre, Masaaki Taira ha detto che il Paese si trova in «uno stato di emergenza nel cyberspazio», e il ministro della Cybersicurezza Toshiharu Furukawa ha definito la situazione «estremamente critica». Lo stesso giorno l'Agenzia per i servizi finanziari (FSA) ha chiesto a banche e piattaforme di criptovalute di verificare i nuovi clienti leggendo il chip della carta d'identità invece di accettare una foto caricata. L'origine è una violazione al servizio di car sharing Times Car, che ha esposto immagini di documenti d'identità, tra cui patenti di guida, di circa 1,6 milioni di persone.
Più di 20 aziende in poche settimane
Secondo il Financial Times, più di 20 grandi aziende giapponesi hanno reso noti attacchi nelle ultime settimane, con decine di milioni di record di clienti potenzialmente esposti. Tra queste:
- la catena di ristoranti Yakiniku King, dove i dati di 10,8 milioni di iscritti sono stati copiati dal sistema di membership;
- JR East, il più grande operatore ferroviario del Paese, che ha perso 1,67 milioni di indirizzi email di clienti dal sistema di prenotazione;
- Tokyo Metro, con 59.000 indirizzi email;
- l'Agenzia giapponese per l'energia atomica, da cui passaporti, patenti e risultati di controlli medici di 175 persone sono trapelati attraverso la piattaforma cloud di un fornitore.
Pochi giorni prima, il sito di viaggi skyticket aveva detto che 14,6 milioni di record di clienti potrebbero essere trapelati. Il team giapponese di risposta alle emergenze informatiche, JPCERT/CC, spiega che gli aggressori cercano interfacce interne delle app, trovate smontando le app mobili, riutilizzano chiavi API trapelate e sfruttano una nota falla di SQL injection nello strumento di analisi Metabase. Chi sia dietro l'ondata non è noto. Yomiuri e Trend Micro contano oltre 500 incidenti in Giappone dall'inizio dell'anno, contro i 473 di tutto il 2025.
Perché la foto di una patente non vale più nulla
Times Car, gestita da una controllata dell'operatore di parcheggi Park24, ha rilevato l'intrusione il 25 settembre. Sono stati sottratti i dati degli account di fino a 6,6 milioni di utenti e il 29 settembre l'azienda ha detto che circa 1,6 milioni di immagini per la verifica dell'identità erano trapelate, comprese patenti con foto del volto, oltre a tesserini universitari e documenti che attestano la residenza. I dati delle carte di credito non sono stati coinvolti, assicura l'azienda.
Molte banche e piattaforme giapponesi consentono di aprire un conto online caricando la foto di un documento e un selfie. Con un milione e mezzo di immagini di patenti vere in mano ai criminali, e con strumenti di IA che, come ha avvertito il regolatore, rendono più facile trasformare quelle immagini in materiale per sostituzioni di persona, quel controllo dimostra poco. L'avviso della FSA elimina il passaggio del caricamento dell'immagine. Il telefono del cliente legge invece il chip IC della carta, e nome, indirizzo, data di nascita e foto memorizzati sul chip vengono confrontati con un'immagine dal vivo della persona. La regola doveva cambiare per legge entro il 1° aprile 2027; ora il regolatore vuole anticiparla.
Cosa possono fare le persone colpite
Molti giapponesi si sono precipitati nelle stazioni di polizia e negli uffici delle patenti per farsi rilasciare una nuova patente. La polizia dice che una patente nuova «avrebbe solo un effetto limitato» contro le frodi: una nuova tessera non toglie dalla circolazione le immagini trapelate. Ciò che aiuta di più:
- tenere d'occhio conti, prestiti o contratti telefonici aperti a proprio nome e rivolgersi alla polizia ai primi segnali di abuso;
- considerare una probabile truffa le telefonate e i messaggi di chi si offre di «aiutare» dopo una fuga di dati: le stesse linee guida di sicurezza del governo avvertono di aggressori che si spacciano per soccorritori;
- quando un servizio chiede di verificare l'identità, preferire la lettura del chip all'invio di foto dei documenti.
L'ultimo punto vale anche fuori dal Giappone. Ogni foto di passaporto o patente caricata su un servizio di noleggio, viaggi o incontri è una copia in più che può trapelare e, a differenza di una password, non si può cambiare.
• Japan reacts to wave of cyberattacks - heise online
• Japan Races to Improve Cybersecurity After Hacks Expose IDs - PYMNTS
• Japan's FSA tells banks and exchanges to drop photo-ID checks early - Cryptopolitan
• Driver's License Data Breaches Becoming Major Concern in Japan - Nippon.com
• Japan Declares Cybersecurity Emergency, Experts Nod to AI - PCMag