Ledger trouve un implant dans un portefeuille de son revendeur après un vol de 93 M$
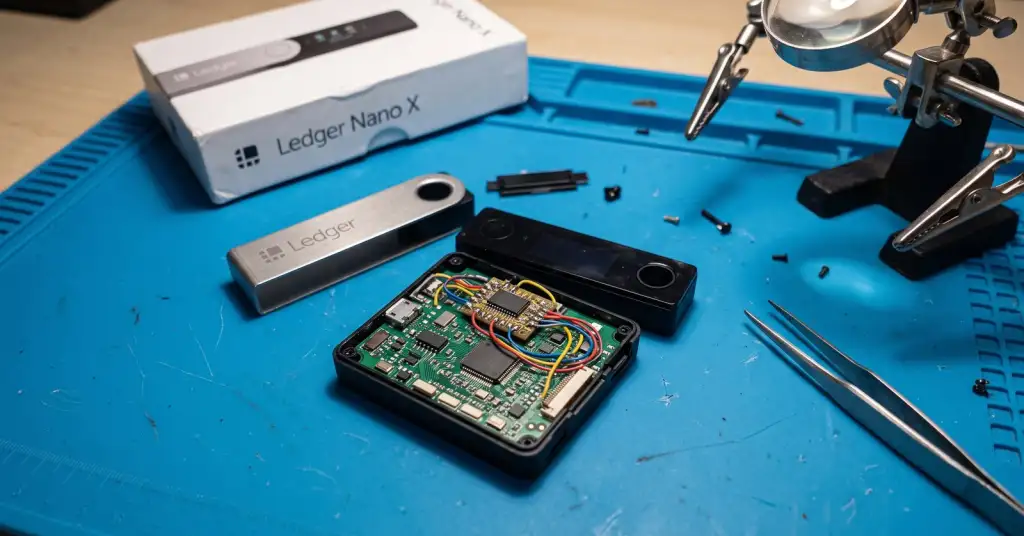
Ledger affirme que l'un des portefeuilles matériels liés à un vol de plus de 90 millions de dollars en Asie du Sud-Est contenait un composant supplémentaire que l'entreprise n'y a pas installé. Le 10 octobre, le fabricant français a écrit que « l'un des appareils des utilisateurs touchés contenait un implant matériel non autorisé ». Ledger relie les pertes à des portefeuilles achetés chez CryptoBilis, revendeur officiel de Ledger en Malaisie, en Indonésie et aux Philippines. Ledger a demandé aux acheteurs récents de ne pas configurer ces appareils et assure que ses propres systèmes n'ont pas été compromis.
Comment le vol a été découvert
Le 9 octobre, des propriétaires de Ledger ont commencé à signaler des portefeuilles vides sur X et Reddit. L'enquêteur blockchain pseudonyme Specter a suivi l'argent jusqu'à une poignée d'adresses sur Bitcoin, Ethereum et Tron, et a chiffré les pertes à plus de 86 millions de dollars répartis sur des centaines de portefeuilles. Le jour même, Ledger a demandé à CryptoBilis d'arrêter toutes les ventes et expéditions. Un jour plus tard, le revendeur a cessé de vendre des portefeuilles matériels, toutes marques confondues, jusqu'à la fin de l'enquête.
La société d'analyse blockchain Bitquery a depuis comptabilisé 93,2 millions de dollars dérobés dans 315 portefeuilles sur six réseaux. L'essentiel, 70,5 millions de dollars, était de l'USDT sur Tron, suivi d'environ 204 BTC d'une valeur de 16,8 millions de dollars. Le schéma désigne un seul voleur qui détenait toutes les clés :
- deux adresses de contrôle ont été créées le 25 septembre et ont effectué de petits transferts de test pendant environ deux semaines ;
- le 9 octobre, des portefeuilles sur les six réseaux ont été vidés en 47 minutes ;
- 25 portefeuilles Tron ont signé la même autorisation vers la même adresse en moins de trois secondes.
Ce que peut faire un portefeuille piégé
Un portefeuille matériel n'est sûr que si la phrase de récupération générée lors de la configuration ne quitte jamais l'appareil. Si quelqu'un ouvre l'appareil avant qu'il n'arrive chez l'acheteur, il peut connaître cette phrase, attendre que le propriétaire y place de l'argent réel, puis le prendre. Kaspersky a décrit le même procédé en 2023 avec un Trezor Model T piégé : les attaquants avaient attendu environ un mois avant de vider le portefeuille.
Ledger n'a pas dit ce que fait l'implant ni si chaque portefeuille volé en contenait un. L'ancien patron de Mt. Gox, Mark Karpelès, a publié des photos d'une petite carte supplémentaire sous l'écran d'un appareil Ledger acheté en Malaisie ; Ledger n'a pas confirmé sa découverte. Selon Bitcoin.com, l'implant lirait ce qu'affiche l'écran pendant la configuration sans toucher à la puce sécurisée, ce qui permettrait à un appareil de passer les vérifications habituelles. Ledger dit travailler sur « des solutions anti-sabotage supplémentaires et renforcées ».
La plupart des phrases de récupération volées fuient par des logiciels, comme les extensions malveillantes d'éditeurs de code ou de faux messages à l'écran. Ici, l'attaque a eu lieu avant même que l'acheteur n'ouvre la boîte : de bonnes habitudes du côté du propriétaire n'auraient donc servi à rien.
Où est passé l'argent
Tether a commencé à bloquer les adresses liées environ dix minutes après les premières publications et a gelé 10 millions de dollars en USDT. Le voleur avait déjà converti environ 15 millions de dollars en USDD, un stablecoin que Tether ne peut pas geler, et envoyé 2 990 ETH via le mixeur Tornado Cash. Ledger affirme collaborer avec les forces de l'ordre et avec le groupe de sécurité bénévole SEAL 911.
Si vous avez acheté un Ledger chez CryptoBilis
- Si l'appareil est encore scellé ou n'a pas été configuré, ne le configurez pas.
- Si vous l'utilisez déjà, transférez vos fonds vers un nouvel appareil acheté directement auprès du fabricant, avec une phrase de récupération nouvellement générée. Ledger formule cette demande pour les acheteurs des 90 derniers jours, mais Bitquery a constaté que seulement 6 portefeuilles vidés sur 10 environ avaient reçu leurs premiers fonds dans cette période : des achats plus anciens pourraient donc aussi être concernés.
- Ledger ne demande jamais votre phrase de récupération de 24 mots. Quiconque propose de « récupérer » des fonds volés en échange de cette phrase est un escroc.
La leçon vaut pour tout portefeuille matériel : achetez-le dans la boutique du fabricant, pas chez un revendeur ni sur une place de marché, même agréé.
• Ledger investigates potential wallet tampering after reports of $86 million in crypto stolen - CoinDesk
• Ledger Confirms Hidden Hardware Implant in Affected User's Wallet - Bitcoin.com News
• Ledger CryptoBilis Hack: $92.9M Drained, Where It Went - Bitquery
• Ledger investigates suspected $86M theft affecting authorized reseller - Cryptopolitan