Ledger halla un implante en un monedero de su distribuidor tras un robo de 93 M$
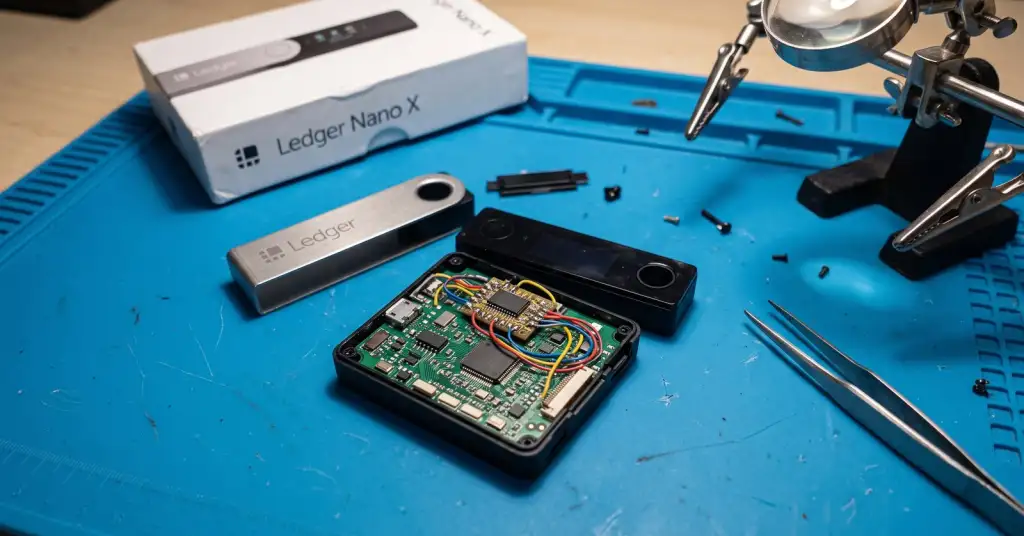
Ledger afirma que uno de los monederos de hardware vinculados a un robo de más de 90 millones de dólares en el Sudeste Asiático llevaba en su interior un componente adicional que la empresa no instaló. El 10 de octubre, el fabricante francés escribió que «uno de los dispositivos de los usuarios afectados contenía un implante de hardware no autorizado». Ledger relaciona las pérdidas con monederos comprados en CryptoBilis, distribuidor oficial de Ledger en Malasia, Indonesia y Filipinas. Ledger ha pedido a los compradores recientes que no configuren esos dispositivos y asegura que sus propios sistemas no fueron vulnerados.
Cómo se descubrió el robo
El 9 de octubre, propietarios de Ledger en X y Reddit empezaron a denunciar monederos vacíos. El investigador de blockchain con seudónimo Specter siguió el rastro del dinero hasta un puñado de direcciones en Bitcoin, Ethereum y Tron, y calculó las pérdidas en más de 86 millones de dólares procedentes de cientos de monederos. Ese mismo día, Ledger pidió a CryptoBilis que detuviera todas las ventas y envíos. Un día después, el distribuidor dejó de vender monederos de hardware de cualquier marca hasta que termine la investigación.
La firma de análisis de blockchain Bitquery ha contabilizado desde entonces 93,2 millones de dólares sustraídos de 315 monederos en seis redes. La mayor parte, 70,5 millones de dólares, era USDT en Tron, seguida de unos 204 BTC por valor de 16,8 millones de dólares. El patrón apunta a un único ladrón que tenía todas las claves:
- dos direcciones de control se crearon el 25 de septiembre y realizaron pequeñas transferencias de prueba durante unas dos semanas;
- el 9 de octubre se vaciaron monederos en las seis redes en 47 minutos;
- 25 monederos de Tron firmaron la misma aprobación hacia la misma dirección en tres segundos.
Qué puede hacer un monedero manipulado
Un monedero de hardware solo es seguro si la frase de recuperación que genera durante la configuración nunca sale del dispositivo. Si alguien abre el aparato antes de que llegue al comprador, puede conocer esa frase, esperar a que el propietario ingrese dinero real y llevárselo. Kaspersky describió el mismo esquema en 2023 con un Trezor Model T manipulado: los atacantes esperaron alrededor de un mes antes de vaciar el monedero.
Ledger no ha dicho qué hace el implante ni si todos los monederos robados lo tenían. El antiguo director de Mt. Gox, Mark Karpelès, publicó fotos de una pequeña placa adicional bajo la pantalla de un dispositivo Ledger comprado en Malasia; Ledger no ha confirmado su hallazgo. Según Bitcoin.com, el implante supuestamente lee lo que muestra la pantalla durante la configuración y no toca el chip seguro, lo que permitiría que un dispositivo superara las comprobaciones habituales. Ledger dice que trabaja en «soluciones antimanipulación adicionales y mejoradas».
La mayoría de las frases semilla robadas se filtran a través de software, como las extensiones maliciosas de editores de código o los avisos falsos. Aquí el ataque ocurrió antes de que el comprador abriera siquiera la caja, así que los buenos hábitos por parte del propietario no habrían servido de nada.
Adónde fue el dinero
Tether empezó a bloquear las direcciones vinculadas unos diez minutos después de las primeras publicaciones y congeló 10 millones de dólares en USDT. El ladrón ya había cambiado unos 15 millones de dólares a USDD, una stablecoin que Tether no puede congelar, y envió 2990 ETH a través del mezclador Tornado Cash. Ledger afirma que colabora con las fuerzas del orden y con el grupo de seguridad voluntario SEAL 911.
Si compró un Ledger en CryptoBilis
- Si el dispositivo sigue precintado o sin configurar, no lo configure.
- Si ya lo usa, traslade los fondos a un dispositivo nuevo comprado directamente al fabricante, con una frase de recuperación recién generada. Ledger lo pide a los compradores de los últimos 90 días, pero Bitquery comprobó que solo unos 6 de cada 10 monederos vaciados recibieron fondos por primera vez dentro de ese plazo, por lo que las compras más antiguas también podrían estar afectadas.
- Ledger nunca pide su frase de recuperación de 24 palabras. Quien se ofrezca a «recuperar» fondos robados a cambio de ella está llevando a cabo una estafa.
La lección general vale para cualquier monedero de hardware: cómprelo en la tienda del propio fabricante, no a un distribuidor ni en un mercado en línea, aunque estén autorizados.
• Ledger investigates potential wallet tampering after reports of $86 million in crypto stolen - CoinDesk
• Ledger Confirms Hidden Hardware Implant in Affected User's Wallet - Bitcoin.com News
• Ledger CryptoBilis Hack: $92.9M Drained, Where It Went - Bitquery
• Ledger investigates suspected $86M theft affecting authorized reseller - Cryptopolitan