Ledger findet Implantat in Wallet seines Händlers nach Diebstahl von 93 Mio. Dollar
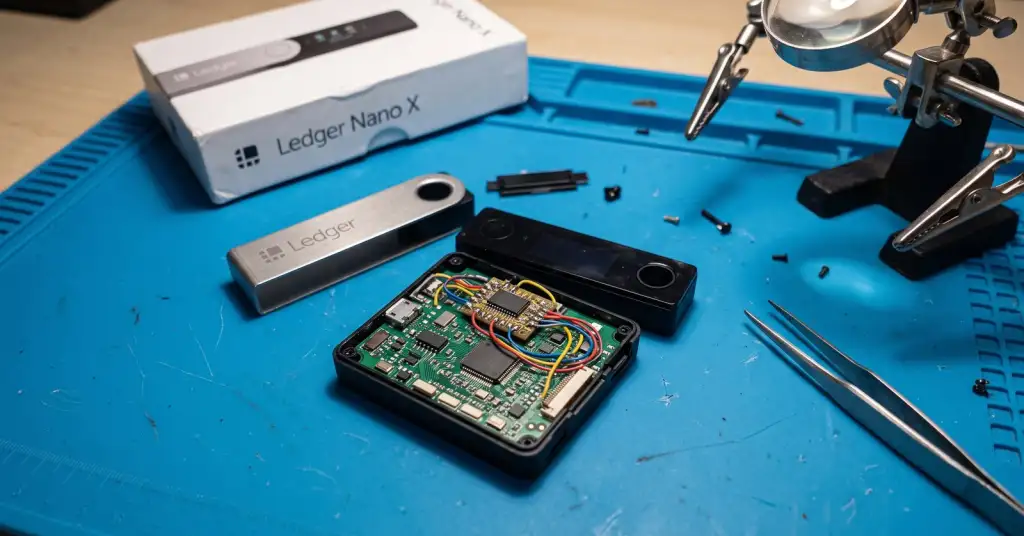
Ledger erklärt, dass eine der Hardware-Wallets, die mit einem Diebstahl von mehr als 90 Millionen Dollar in Südostasien in Verbindung stehen, eine zusätzliche Komponente enthielt, die das Unternehmen nicht verbaut hat. Am 10. Oktober schrieb der französische Hersteller, „eines der Geräte der betroffenen Nutzer enthielt ein nicht autorisiertes Hardware-Implantat“. Ledger bringt die Verluste mit Wallets in Verbindung, die bei CryptoBilis gekauft wurden, einem offiziellen Ledger-Händler in Malaysia, Indonesien und auf den Philippinen. Ledger hat Neukunden aufgefordert, diese Geräte nicht einzurichten, und betont, die eigenen Systeme seien nicht kompromittiert worden.
Wie der Diebstahl entdeckt wurde
Am 9. Oktober meldeten Ledger-Besitzer auf X und Reddit leere Wallets. Der pseudonyme Blockchain-Ermittler Specter verfolgte das Geld zu einer Handvoll Adressen auf Bitcoin, Ethereum und Tron und bezifferte die Verluste auf mehr als 86 Millionen Dollar aus Hunderten Wallets. Noch am selben Tag forderte Ledger CryptoBilis auf, alle Verkäufe und Lieferungen zu stoppen. Einen Tag später stellte der Händler den Verkauf von Hardware-Wallets aller Marken bis zum Ende der Untersuchung ein.
Das Blockchain-Analyseunternehmen Bitquery zählt inzwischen 93,2 Mio. Dollar, die aus 315 Wallets in sechs Netzwerken abgezogen wurden. Den größten Teil machte mit 70,5 Mio. Dollar USDT auf Tron aus, danach folgten rund 204 BTC im Wert von 16,8 Mio. Dollar. Das Muster deutet auf einen einzigen Dieb hin, der sämtliche Schlüssel besaß:
- Zwei Kontrolladressen wurden am 25. September angelegt und führten etwa zwei Wochen lang kleine Testüberweisungen aus;
- am 9. Oktober wurden Wallets in allen sechs Netzwerken innerhalb von 47 Minuten geleert;
- 25 Tron-Wallets signierten innerhalb von drei Sekunden dieselbe Freigabe für dieselbe Adresse.
Was eine manipulierte Wallet anrichten kann
Eine Hardware-Wallet ist nur dann sicher, wenn die Wiederherstellungsphrase, die bei der Einrichtung erzeugt wird, das Gerät nie verlässt. Wer das Gerät öffnet, bevor es beim Käufer ankommt, kann diese Phrase auslesen, abwarten, bis der Besitzer echtes Geld einzahlt, und es dann abziehen. Kaspersky beschrieb 2023 dasselbe Vorgehen bei einem manipulierten Trezor Model T: Die Angreifer warteten etwa einen Monat, bevor sie die Wallet leerten.
Ledger hat nicht mitgeteilt, was das Implantat tut und ob jede gestohlene Wallet eines enthielt. Der frühere Mt.-Gox-Chef Mark Karpelès veröffentlichte Fotos einer kleinen Zusatzplatine unter dem Display eines in Malaysia gekauften Ledger-Geräts; Ledger hat seinen Fund nicht bestätigt. Laut Bitcoin.com liest das Implantat angeblich mit, was das Display bei der Einrichtung anzeigt, und rührt den sicheren Chip nicht an, sodass ein Gerät die üblichen Prüfungen bestehen könnte. Ledger arbeitet nach eigenen Angaben an „weiteren, verbesserten Manipulationsschutzlösungen“.
Die meisten gestohlenen Seed-Phrasen gelangen über Software ab, etwa durch bösartige Erweiterungen für Code-Editoren oder gefälschte Eingabeaufforderungen. Hier fand der Angriff statt, bevor der Käufer die Verpackung überhaupt geöffnet hatte, sodass auch vorsichtiges Verhalten auf Seiten des Besitzers nichts genützt hätte.
Wohin das Geld floss
Tether begann etwa zehn Minuten nach den ersten öffentlichen Beiträgen, verknüpfte Adressen zu sperren, und fror 10 Millionen Dollar in USDT ein. Der Dieb hatte zu diesem Zeitpunkt bereits rund 15 Millionen Dollar in USDD getauscht, einen Stablecoin, den Tether nicht einfrieren kann, und 2.990 ETH über den Mixer Tornado Cash geschickt. Ledger arbeitet nach eigenen Angaben mit den Strafverfolgungsbehörden und der ehrenamtlichen Sicherheitsgruppe SEAL 911 zusammen.
Wenn Sie ein Ledger bei CryptoBilis gekauft haben
- Wenn das Gerät noch versiegelt oder nicht eingerichtet ist, richten Sie es nicht ein.
- Wenn Sie es bereits nutzen, übertragen Sie das Guthaben auf ein neues Gerät, das Sie direkt beim Hersteller gekauft haben, mit einer neu erzeugten Wiederherstellungsphrase. Ledger richtet diese Bitte an Käufer der letzten 90 Tage, doch Bitquery stellte fest, dass nur etwa 6 von 10 geleerten Wallets ihr Guthaben erst innerhalb dieses Zeitraums erhielten, sodass auch ältere Käufe betroffen sein könnten.
- Ledger fragt nie nach Ihrer aus 24 Wörtern bestehenden Wiederherstellungsphrase. Wer anbietet, gestohlene Gelder gegen deren Herausgabe zu „retten“, betreibt Betrug.
Die allgemeine Lehre gilt für jede Hardware-Wallet: Kaufen Sie sie im eigenen Shop des Herstellers, nicht bei einem Händler oder auf einem Marktplatz, auch wenn dieser autorisiert ist.
• Ledger investigates potential wallet tampering after reports of $86 million in crypto stolen - CoinDesk
• Ledger Confirms Hidden Hardware Implant in Affected User's Wallet - Bitcoin.com News
• Ledger CryptoBilis Hack: $92.9M Drained, Where It Went - Bitquery
• Ledger investigates suspected $86M theft affecting authorized reseller - Cryptopolitan