Ledger trova un impianto in un portafoglio del suo rivenditore dopo un furto da 93 mln $
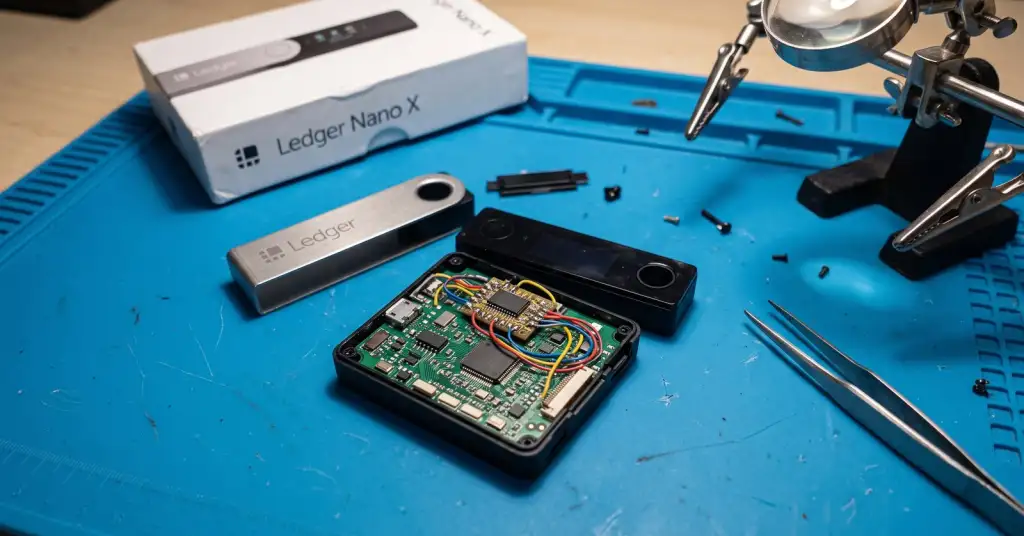
Ledger afferma che uno dei portafogli hardware legati a un furto di oltre 90 milioni di dollari nel Sud-est asiatico conteneva un componente aggiuntivo che l'azienda non aveva installato. Il 10 ottobre il produttore francese ha scritto che «uno dei dispositivi degli utenti colpiti conteneva un impianto hardware non autorizzato». Ledger collega le perdite a portafogli acquistati da CryptoBilis, rivenditore ufficiale Ledger in Malesia, Indonesia e Filippine. Ledger ha chiesto ai clienti recenti di non configurare quei dispositivi e sostiene che i propri sistemi non siano stati violati.
Come è stato scoperto il furto
Il 9 ottobre i possessori di Ledger su X e Reddit hanno iniziato a segnalare portafogli svuotati. L'investigatore blockchain pseudonimo Specter ha seguito il denaro fino a una manciata di indirizzi su Bitcoin, Ethereum e Tron e ha stimato le perdite in oltre 86 milioni di dollari da centinaia di portafogli. Lo stesso giorno Ledger ha chiesto a CryptoBilis di interrompere tutte le vendite e le spedizioni. Un giorno dopo il rivenditore ha smesso di vendere portafogli hardware di qualsiasi marca fino alla fine dell'indagine.
La società di analisi blockchain Bitquery ha poi contato 93,2 milioni di dollari sottratti da 315 portafogli su sei reti. La parte maggiore, 70,5 milioni di dollari, era USDT su Tron, seguita da circa 204 BTC per un valore di 16,8 milioni di dollari. Lo schema indica un unico ladro in possesso di tutte le chiavi:
- due indirizzi di controllo sono stati creati il 25 settembre e hanno eseguito piccoli trasferimenti di prova per circa due settimane;
- il 9 ottobre i portafogli su tutte e sei le reti sono stati svuotati in 47 minuti;
- 25 portafogli Tron hanno firmato la stessa approvazione verso lo stesso indirizzo nel giro di tre secondi.
Che cosa può fare un portafoglio manomesso
Un portafoglio hardware è sicuro solo se la frase di recupero generata durante la configurazione non lascia mai il dispositivo. Se qualcuno apre il dispositivo prima che arrivi all'acquirente, può conoscere quella frase, aspettare che il proprietario vi depositi denaro vero e sottrarglielo. Kaspersky ha descritto lo stesso schema nel 2023 con un Trezor Model T manomesso: gli aggressori attesero circa un mese prima di svuotare il portafoglio.
Ledger non ha detto che cosa faccia l'impianto né se ogni portafoglio rubato ne contenesse uno. L'ex capo di Mt. Gox, Mark Karpelès, ha pubblicato foto di una piccola scheda aggiuntiva sotto lo schermo di un dispositivo Ledger acquistato in Malesia; Ledger non ha confermato la scoperta. Secondo Bitcoin.com, l'impianto leggerebbe ciò che lo schermo mostra durante la configurazione senza toccare il chip sicuro, il che permetterebbe al dispositivo di superare i controlli abituali. Ledger dice di lavorare a «ulteriori soluzioni antimanomissione potenziate».
La maggior parte delle frasi seed rubate trapela tramite software, come le estensioni dannose degli editor di codice o le finte richieste a schermo. Qui l'attacco è avvenuto prima ancora che l'acquirente aprisse la scatola, quindi le buone abitudini da parte del proprietario non sarebbero servite a nulla.
Dove sono finiti i soldi
Tether ha iniziato a bloccare gli indirizzi collegati circa dieci minuti dopo i primi post pubblici e ha congelato 10 milioni di dollari in USDT. Il ladro aveva già convertito circa 15 milioni di dollari in USDD, una stablecoin che Tether non può congelare, e inviato 2.990 ETH attraverso il mixer Tornado Cash. Ledger afferma di collaborare con le forze dell'ordine e con il gruppo di sicurezza volontario SEAL 911.
Se hai acquistato un Ledger da CryptoBilis
- Se il dispositivo è ancora sigillato o non configurato, non configurarlo.
- Se lo usi già, sposta i fondi su un nuovo dispositivo acquistato direttamente dal produttore, con una frase di recupero appena generata. Ledger lo chiede a chi ha acquistato negli ultimi 90 giorni, ma Bitquery ha rilevato che solo circa 6 portafogli svuotati su 10 avevano ricevuto i primi fondi in quel periodo, quindi anche acquisti più vecchi potrebbero essere coinvolti.
- Ledger non chiede mai la tua frase di recupero di 24 parole. Chi si offre di «recuperare» i fondi rubati in cambio di essa sta mettendo in atto una truffa.
La lezione più ampia vale per qualsiasi portafoglio hardware: acquistalo dallo store del produttore, non da un rivenditore o da un marketplace, anche se autorizzato.
• Ledger investigates potential wallet tampering after reports of $86 million in crypto stolen - CoinDesk
• Ledger Confirms Hidden Hardware Implant in Affected User's Wallet - Bitcoin.com News
• Ledger CryptoBilis Hack: $92.9M Drained, Where It Went - Bitquery
• Ledger investigates suspected $86M theft affecting authorized reseller - Cryptopolitan