Пароль 123456 открыл доступ к реестру населения Дании
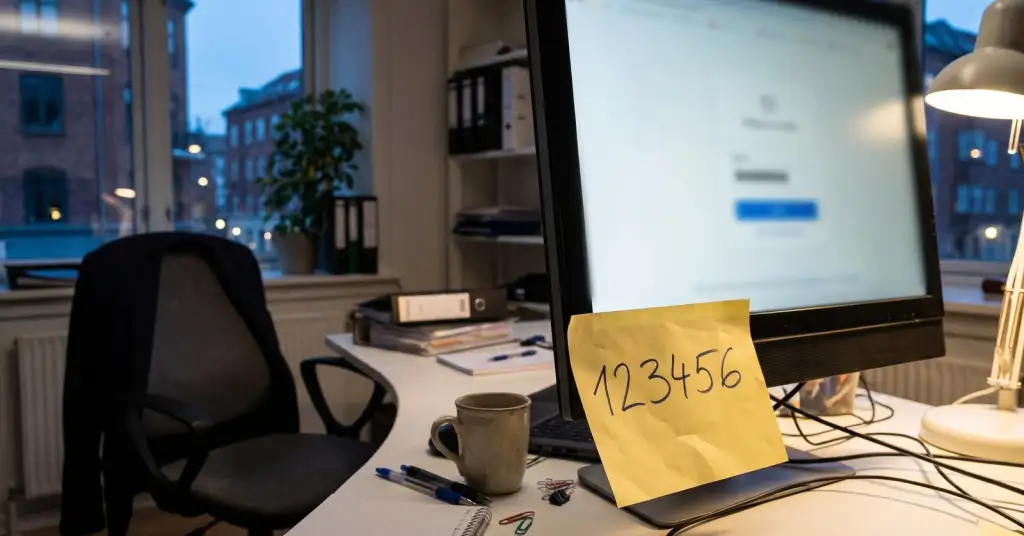
Утечка из Центрального реестра населения Дании (CPR), в которой оказались имена, адреса и номера CPR примерно 8,8 млн человек, судя по всему, началась с одного из самых слабых паролей на свете: 123456. Анонимный хакер рассказал датской газете Politiken 8 октября, что вошёл под утёкшим паролем бывшего сотрудника небольшой компании с законным доступом к реестру. Затем Politiken выяснила, что как минимум на трёх аккаунтах этой компании, Pays ApS из Оденсе, стоял пароль 123456, в том числе на администраторском. Официально власти пароль не подтвердили, но профильный министр признала, что защита реестра была «недостаточно хорошей».
Что рассказал хакер
О самой утечке мы писали, когда правительство Дании объявило о ней 5 октября: реестр не взламывали напрямую, злоумышленники воспользовались поисковым доступом частной компании. По датскому закону некоторые компании могут искать в CPR людей, которых уже знают, например чтобы проверить адрес клиента. Pays ApS, где на июль работали два человека, подтвердила телеканалу TV 2, что её доступом «злоупотребили». Директор компании на вопросы Politiken не ответил.
По словам хакера, пароль уже всплывал в одной из прошлых утечек, а аккаунт бывшего сотрудника так и остался активным. Хакер говорит, что написал две программы: одна вытаскивала записи из реестра, другая сохраняла их на внешнем ресурсе. В доказательство Politiken получила список номеров CPR. Эмиль Хёрнинг из датской компании Defend Denmark сказал газете, что рассказ выглядит правдоподобно. Ещё хакер утверждает, что не собирается продавать или выкладывать данные, но проверить это невозможно. Кто это, неизвестно.
Заметили по счёту
Никакая система безопасности тревогу не подняла. Компании платят за каждый запрос к CPR, и администрация реестра обратила внимание на необычно большой счёт за запросы этой компании. По подсчётам властей, попыток поиска было больше 14 млн. По данным датской компании по кибербезопасности CSIS, запросы шли около десяти дней в сентябре, больше миллиона в сутки от фирмы из двух человек, а странную активность администрация заметила 2 октября, почти через две недели после того, как она прекратилась. Каждый отдельный запрос укладывался в права компании, поэтому сам по себе подозрений не вызывал. Выдал только объём.
Министр науки, образования и цифровизации Кристина Эгелунн говорит, что новые меры против несанкционированного доступа уже введены, и заказала проверку безопасности всего реестра. Агентство гражданской защиты Дании теперь предупреждает, что номер CPR больше нельзя считать надёжным способом подтвердить личность.
Почему это касается не только Дании
Национальные реестры есть во многих странах, и частные компании так или иначе получают к ним доступ: банки, коллекторы, службы доставки, маркетинговые фирмы. Сам реестр может быть хорошо защищён и всё равно утечь через самого слабого из таких клиентов. Здесь одновременно не сработали две базовые вещи: старый аккаунт не отключили, а пароль на нём стоял такой, какой любой перебор пробует первым. Если ваш сервис даёт партнёрам делать запросы к данным, урок из Дании такой: следить за аккаунтами, которые вдруг выкачивают гораздо больше обычного, даже если каждый вход выполнен по настоящему паролю.