A palavra-passe 123456 abriu o acesso ao registo da população da Dinamarca
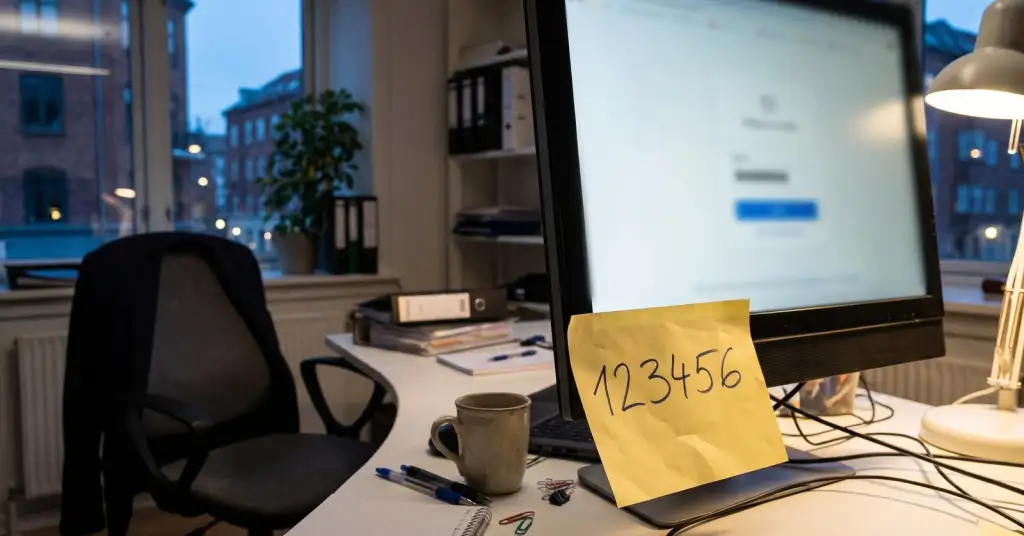
A fuga de dados do Registo Central de Pessoas da Dinamarca (CPR), que expôs os nomes, moradas e números CPR de cerca de 8,8 milhões de pessoas, parece ter começado com uma das palavras-passe mais fracas que existem: 123456. Um hacker anónimo disse ao jornal dinamarquês Politiken, a 8 de outubro, que entrou com a palavra-passe divulgada de um antigo funcionário de uma pequena empresa que tinha acesso legal ao registo. O Politiken noticiou depois que pelo menos três contas dessa empresa, a Pays ApS, de Odense, usavam 123456, incluindo uma conta de administrador. As autoridades não confirmaram oficialmente a palavra-passe, mas a ministra responsável admitiu que a segurança «não foi suficientemente boa».
O que diz o hacker
Noticiámos a própria fuga quando o Governo dinamarquês a divulgou, a 5 de outubro: o registo não foi atacado diretamente, os atacantes usaram o acesso de pesquisa de uma empresa privada. A lei dinamarquesa permite que algumas empresas procurem no CPR pessoas que já conhecem, por exemplo para confirmar a morada de um cliente. A Pays ApS, que em julho tinha dois funcionários, confirmou à TV 2 que o seu acesso «foi utilizado de forma abusiva». A gerência não respondeu às perguntas do Politiken.
Segundo o hacker, a palavra-passe já tinha aparecido numa fuga anterior e a conta do antigo funcionário continuava ativa. De acordo com o relato do hacker, foram escritos dois programas, um para extrair registos do registo central e outro para os guardar noutro lugar, e foi entregue ao Politiken uma lista de números CPR como prova. Emil Hørning, da empresa de segurança dinamarquesa Defend Denmark, disse ao jornal que o relato parece credível. Afirma-se ainda que os dados não serão vendidos nem publicados, o que não pode ser verificado. A identidade do hacker é desconhecida.
Detetado através de uma fatura
Nenhum sistema de segurança deu o alarme. As empresas pagam por cada consulta ao CPR, e a administração do registo começou a fazer perguntas por causa de uma fatura invulgarmente elevada pelas consultas da empresa. Segundo a contagem das autoridades, houve bem mais de 14 milhões de tentativas de pesquisa. De acordo com a empresa de segurança dinamarquesa CSIS, as pesquisas decorreram durante cerca de dez dias em setembro, com mais de um milhão por dia numa empresa de duas pessoas, e a administração detetou a atividade irregular a 2 de outubro, quase duas semanas depois de ter terminado. Cada pedido, isoladamente, estava dentro das permissões da empresa, por isso nenhum parecia suspeito por si só. Só o volume denunciou a situação.
A ministra da Investigação, Educação e Digitalização, Christina Egelund, diz que já estão em vigor novas medidas contra acessos não autorizados e que ordenou uma revisão de segurança de todo o registo. A Agência Dinamarquesa de Proteção Civil (Agency for Civil Protection) afirma agora que já não se pode confiar num número CPR para identificar uma pessoa.
Porque importa fora da Dinamarca
Muitos países têm um registo nacional e dão a empresas privadas alguma forma de acesso: bancos, empresas de cobrança de dívidas, empresas de entregas e de marketing. O registo pode estar bem protegido e, mesmo assim, perder dados através do mais fraco desses clientes. Neste caso falharam ao mesmo tempo duas coisas básicas: uma conta antiga não foi desativada e tinha uma palavra-passe que qualquer lista de palavras-passe experimenta primeiro. Se gere um serviço em que parceiros podem consultar os seus dados, a lição da Dinamarca é vigiar as contas que de repente extraem muito mais dados do que o habitual, mesmo quando todos os inícios de sessão são válidos.