La contraseña 123456 abrió el acceso al registro de población de Dinamarca
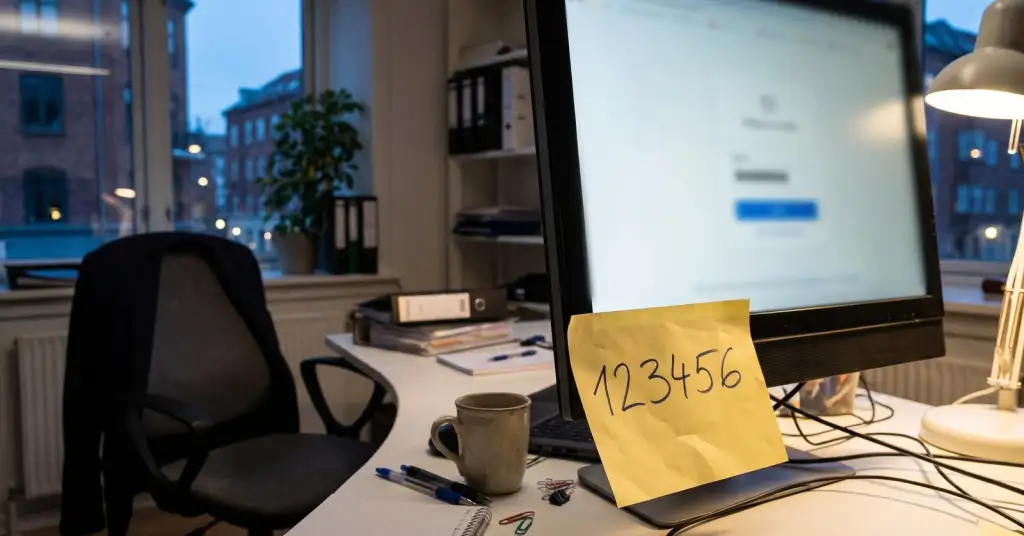
La filtración del Registro Central de Personas de Dinamarca (CPR), que expuso los nombres, direcciones y números CPR de unos 8,8 millones de personas, parece haber empezado con una de las contraseñas más débiles que existen: 123456. Un hacker anónimo declaró al periódico danés Politiken el 8 de octubre que accedió con la contraseña filtrada de un antiguo empleado de una pequeña empresa que tenía acceso legal al registro. Politiken informó después de que al menos tres cuentas de esa empresa, Pays ApS, de Odense, usaban 123456, incluida una cuenta de administrador. Las autoridades no han confirmado oficialmente la contraseña, pero la ministra responsable ha admitido que la seguridad «no ha sido lo bastante buena».
Lo que cuenta el hacker
Informamos de la filtración en sí cuando el Gobierno danés la hizo pública el 5 de octubre: el registro no fue hackeado directamente, sino que los atacantes usaron el acceso de consulta de una empresa privada. La ley danesa permite a algunas empresas buscar en el CPR a personas que ya conocen, por ejemplo para comprobar la dirección de un cliente. Pays ApS, que en julio tenía dos empleados, confirmó a TV 2 que su acceso «ha sido utilizado de forma indebida». La dirección de la empresa no respondió a las preguntas de Politiken.
Según el hacker, la contraseña ya había aparecido en una filtración anterior y la cuenta del antiguo empleado seguía activa. De acuerdo con su versión, se escribieron dos programas, uno para extraer registros del registro y otro para guardarlos en otro lugar, y se entregó a Politiken una lista de números CPR como prueba. Emil Hørning, de la firma de seguridad danesa Defend Denmark, dijo al periódico que el relato parece creíble. Se asegura además que no se piensa vender ni publicar los datos, algo que no se puede comprobar. Se desconoce su identidad.
Detectado a través de una factura
Ningún sistema de seguridad dio la alarma. Las empresas pagan por cada consulta al CPR, y la administración del registro empezó a hacer preguntas por una factura inusualmente alta por las consultas de la empresa. Según el recuento de las autoridades, hubo bastante más de 14 millones de intentos de búsqueda. De acuerdo con la firma de seguridad danesa CSIS, las búsquedas se prolongaron unos diez días en septiembre, con más de un millón diario desde una empresa de dos personas, y la administración detectó la actividad irregular el 2 de octubre, casi dos semanas después de que terminara. Cada petición por separado estaba dentro de los permisos de la empresa, así que ninguna resultaba sospechosa por sí sola. Solo el volumen delató lo ocurrido.
La ministra de Investigación, Educación y Digitalización, Christina Egelund, afirma que ya hay nuevas medidas contra los accesos no autorizados y que ha ordenado una revisión de seguridad de todo el registro. La Agencia Danesa de Protección Civil (Agency for Civil Protection) sostiene ahora que ya no se puede confiar en un número CPR para identificar a una persona.
Por qué importa fuera de Dinamarca
Muchos países tienen un registro nacional y dan a empresas privadas algún tipo de acceso: bancos, agencias de cobro de deudas, empresas de reparto y de marketing. El registro puede estar bien protegido y aun así filtrar datos por el más débil de esos clientes. En este caso fallaron a la vez dos cosas básicas: una cuenta antigua no se desactivó y tenía una contraseña que cualquier lista de contraseñas prueba primero. Si gestionas un servicio que permite a socios consultar tus datos, la lección de Dinamarca es vigilar las cuentas que de repente extraen muchos más datos de lo habitual, aunque todos los inicios de sesión sean válidos.