Le mot de passe 123456 a ouvert l'accès au registre de la population danois
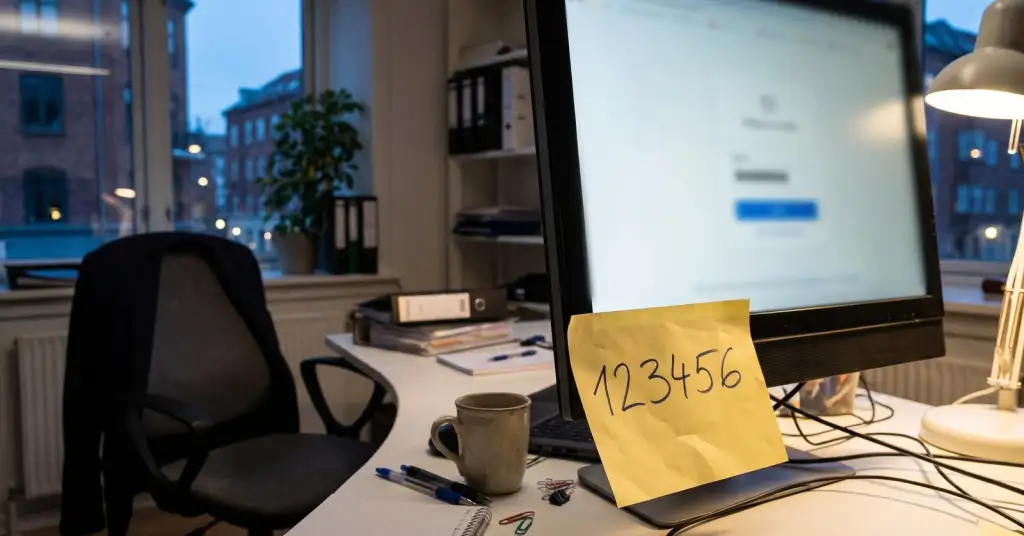
La fuite du Registre central des personnes danois (CPR), qui a exposé les noms, adresses et numéros CPR d'environ 8,8 millions de personnes, semble avoir commencé par l'un des mots de passe les plus faibles qui existent : 123456. Un pirate anonyme a déclaré le 8 octobre au journal danois Politiken s'être connecté avec le mot de passe divulgué d'un ancien salarié d'une petite entreprise qui disposait d'un accès légal au registre. Politiken a ensuite rapporté qu'au moins trois comptes de cette entreprise, Pays ApS, basée à Odense, utilisaient 123456, dont un compte administrateur. Les autorités n'ont pas confirmé officiellement ce mot de passe, mais la ministre responsable a reconnu que la sécurité « n'a pas été assez bonne ».
Ce que dit le pirate
Nous avons rendu compte de la fuite elle-même lorsque le gouvernement danois l'a révélée le 5 octobre : le registre n'a pas été piraté directement, les attaquants ont utilisé l'accès de recherche d'une société privée. La loi danoise permet à certaines entreprises de rechercher dans le CPR des personnes qu'elles connaissent déjà, par exemple pour vérifier l'adresse d'un client. Pays ApS, qui comptait deux salariés en juillet, a confirmé à TV 2 que son accès « a été utilisé abusivement ». La direction n'a pas répondu aux questions de Politiken.
Selon le pirate, le mot de passe figurait dans une fuite antérieure, et le compte de l'ancien salarié était toujours actif. D'après ses déclarations, deux programmes ont été écrits, l'un pour extraire des enregistrements du registre, l'autre pour les sauvegarder ailleurs, et une liste de numéros CPR a été remise à Politiken comme preuve. Emil Hørning, de la société de sécurité danoise Defend Denmark, a indiqué au journal que ce récit paraît crédible. Le pirate affirme aussi ne prévoir ni de vendre ni de publier les données, ce qui ne peut pas être vérifié. Son identité est inconnue.
Repéré grâce à une facture
Aucun système de sécurité n'a donné l'alerte. Les entreprises paient chaque recherche dans le CPR, et l'administration du registre a commencé à poser des questions à cause d'une facture anormalement élevée pour les requêtes de la société. Selon le décompte des autorités, il y a eu bien plus de 14 millions de tentatives de recherche. D'après la société de sécurité danoise CSIS, les recherches se sont étalées sur une dizaine de jours en septembre, à raison de plus d'un million par jour pour une entreprise de deux personnes, et l'administration a repéré l'activité irrégulière le 2 octobre, près de deux semaines après sa fin. Chaque requête prise isolément restait dans le cadre des autorisations de l'entreprise, aucune ne paraissait suspecte en soi. Seul le volume a trahi l'opération.
La ministre de la Recherche, de l'Éducation et du Numérique, Christina Egelund, indique que de nouvelles mesures contre les accès non autorisés sont en place et qu'elle a ordonné un audit de sécurité de l'ensemble du registre. L'Agence danoise de protection civile (Agency for Civil Protection) précise désormais qu'on ne peut plus se fier à un numéro CPR pour identifier une personne.
Pourquoi cela compte en dehors du Danemark
De nombreux pays tiennent un registre national et donnent à des entreprises privées une forme d'accès : banques, sociétés de recouvrement, entreprises de livraison et de marketing. Le registre lui-même peut être bien protégé et pourtant fuir par le plus faible de ses clients. Ici, deux défaillances élémentaires se sont cumulées : un ancien compte n'avait pas été désactivé, et son mot de passe est celui que toute liste de mots de passe essaie en premier. Si vous exploitez un service où des partenaires peuvent interroger vos données, la leçon du Danemark est de surveiller les comptes qui extraient soudain bien plus de données que d'habitude, même lorsque chaque connexion est valide.