La password 123456 ha aperto l'accesso all'anagrafe della Danimarca
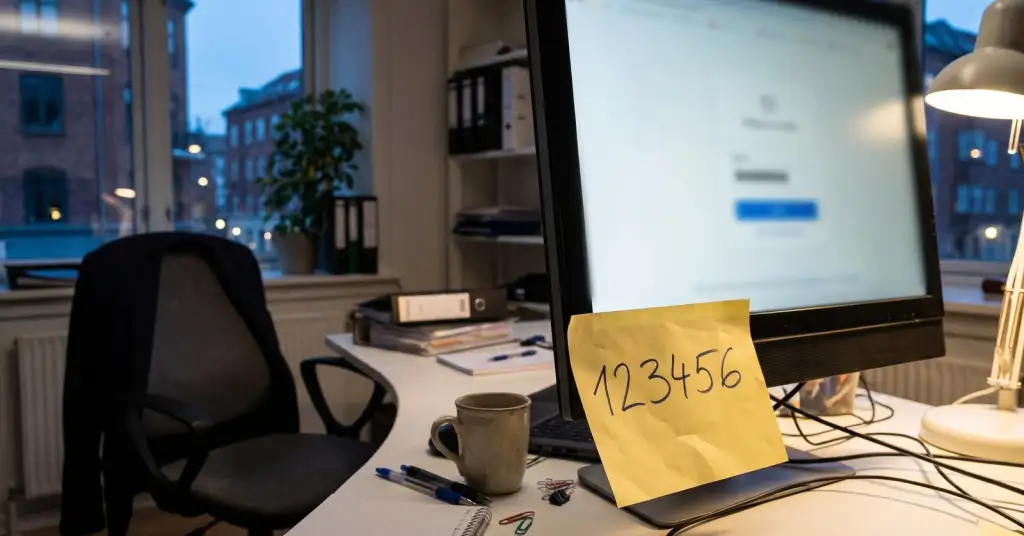
La violazione del Registro centrale delle persone della Danimarca (CPR), che ha esposto nomi, indirizzi e numeri CPR di circa 8,8 milioni di persone, sembra essere partita da una delle password più deboli in assoluto: 123456. Un hacker rimasto anonimo ha dichiarato al quotidiano danese Politiken l'8 ottobre di avere effettuato l'accesso con la password trapelata di un ex dipendente di una piccola azienda che aveva un accesso legale al registro. Politiken ha poi riferito che almeno tre account di quell'azienda, Pays ApS di Odense, usavano 123456, compreso un account amministratore. Le autorità non hanno confermato ufficialmente la password, ma la ministra responsabile ha ammesso che la sicurezza «non è stata abbastanza buona».
Cosa dice l'hacker
Abbiamo raccontato la violazione in sé quando il governo danese l'ha resa nota il 5 ottobre: il registro non è stato violato direttamente, gli aggressori hanno usato l'accesso di ricerca di un'azienda privata. La legge danese consente ad alcune aziende di cercare nel CPR persone che già conoscono, per esempio per verificare l'indirizzo di un cliente. Pays ApS, che a luglio aveva due dipendenti, ha confermato a TV 2 che il proprio accesso «è stato utilizzato in modo improprio». La direzione non ha risposto alle domande di Politiken.
Secondo l'hacker, la password era comparsa in una fuga di dati precedente e l'account dell'ex dipendente era ancora attivo. Stando a quanto riferito, sono stati scritti due programmi, uno per estrarre i record dal registro e uno per salvarli altrove, e a Politiken è stato consegnato un elenco di numeri CPR come prova. Emil Hørning della società di sicurezza danese Defend Denmark ha detto al giornale che il racconto appare credibile. Si afferma inoltre che i dati non saranno venduti né pubblicati, cosa che non si può verificare. L'identità resta sconosciuta.
Scoperto grazie a una fattura
Nessun sistema di sicurezza ha dato l'allarme. Le aziende pagano per ogni ricerca nel CPR, e l'amministrazione del registro ha iniziato a fare domande a causa di una fattura insolitamente alta per le interrogazioni dell'azienda. Secondo il conteggio delle autorità, i tentativi di ricerca sono stati ben oltre 14 milioni. Secondo la società di sicurezza danese CSIS, le ricerche sono andate avanti per circa dieci giorni a settembre, con più di un milione al giorno da un'azienda di due persone, e l'amministrazione ha individuato l'attività anomala il 2 ottobre, quasi due settimane dopo la sua fine. Ogni singola richiesta rientrava nei permessi dell'azienda, quindi nessuna sembrava sospetta di per sé. A tradire l'operazione è stato solo il volume.
La ministra della Ricerca, dell'Istruzione e della Digitalizzazione, Christina Egelund, afferma che sono state introdotte nuove misure contro gli accessi non autorizzati e che ha ordinato una revisione della sicurezza dell'intero registro. L'Agenzia danese per la protezione civile (Agency for Civil Protection) sostiene ora che non ci si può più affidare a un numero CPR per identificare una persona.
Perché conta anche fuori dalla Danimarca
Molti paesi hanno un registro nazionale e danno ad aziende private una qualche forma di accesso: banche, società di recupero crediti, aziende di consegne e di marketing. Il registro può essere ben protetto e perdere comunque dati attraverso il più debole di questi clienti. In questo caso hanno ceduto insieme due basi: un vecchio account non era stato disattivato e aveva una password che qualsiasi elenco di password prova per prima. Se gestite un servizio in cui i partner possono interrogare i vostri dati, la lezione della Danimarca è tenere d'occhio gli account che all'improvviso estraggono molti più dati del solito, anche quando ogni accesso è valido.