Das Passwort 123456 öffnete den Zugang zum dänischen Melderegister
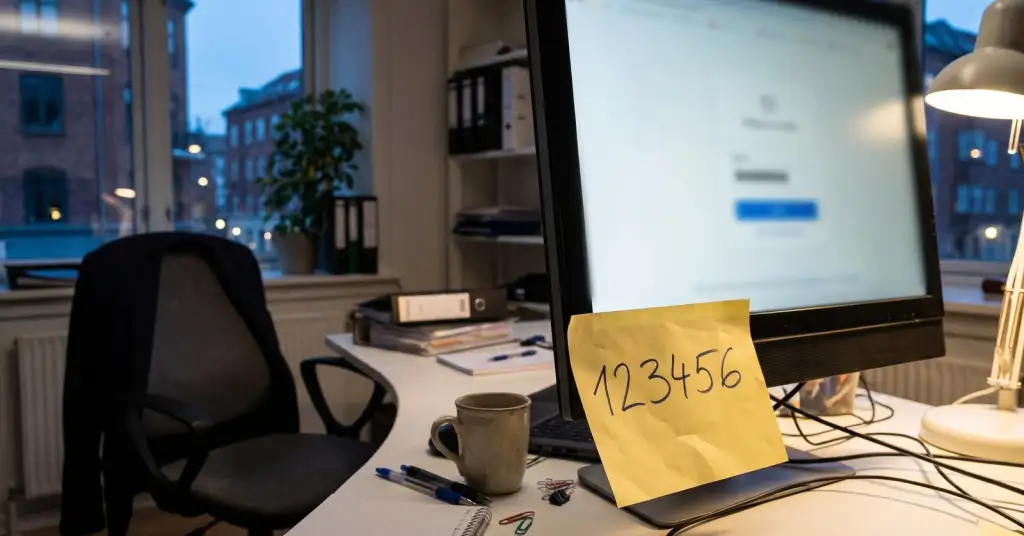
Der Datenabfluss aus dem dänischen Zentralen Personenregister (CPR), bei dem Namen, Adressen und CPR-Nummern von rund 8,8 Millionen Menschen offengelegt wurden, begann offenbar mit einem der schwächsten Passwörter überhaupt: 123456. Gegenüber der dänischen Zeitung Politiken gab ein anonymer Hacker am 8. Oktober an, sich mit dem geleakten Passwort eines ehemaligen Mitarbeiters einer kleinen Firma angemeldet zu haben, die legalen Zugang zum Register hatte. Politiken berichtete anschließend, dass mindestens drei Konten bei dieser Firma, Pays ApS aus Odense, 123456 als Passwort nutzten, darunter ein Administratorkonto. Die Behörden haben das Passwort nicht offiziell bestätigt, doch die zuständige Ministerin räumte ein, die Sicherheit sei „nicht gut genug gewesen“.
Was der Hacker sagt
Über den Vorfall selbst haben wir berichtet, als die dänische Regierung ihn am 5. Oktober öffentlich machte: Das Register wurde nicht direkt gehackt, die Angreifer nutzten den Suchzugang eines privaten Unternehmens. Nach dänischem Recht dürfen manche Firmen im CPR Personen nachschlagen, die sie bereits kennen, etwa um die Adresse eines Kunden zu prüfen. Pays ApS, das im Juli zwei Beschäftigte hatte, bestätigte gegenüber TV 2, der eigene Zugang sei „missbraucht worden“. Die Geschäftsführung beantwortete die Fragen von Politiken nicht.
Laut Hacker war das Passwort bereits in einem früheren Leak aufgetaucht, und das Konto des ehemaligen Mitarbeiters war noch aktiv. Nach den Angaben des Hackers wurden zwei Programme geschrieben, eines zum Abrufen von Datensätzen aus dem Register und eines, um sie an anderer Stelle zu speichern. Als Beweis erhielt Politiken eine Liste mit CPR-Nummern. Emil Hørning von der dänischen Sicherheitsfirma Defend Denmark sagte der Zeitung, die Darstellung wirke glaubwürdig. Außerdem heißt es, die Daten sollten weder verkauft noch veröffentlicht werden, was sich nicht überprüfen lässt. Die Identität des Hackers ist unbekannt.
Über eine Rechnung aufgefallen
Kein Sicherheitssystem schlug Alarm. Firmen zahlen für jede CPR-Abfrage, und die Verwaltung des Registers begann nachzufragen, weil die Rechnung für die Abfragen des Unternehmens ungewöhnlich hoch ausfiel. Nach Zählung der Behörden gab es weit über 14 Millionen Suchversuche. Laut der dänischen Sicherheitsfirma CSIS liefen die Abfragen im September rund zehn Tage lang, mehr als eine Million pro Tag bei einem Betrieb mit zwei Beschäftigten, und die Verwaltung bemerkte die ungewöhnliche Aktivität am 2. Oktober, fast zwei Wochen nach deren Ende. Jede einzelne Anfrage lag im Rahmen der Berechtigungen des Unternehmens, keine wirkte für sich genommen verdächtig. Erst die Menge verriet den Vorgang.
Die Ministerin für Forschung, Bildung und Digitalisierung, Christina Egelund, erklärt, neue Maßnahmen gegen unbefugte Zugriffe seien in Kraft, und sie habe eine Sicherheitsprüfung des gesamten Registers angeordnet. Die dänische Katastrophenschutzbehörde (Agency for Civil Protection) teilt inzwischen mit, dass man sich nicht mehr darauf verlassen kann, mit einer CPR-Nummer eine Person zu identifizieren.
Warum das auch außerhalb Dänemarks wichtig ist
Viele Länder führen ein nationales Register und gewähren privaten Unternehmen in irgendeiner Form Zugang: Banken, Inkassofirmen, Zustell- und Marketingunternehmen. Das Register selbst kann gut geschützt sein und trotzdem über den schwächsten dieser Kunden Daten verlieren. Hier versagten gleich zwei Grundlagen: Ein altes Konto wurde nicht deaktiviert, und es hatte ein Passwort, das jede Passwortliste als Erstes ausprobiert. Wer einen Dienst betreibt, über den Partner Daten abfragen können, sollte aus Dänemark mitnehmen, auf Konten zu achten, die plötzlich weit mehr Daten abrufen als üblich, selbst wenn jede Anmeldung gültig ist.