Piratas roubam na Rússia as contas de donos da Li Auto e pedem resgate pelos carros
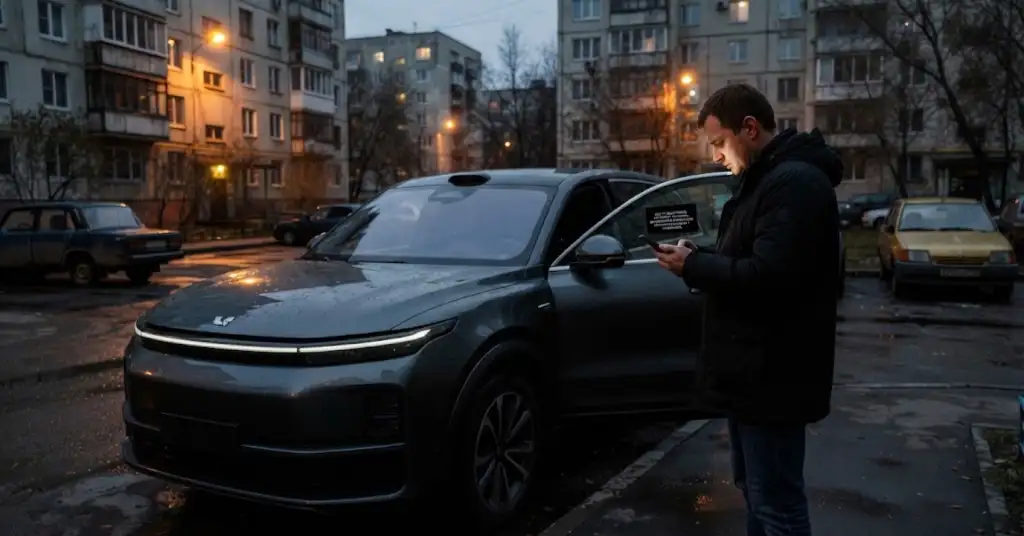
Na Rússia, donos de SUV da Li Auto estão a perder o controlo dos carros: piratas informáticos roubam a «conta mestra» à qual o veículo está ligado e depois pedem dinheiro para a devolver. Pelo menos 20 proprietários foram afetados na vaga mais recente, segundo Aleksandr Rasskazov, cofundador do clube de proprietários Lixiang na Rússia e na CEI, noticiou a CNews a 3 de novembro. Alguns carros já não arrancam. A Sinomach Auto, distribuidora oficial da Li Auto na Rússia, confirmou o roubo das contas.
O que acontece ao carro
Num Li Auto, a conta mestra funciona como uma chave digital: é o perfil principal do dono na aplicação da marca, e a maioria das funções do carro depende dela. Quando é roubada, os ecrãs apagam-se, a climatização deixa de funcionar e a chave Bluetooth não responde. Alguns carros não arrancam de todo. Um proprietário conseguiu partir com a chave física, e a seguir apareceu no ecrã uma mensagem em chinês a pedir para «ativar» o veículo. Noutros casos, o carro simplesmente desaparece do perfil.
Depois chega o pedido de resgate. Para devolver a conta pedem entre 35.000 e 45.000 rublos. Na primeira vaga, no verão de 2025, pediam entre 200.000 e 250.000. Rasskazov descreve a nova campanha como uma «linha de montagem» feita para o volume e não uma chantagem pontual, cita o Habr. Algumas vítimas já enviaram documentos à Li Auto na China, mas até agora ninguém recuperou o acesso.
Como as contas são roubadas
As contas da Li Auto estão ligadas a números de telefone chineses. Muitos proprietários russos mantêm esses números através do serviço eSender. Na primeira vaga, os atacantes ficavam com contas ligadas a números expirados. Na altura, o conselho era manter o número eSender pago, mas agora também são roubadas contas com números pagos e, segundo Rasskazov, «tudo acontece com as ferramentas normais da Li Auto». Trata-se, portanto, de um roubo de conta e não de um ataque ao computador de bordo: os atacantes usam as mesmas funções da conta que o dono.
Não se sabe ao certo como entram. Rasskazov vê três vias possíveis: adivinhar palavras-passe, roubo de dados de proprietários na China e os próprios donos a entregarem credenciais e códigos a oficinas não oficiais que instalam aplicações, traduzem a interface ou reprogramam o carro. Acredita que os atacantes encontram as vítimas procurando o número VIN em bases de dados de seguros que vazaram.
O que a Li Auto promete
Segundo a Sinomach Auto, especialistas chineses estão a tratar das queixas, e a Li Auto e a distribuidora desenvolvem proteção para as contas e um procedimento de verificação dos proprietários legítimos. «Está em curso o trabalho num procedimento de “migração” das contas de números de telefone chineses para endereços de email», disse a empresa, acrescentando que esse tipo de acesso já existe nos carros do ano-modelo 2026. A solução é prometida tanto para carros de importação oficial como de importação paralela, escreve o Anti-Malware.ru. Não há prazo.
O que os proprietários podem fazer
- Verifique a que número está ligada a conta mestra e mude a palavra-passe do eSender.
- Não passe a ninguém códigos SMS nem credenciais da conta, incluindo oficinas que oferecem traduzir ou reprogramar o carro.
- Tenha a chave física consigo: pelo menos num caso permitiu ao dono conduzir apesar da conta roubada.
- Repare em qualquer comportamento estranho da aplicação, como saídas inesperadas da conta ou novos dispositivos, e contacte logo o concessionário.
- Se a conta já foi roubada, não pague: Rasskazov aconselha a ir à polícia, e pagar não garante a devolução do acesso.
O problema vai além de uma marca. Quando um carro é controlado através da nuvem do fabricante, um único login roubado pode desligá-lo, e o dono fica dependente de um apoio ao cliente que pode estar noutro país. Antes de comprar um carro assim, vale a pena perguntar como se recupera a conta e o que continua a funcionar sem ela.
• Взлом кроссоверов Li Auto в России. Схема, защита, последствия - Autonews
• Популярные в России автомобили Li Auto взломаны хакерами и превращены в «кирпичи» - CNews
• Российские владельцы автомобилей Li Auto сообщили о массовой краже мастер-аккаунтов - Хабр
• У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей - Anti-Malware.ru