Hacker erhöhten die Temperatur in Kühlräumen des französischen Blutspendedienstes
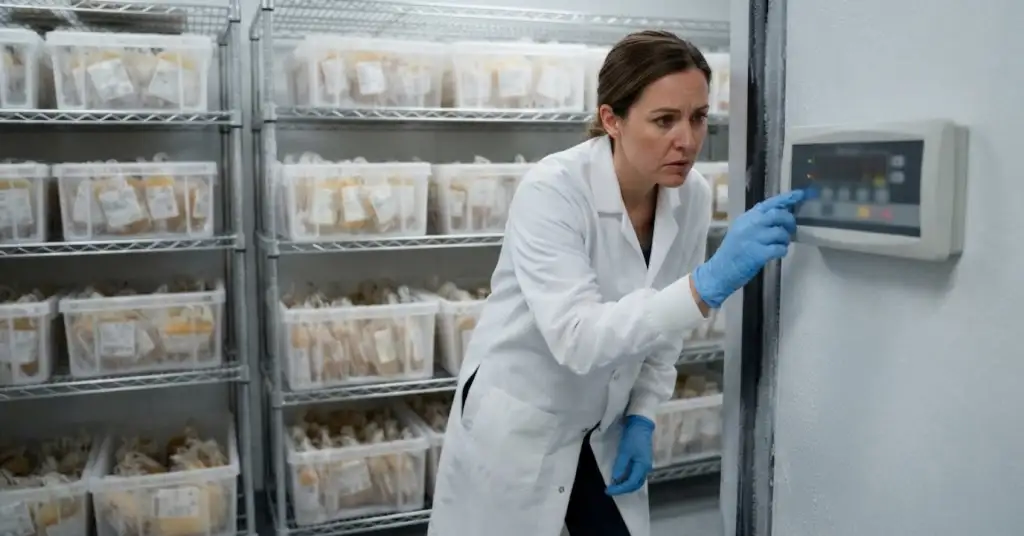
Hacker haben sich an den Kühlräumen des französischen Blutspendedienstes zu schaffen gemacht. Am 2. November wurden die Steuerungen von Kühlräumen an drei Standorten des Établissement français du sang (EFS) so verändert, dass „Temperatur- und Abtauschwellen auf sehr hohe Werte angehoben wurden“, teilte der EFS am 3. November mit. Nach Angaben des Blutspendedienstes gingen keine Blutprodukte verloren, Patienten waren nicht betroffen. Der Zugriff erfolgte über einen Lieferanten von Kühltechnik, nicht über das eigene Netz des EFS.
Was beim Blutspendedienst geschah
In den Kühlräumen der Aufbereitungs- und Verteilstandorte lagert der EFS Blutprodukte, bevor sie an Krankenhäuser gehen, sowie Proben für seine Biobanken. In den betroffenen Räumen waren es Plasmabeutel für Transfusionen und Plasma, aus dem Medikamente hergestellt werden.
Der EFS sagt, seine eigenen Überwachungs- und Alarmsysteme hätten die Unregelmäßigkeiten schnell erkannt. Je nach Standort brachten Mitarbeiter die Anlagen ohne Schaden für den Inhalt wieder unter Kontrolle oder schalteten sie ab und brachten die gelagerten Produkte vorsorglich in andere Einrichtungen. Blutentnahme und Auslieferung laufen weiter. Der Dienst arbeitet mit ANSSI, der nationalen Cybersicherheitsbehörde Frankreichs, und dem Gesundheitsministerium zusammen und hat die Temperaturüberwachung aller Geräte verstärkt.
Ein Sprecher des EFS konnte nicht sagen, welche drei Standorte betroffen waren, wer die Steuerungen hergestellt hat und um welches Modell es sich handelt, berichtet The Record. Der Lieferant wurde nicht genannt.
Eine zweite Welle in Europa
Der Blutspendedienst ist die erste bekannte Gesundheitseinrichtung, die von einer Welle von Angriffen auf Kühlsteuerungen getroffen wurde, die bisher vor allem Supermärkte traf. Mitte Oktober hatten Hacker Kühlgeräte in Hunderten französischen Läden in den Abtaumodus geschaltet und so Lebensmittel verderben lassen. Eine zweite Welle folgte in den frühen Morgenstunden des 2. November, am selben Tag wie der Vorfall beim EFS.
In jener Nacht waren mehr als 50 Läden in Belgien betroffen, eine „begrenzte Zahl“ kleinerer Geschäfte in Schweden und über ein Dutzend weitere in Irland, Estland, den Niederlanden und Luxemburg, schreibt The Record. Ein Supermarktleiter in Südschweden sagte, die Tiefkühltruhen seien aus der Ferne auf 50 °C gestellt worden. Insgesamt sollen Unternehmen in mindestens elf europäischen Ländern getroffen worden sein, darunter Deutschland, Finnland, Portugal und Großbritannien.
Niemand hat sich zu den Angriffen bekannt, und es ist unklar, ob hinter den Wellen im Oktober und November dieselben Täter stecken. „Es ist nicht bekannt, wer hinter diesem Angriff steckt, und möglicherweise wird man es nie herausfinden“, sagte eine Sprecherin des belgischen Zentrums für Cybersicherheit The Record.
Warum alte Steuerungen die Schwachstelle sind
In Estland sagte ein Auftragnehmer, die Angreifer seien in ein älteres Danfoss-System eingedrungen, und der niederländische Sender NOS berichtete, in Belgien sei Technik von Copeland angegriffen worden. Beide Hersteller erklärten, nach dem Angriff in Frankreich seien vor allem eingestellte Produkte betroffen gewesen, die keine Sicherheitsupdates mehr erhalten. In die französischen Läden gelangten die Angreifer im Oktober über Fernsteuerungen, die aus dem Internet erreichbar waren. Ein belgischer Installateur sagte, von Hunderten von ihm betreuten Anlagen seien etwa 20 betroffen und müssten physisch umgebaut werden, ein Software-Update reiche nicht.
Bislang sind Hersteller rechtlich nicht verpflichtet, solche Produkte nachzubessern. Strengere Sicherheitsanforderungen aus dem EU Cyber Resilience Act gelten erst ab Dezember 2027.
• L'EFS confirme l'incident de cybersécurité impactant un de ces prestataires d'équipement frigorifique - Établissement français du sang
• French blood service hit by Europe-wide cyberattacks on refrigeration - The Record
• Second wave of suspected cyberattacks hits supermarket freezers across Europe - The Record