Piratas subiram a temperatura de câmaras frigoríficas em três centros de sangue franceses
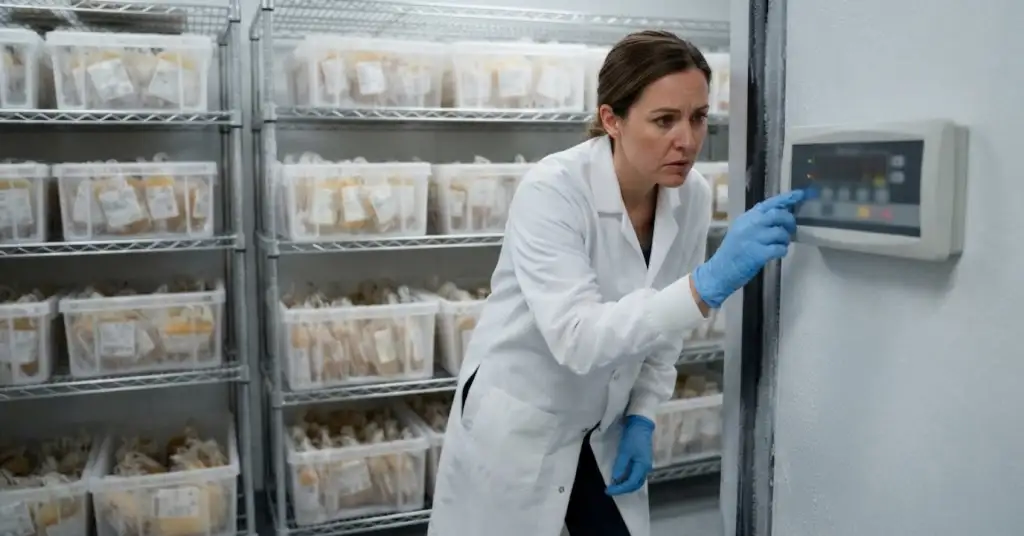
Piratas informáticos mexeram nas câmaras frigoríficas do serviço nacional de sangue de França. A 2 de novembro, os sistemas de controlo de câmaras frigoríficas em três instalações do Établissement français du sang (EFS) foram alterados de forma a que «os limiares de temperatura e de descongelação fossem elevados a valores muito altos», segundo um comunicado do EFS de 3 de novembro. De acordo com o serviço, não se perderam produtos sanguíneos e os doentes não foram afetados. A intrusão chegou através de um fornecedor de equipamento de refrigeração, e não pela rede do próprio EFS.
O que aconteceu no serviço de sangue
As câmaras frigoríficas das instalações de preparação e distribuição do EFS guardam produtos sanguíneos antes de seguirem para os hospitais, bem como amostras para os seus biobancos. Nas câmaras atingidas estavam bolsas de plasma para transfusão e plasma destinado ao fabrico de medicamentos.
O EFS afirma que os seus próprios sistemas de vigilância e alarme detetaram rapidamente as anomalias. Consoante a instalação, as equipas recuperaram o controlo dos equipamentos sem danos para o conteúdo ou desligaram-nos, transferindo por precaução os produtos para outras instalações. As colheitas e a distribuição continuam. O serviço trabalha com a ANSSI, a agência nacional de cibersegurança de França, e com o Ministério da Saúde, e reforçou a vigilância das temperaturas em todos os equipamentos.
Um porta-voz do EFS não soube dizer quais as três instalações afetadas, quem fabricou os sistemas de controlo nem de que modelo se tratava, noticia o The Record. O fornecedor não foi identificado.
Uma segunda vaga pela Europa
O serviço de sangue é a primeira instituição de saúde conhecida atingida por uma vaga de ataques a controlos de refrigeração que até agora visava sobretudo supermercados. Em meados de outubro, piratas puseram em modo de descongelação os frigoríficos de centenas de lojas francesas, estragando alimentos. Uma segunda vaga chegou na madrugada de 2 de novembro, o mesmo dia do incidente no EFS.
Nessa noite foram afetadas mais de 50 lojas na Bélgica, um «número limitado» de pequenas lojas na Suécia e mais de uma dúzia na Irlanda, Estónia, Países Baixos e Luxemburgo, escreve o The Record. O gerente de um supermercado no sul da Suécia contou que as arcas congeladoras tinham sido postas à distância a 50 °C. No total, haverá empresas atingidas em pelo menos 11 países europeus, incluindo Alemanha, Finlândia, Portugal e Reino Unido.
Ninguém reivindicou os ataques, e não se sabe se as vagas de outubro e novembro são obra das mesmas pessoas. «Não se sabe quem está por trás deste ataque, e talvez nunca seja possível identificá-lo», disse ao The Record uma porta-voz do Centro de Cibersegurança da Bélgica.
Porque é que os controladores antigos são o ponto fraco
Na Estónia, um empreiteiro disse que os atacantes entraram num sistema antigo da Danfoss, e a estação neerlandesa NOS noticiou que na Bélgica foi visado equipamento da Copeland. Os dois fabricantes afirmaram que, depois do ataque em França, os aparelhos atingidos eram sobretudo produtos descontinuados que já não recebem atualizações de segurança. Em outubro, as lojas francesas foram alcançadas através de controladores remotos expostos à internet. Um instalador belga disse que cerca de 20 das centenas de unidades que gere foram afetadas e precisam de alterações físicas, porque uma atualização de software não chega.
Por agora, os fabricantes não têm qualquer obrigação legal de corrigir estes produtos. Os requisitos de segurança mais exigentes do Cyber Resilience Act europeu só começam a aplicar-se em dezembro de 2027.
• L'EFS confirme l'incident de cybersécurité impactant un de ces prestataires d'équipement frigorifique - Établissement français du sang
• French blood service hit by Europe-wide cyberattacks on refrigeration - The Record
• Second wave of suspected cyberattacks hits supermarket freezers across Europe - The Record