Hacker heizten Kühlregale in Frankreichs Supermärkten auf: Ware für Millionen Euro verdorben
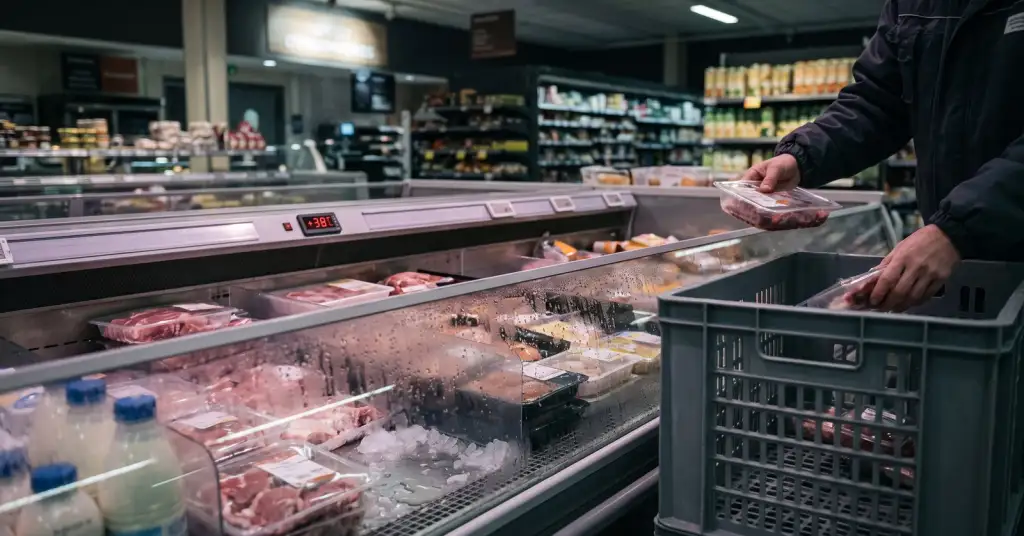
Hunderte Supermärkte in Frankreich haben am Montag, dem 12. Oktober, geöffnet und ihre Kühl- und Gefriergeräte warm vorgefunden. In der Nacht hatten Angreifer die Fernsteuerung der Kühlungsregler in den Märkten übernommen und sie in den Abtaumodus geschaltet, mit einer Solltemperatur von bis zu 50 °C. Intermarché teilte der AFP mit, 150 bis 200 seiner Märkte seien betroffen, und Coopérative U, die hinter den Ketten Super U und Hyper U steht, erklärte, weniger als 100 ihrer Standorte seien getroffen worden. Die Pariser Staatsanwaltschaft hat strafrechtliche Ermittlungen eingeleitet.
Wie man einen Kühlschrank hackt
Laut BFMTV, zitiert von der AFP, richtete sich der Angriff gegen Kühlungssteuerungen des dänischen Herstellers Danfoss, die in einem großen Teil der französischen Märkte installiert sind. Über diese Regler kann ein Kältetechniker Temperaturen aus der Ferne überwachen und anpassen. Das Abtauen ist eine normale, kurze Phase, in der sich ein Gerät erwärmt, um das Eis an den Verdampferlamellen zu schmelzen. Die Angreifer sollen sie aus der Ferne ausgelöst und dauerhaft laufen lassen haben.
Die 50 °C sind der Sollwert, den die Angreifer eingegeben haben, nicht unbedingt die Temperatur, die die Ware erreicht hat. Doch ein paar Stunden reichten aus. In manchen Märkten begann der Angriff gegen Mitternacht, und da niemand vor Ort war, stieg die Temperatur bis zur Öffnung weiter an. Mitarbeiter mehrerer Märkte sagten dem Branchenportal Je bosse en grande distribution, die Alarme hätten den Bereitschaftstechniker entweder nicht erreicht oder seien gar nicht erst ausgelöst worden.
Welche Schwachstelle genutzt wurde, ist nicht bestätigt. Forscher von Team82 bei Claroty haben schwere Sicherheitslücken im Systemmanager AK-SM 800A von Danfoss beschrieben, darunter eine Umgehung der Authentifizierung, und Danfoss hat mit der Firmware R4.3.1 einen Fix veröffentlicht. Die Forscher fanden außerdem Tausende solcher Verwaltungsoberflächen, die offen im Internet erreichbar waren. BFMTV berichtet, die Angreifer hätten es auf ältere Versionen der Danfoss-Software abgesehen, doch weder Danfoss noch die Ermittler haben öffentlich gesagt, wie sie eingedrungen sind.
Welche Märkte getroffen wurden
Intermarché und Coopérative U sind die einzigen Ketten, die Zahlen bestätigt haben. Dominique Schelcher, Chef von Coopérative U, schrieb auf X, der Angriff sei „äußerst schwerwiegend und beispiellos“ und „inakzeptabel“. Märkte von E.Leclerc nannte BFMTV, Carrefour Market und Monoprix nannte Je bosse en grande distribution, doch diese Konzerne hatten es gegenüber der AFP nicht bestätigt.
Intermarché erklärte, die betroffenen Märkte müssten alle frischen und tiefgekühlten Produkte in den betroffenen Geräten wegwerfen, darunter Fleisch, Milchprodukte und Fisch. Einige Märkte sperrten ganze Abteilungen. Keine Kette hat einen Gesamtschaden beziffert. Einzelne Märkte melden Verluste von 50.000 bis 220.000 Euro, und Le Figaro schätzt die landesweite Rechnung auf mehrere Millionen Euro. Intermarché fügte hinzu, die Versicherung sei ein „wunder Punkt“, da die Policen diese Art von Vorfall nicht abdecken.
Die Ermittlungen
Die Pariser Staatsanwaltschaft hat das Verfahren von sich aus eingeleitet. Die Abteilung für Cyberkriminalität leitet es, ermittelt wird vom nationalen Amt zur Bekämpfung der Cyberkriminalität OFAC. Die Staatsanwaltschaft erwähnte außerdem ausgebrochene Brände, ohne Einzelheiten zu nennen. Die ersten Aufgaben der Ermittler sind, alle Opfer zu erfassen und sie mit den Lebensmittelverlusten in Verbindung zu bringen. Das Handelsministerium sagte lediglich, es stehe mit den Händlern in Kontakt. Keine Gruppe hat sich zu dem Angriff bekannt.
Warum das über Supermärkte hinaus wichtig ist
Die meisten Angriffe auf den Handel stehlen Daten. Dieser zielte auf physische Anlagen und richtete Schaden an, den kein Backup rückgängig machen kann. Die Schwachstelle ist altbekannt: ein Gerät, das über das Internet verwaltet wird, mit alter Firmware läuft und von außen erreichbar ist. Dasselbe gilt für Heizkessel, Zugangssysteme von Gebäuden, Kameras und Geräte im Haushalt. Auch ein Router mit vergessenem Fernzugriff kann auf diese Weise für Fremde arbeiten.
- Wenn ein Gerät aus der Ferne verwaltet werden kann, prüfen Sie, ob sein Bedienfeld aus dem Internet erreichbar ist, und sperren Sie es oder legen Sie es hinter ein VPN.
- Spielen Sie Firmware-Updates ein und ersetzen Sie Standard- oder gemeinsam genutzte Passwörter.
- Stellen Sie sicher, dass Alarme an eine Person gehen, die sie nachts bemerkt, und testen Sie das.
Für Kunden besteht kein direktes Risiko: Laut den Märkten wurden die verdorbenen Produkte vernichtet. In manchen Regalen kann es einige Tage leer bleiben, bis der Bestand ersetzt ist.
• Ils ont déclenché à distance le dégivrage des frigos : des supermarchés français victimes d'une cyberattaque - RTBF (AFP)
• Super U, Intermarché : des pirates font chauffer les congélateurs à 50 °C - IT-Connect
• Une cyberattaque coupe le froid dans plusieurs supermarchés - Je bosse en grande distribution
• Frigos piratés : plusieurs millions d'euros de pertes pour la grande distribution - Economie Matin