Frigos de supermarchés piratés en France : des millions d'euros de produits perdus
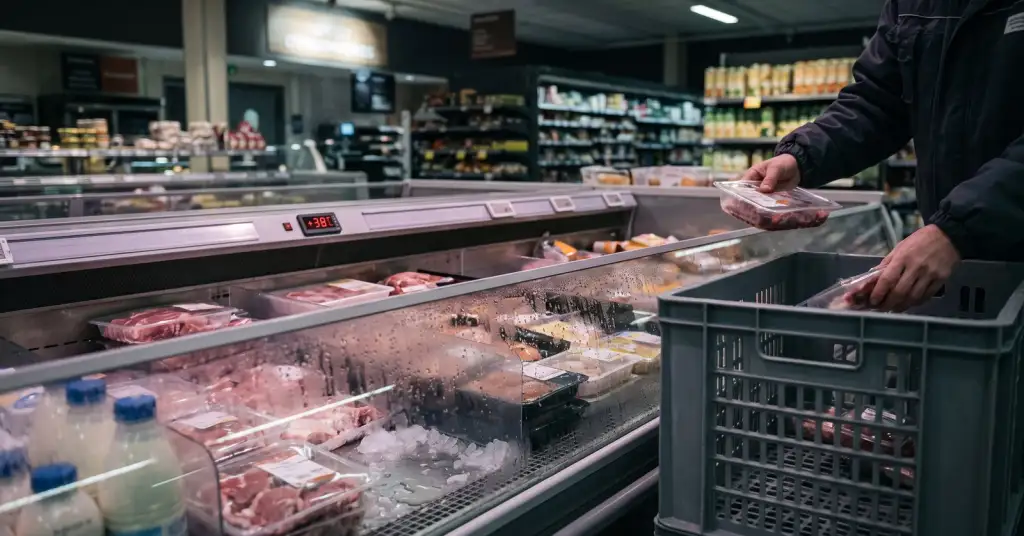
Des centaines de supermarchés en France ont ouvert lundi 12 octobre pour découvrir des réfrigérateurs et des congélateurs tièdes. Pendant la nuit, des attaquants avaient pris le contrôle à distance des régulateurs de froid des magasins et les avaient basculés en mode dégivrage, avec une température cible pouvant atteindre 50 °C. Intermarché a indiqué à l'AFP que 150 à 200 de ses magasins étaient touchés, et Coopérative U, qui exploite les enseignes Super U et Hyper U, a déclaré que moins de 100 de ses points de vente étaient concernés. Le parquet de Paris a ouvert une enquête pénale.
Comment on pirate un frigo
Selon BFMTV, citée par l'AFP, l'attaque visait les systèmes de régulation du froid du fabricant danois Danfoss, installés dans une grande partie des magasins français. Ces régulateurs permettent à un frigoriste de surveiller et d'ajuster les températures à distance. Le dégivrage est une phase normale et brève pendant laquelle un appareil chauffe pour faire fondre la glace sur ses serpentins. Les pirates l'auraient déclenché à distance et maintenu en marche.
Les 50 °C correspondent à la consigne saisie par les attaquants, pas forcément à la température atteinte par les denrées. Mais quelques heures ont suffi. Dans certains magasins, l'attaque a commencé vers minuit et, sans personne sur place, la température a continué de grimper jusqu'à l'ouverture. Des employés de plusieurs magasins ont expliqué au site professionnel Je bosse en grande distribution que les alarmes n'étaient pas parvenues au technicien d'astreinte, ou ne s'étaient pas déclenchées du tout.
La faille exploitée n'est pas confirmée. Des chercheurs de Team82, chez Claroty, ont décrit de graves vulnérabilités dans le gestionnaire de système AK-SM 800A de Danfoss, dont un contournement de l'authentification, et Danfoss a publié un correctif dans le firmware R4.3.1. Les chercheurs ont aussi trouvé des milliers de ces interfaces d'administration ouvertes sur Internet. BFMTV rapporte que les attaquants ont visé d'anciennes versions du logiciel Danfoss, mais ni Danfoss ni les enquêteurs n'ont dit publiquement comment ils sont entrés.
Quels magasins ont été touchés
Intermarché et Coopérative U sont les seules enseignes à avoir confirmé des chiffres. Dominique Schelcher, PDG de Coopérative U, a écrit sur X que l'attaque était « d'une extrême gravité et inédite » et « inacceptable ». Des magasins E.Leclerc ont été cités par BFMTV, Carrefour Market et Monoprix par Je bosse en grande distribution, mais ces groupes ne l'avaient pas confirmé à l'AFP.
Intermarché a précisé que les magasins touchés doivent jeter tous les produits frais et surgelés des meubles concernés, viande, produits laitiers et poisson compris. Certains magasins ont fermé des rayons entiers. Aucune enseigne n'a donné de perte totale. Des magasins isolés font état de pertes de 50 000 à 220 000 euros, et Le Figaro chiffre la facture nationale à plusieurs millions d'euros. Intermarché a ajouté que l'assurance est un « point dur », les contrats ne couvrant pas ce type d'incident.
L'enquête
Le parquet de Paris s'est saisi de l'affaire de sa propre initiative. Sa section cybercriminalité la dirige, et l'Office anti-cybercriminalité (OFAC) enquête. Le parquet a aussi évoqué des départs de feu, sans donner de détails. Les premières tâches des enquêteurs sont de recenser toutes les victimes et de relier chacune aux pertes alimentaires. Le ministère du Commerce a seulement dit être en contact avec les distributeurs. Aucun groupe n'a revendiqué l'attaque.
Pourquoi cela dépasse les supermarchés
La plupart des attaques contre les commerçants volent des données. Celle-ci visait des équipements physiques et a causé des dégâts qu'aucune sauvegarde ne peut annuler. Le point faible est connu : un appareil administré par Internet, qui tourne avec un ancien firmware et reste joignable de l'extérieur. Cela vaut aussi pour les chaudières, les systèmes de contrôle d'accès des bâtiments, les caméras et les équipements domestiques. Une box dont l'accès à distance a été oublié peut finir par travailler pour des inconnus de la même façon.
- Si un appareil peut être géré à distance, vérifiez que son interface d'administration n'est pas accessible depuis Internet, et fermez-la ou placez-la derrière un VPN si elle l'est.
- Installez les mises à jour du firmware et remplacez les mots de passe par défaut ou partagés.
- Veillez à ce que les alarmes arrivent à une personne qui les verra la nuit, et testez-les.
Pour les clients, il n'y a pas de risque direct : les magasins affirment que les produits abîmés ont été détruits. Certains rayons pourront rester vides quelques jours, le temps de renouveler le stock.
• Ils ont déclenché à distance le dégivrage des frigos : des supermarchés français victimes d'une cyberattaque - RTBF (AFP)
• Super U, Intermarché : des pirates font chauffer les congélateurs à 50 °C - IT-Connect
• Une cyberattaque coupe le froid dans plusieurs supermarchés - Je bosse en grande distribution
• Frigos piratés : plusieurs millions d'euros de pertes pour la grande distribution - Economie Matin