Hackers calientan neveras de supermercados en Francia: millones de euros en comida perdida
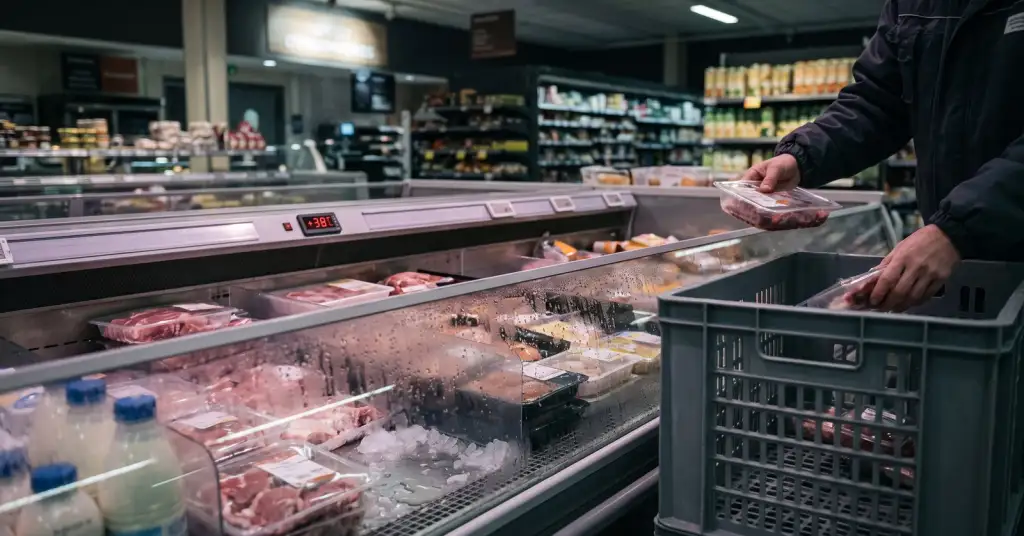
Cientos de supermercados de Francia abrieron el lunes 12 de octubre y se encontraron con las neveras y los congeladores calientes. Durante la noche, unos atacantes habían tomado el control remoto de los controladores de refrigeración de las tiendas y los habían puesto en modo descongelación, con una temperatura objetivo de hasta 50 °C. Intermarché dijo a la AFP que entre 150 y 200 de sus tiendas se vieron afectadas, y Coopérative U, que gestiona las cadenas Super U e Hyper U, afirmó que menos de 100 de sus puntos de venta habían sido alcanzados. La fiscalía de París ha abierto una investigación penal.
Cómo se hackea una nevera
Según BFMTV, citada por la AFP, el ataque iba dirigido a los sistemas de control de refrigeración del fabricante danés Danfoss, instalados en buena parte de las tiendas francesas. Estos controladores permiten a un técnico frigorista vigilar y ajustar las temperaturas a distancia. La descongelación es una fase normal y breve en la que un equipo se calienta para derretir el hielo de sus serpentines. Los atacantes la habrían activado de forma remota y la habrían mantenido en marcha.
Los 50 °C son la consigna que introdujeron los atacantes, no necesariamente la temperatura que alcanzaron los alimentos. Pero bastaron unas horas. En algunas tiendas el ataque empezó hacia la medianoche y, sin nadie en el local, la temperatura siguió subiendo hasta la hora de apertura. Empleados de varias tiendas contaron al portal del sector Je bosse en grande distribution que las alarmas no llegaron al técnico de guardia o ni siquiera saltaron.
No se ha confirmado qué fallo se utilizó. Investigadores de Team82, de Claroty, han descrito vulnerabilidades graves en el gestor de sistema AK-SM 800A de Danfoss, entre ellas una elusión de la autenticación, y Danfoss publicó una corrección en el firmware R4.3.1. Los investigadores también encontraron miles de estas interfaces de gestión abiertas a internet. BFMTV informa de que los atacantes fueron a por versiones antiguas del software de Danfoss, pero ni Danfoss ni los investigadores han explicado públicamente cómo entraron.
Qué tiendas resultaron afectadas
Intermarché y Coopérative U son las únicas cadenas que han confirmado cifras. Dominique Schelcher, director general de Coopérative U, escribió en X que el ataque era «extremadamente grave e inédito» e «inaceptable». BFMTV mencionó tiendas de E.Leclerc, y Je bosse en grande distribution citó a Carrefour Market y Monoprix, pero esos grupos no lo habían confirmado a la AFP.
Intermarché explicó que las tiendas afectadas deben tirar todos los productos frescos y congelados de los muebles en cuestión, incluidos carne, lácteos y pescado. Algunas tiendas cerraron secciones enteras. Ninguna cadena ha dado una pérdida total. Tiendas concretas hablan de pérdidas de entre 50.000 y 220.000 euros, y Le Figaro calcula la factura nacional en varios millones de euros. Intermarché añadió que el seguro es un «punto difícil», porque las pólizas no cubren este tipo de incidente.
La investigación
La fiscalía de París abrió el caso por iniciativa propia. Lo dirige su sección de cibercriminalidad, y la oficina nacional contra el cibercrimen, la OFAC, lleva la investigación. La fiscalía también mencionó que se declararon incendios, sin dar detalles. Las primeras tareas de los investigadores son censar a todas las víctimas y relacionarlas con las pérdidas de alimentos. El Ministerio de Comercio solo dijo que está en contacto con los distribuidores. Ningún grupo ha reivindicado el ataque.
Por qué importa más allá de los supermercados
La mayoría de los ataques contra el comercio roban datos. Este fue contra equipos físicos y causó un daño que una copia de seguridad no puede deshacer. El punto débil es conocido: un dispositivo que se gestiona por internet, tiene un firmware antiguo y es accesible desde fuera. Lo mismo vale para calderas, sistemas de acceso a edificios, cámaras y aparatos domésticos. Un router con un acceso remoto olvidado puede acabar trabajando para desconocidos de la misma manera.
- Si un dispositivo puede gestionarse a distancia, comprueba si su panel de control es accesible desde internet y, si lo es, ciérralo o ponlo detrás de una VPN.
- Instala las actualizaciones de firmware y cambia las contraseñas por defecto o compartidas.
- Asegúrate de que las alarmas lleguen a una persona que las vea de noche, y pruébalas.
Para los clientes no hay un riesgo directo: las tiendas aseguran que los productos estropeados fueron destruidos. Algunas estanterías podrían quedar vacías unos días mientras se repone el stock.
• Ils ont déclenché à distance le dégivrage des frigos : des supermarchés français victimes d'une cyberattaque - RTBF (AFP)
• Super U, Intermarché : des pirates font chauffer les congélateurs à 50 °C - IT-Connect
• Une cyberattaque coupe le froid dans plusieurs supermarchés - Je bosse en grande distribution
• Frigos piratés : plusieurs millions d'euros de pertes pour la grande distribution - Economie Matin