Hacker scaldano i frigoriferi dei supermercati in Francia: cibo perso per milioni di euro
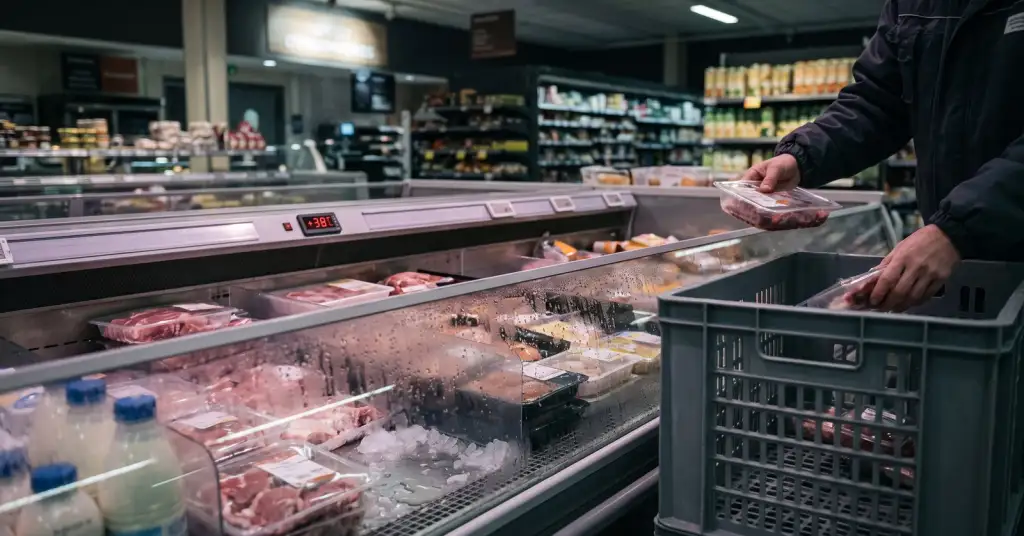
Centinaia di supermercati in Francia hanno aperto lunedì 12 ottobre trovando frigoriferi e congelatori caldi. Durante la notte alcuni aggressori avevano preso il controllo remoto dei regolatori di refrigerazione nei negozi e li avevano portati in modalità sbrinamento, con una temperatura impostata fino a 50 °C. Intermarché ha detto all'AFP che 150-200 dei suoi negozi sono stati colpiti, e Coopérative U, che gestisce le insegne Super U e Hyper U, ha dichiarato che meno di 100 dei suoi punti vendita sono stati interessati. La procura di Parigi ha aperto un'indagine penale.
Come si hackera un frigorifero
Secondo BFMTV, citata dall'AFP, l'attacco ha preso di mira i sistemi di controllo della refrigerazione del produttore danese Danfoss, installati in gran parte dei negozi francesi. Questi regolatori permettono a un frigorista di controllare e regolare le temperature da remoto. Lo sbrinamento è una fase normale e breve in cui un'unità si scalda per sciogliere il ghiaccio sulle serpentine. Gli aggressori l'avrebbero attivato da remoto e lasciato in funzione.
I 50 °C sono il valore impostato dagli aggressori, non necessariamente la temperatura raggiunta dagli alimenti. Ma poche ore sono bastate. In alcuni negozi l'attacco è iniziato intorno a mezzanotte e, senza nessuno sul posto, la temperatura ha continuato a salire fino all'apertura. Dipendenti di vari negozi hanno raccontato al sito di settore Je bosse en grande distribution che gli allarmi non sono arrivati al tecnico reperibile oppure non sono scattati affatto.
Quale falla sia stata sfruttata non è stato confermato. I ricercatori di Team82, la squadra di Claroty, hanno descritto gravi vulnerabilità nel gestore di sistema AK-SM 800A di Danfoss, tra cui un aggiramento dell'autenticazione, e Danfoss ha rilasciato una correzione nel firmware R4.3.1. I ricercatori hanno inoltre trovato migliaia di queste interfacce di gestione aperte su internet. BFMTV riferisce che gli aggressori hanno puntato alle versioni più vecchie del software Danfoss, ma né Danfoss né gli inquirenti hanno spiegato pubblicamente come siano entrati.
Quali negozi sono stati colpiti
Intermarché e Coopérative U sono le uniche insegne ad aver confermato dei numeri. Dominique Schelcher, amministratore delegato di Coopérative U, ha scritto su X che l'attacco è «di estrema gravità e senza precedenti» e «inaccettabile». BFMTV ha citato negozi E.Leclerc, mentre Je bosse en grande distribution ha nominato Carrefour Market e Monoprix, ma questi gruppi non lo avevano confermato all'AFP.
Intermarché ha spiegato che i negozi colpiti devono buttare tutti i prodotti freschi e surgelati nei banchi interessati, compresi carne, latticini e pesce. Alcuni negozi hanno chiuso interi reparti. Nessuna insegna ha fornito una perdita complessiva. Singoli negozi segnalano perdite da 50.000 a 220.000 euro, e Le Figaro stima il conto nazionale in diversi milioni di euro. Intermarché ha aggiunto che l'assicurazione è un «punto dolente», perché le polizze non coprono questo tipo di incidente.
L'indagine
La procura di Parigi ha aperto il caso di propria iniziativa. La guida la sezione cybercriminalità, e a indagare è l'ufficio nazionale anticybercrimine OFAC. La procura ha anche accennato a principi d'incendio, senza fornire dettagli. I primi compiti degli inquirenti sono censire tutte le vittime e collegarle alle perdite di cibo. Il ministero del Commercio ha detto soltanto di essere in contatto con i distributori. Nessun gruppo ha rivendicato l'attacco.
Perché conta oltre i supermercati
La maggior parte degli attacchi ai negozi ruba dati. Questo ha preso di mira apparecchiature fisiche e ha causato un danno che un backup non può annullare. Il punto debole è noto: un dispositivo gestito via internet, con firmware vecchio e raggiungibile dall'esterno. Lo stesso vale per caldaie, sistemi di accesso degli edifici, telecamere e apparecchi domestici. Un router con un accesso remoto dimenticato può finire per lavorare per degli sconosciuti nello stesso modo.
- Se un dispositivo può essere gestito da remoto, verificate se il suo pannello di controllo è raggiungibile da internet e, in caso, chiudetelo o mettetelo dietro una VPN.
- Installate gli aggiornamenti del firmware e sostituite le password predefinite o condivise.
- Fate in modo che gli allarmi arrivino a una persona che li veda di notte, e provateli.
Per i clienti non c'è un rischio diretto: i negozi assicurano che i prodotti deteriorati sono stati distrutti. Alcuni scaffali potrebbero restare vuoti per qualche giorno finché le scorte non vengono reintegrate.
• Ils ont déclenché à distance le dégivrage des frigos : des supermarchés français victimes d'une cyberattaque - RTBF (AFP)
• Super U, Intermarché : des pirates font chauffer les congélateurs à 50 °C - IT-Connect
• Une cyberattaque coupe le froid dans plusieurs supermarchés - Je bosse en grande distribution
• Frigos piratés : plusieurs millions d'euros de pertes pour la grande distribution - Economie Matin