Revolut startet Zahlen per Gesicht in London, zwei Wochen nach dem Selfie-Leck
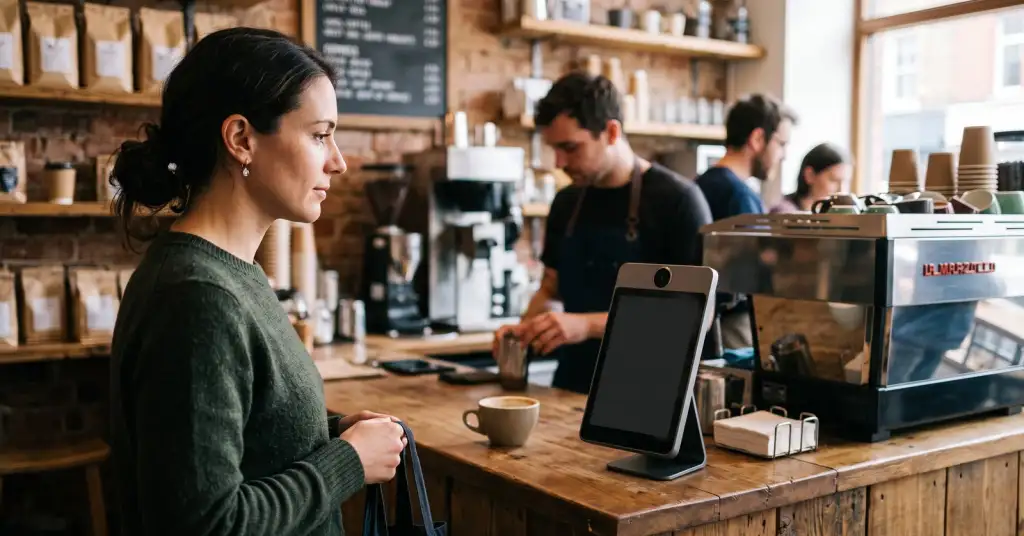
Revolut testet in Großbritannien erstmals das Bezahlen per Gesicht. Vom 24. bis 26. September können Gäste in drei Londoner Filialen von Kiss the Hippo zahlen, indem sie in eine Kamera an der Kasse blicken: ohne Karte, ohne Telefon. Das System vergleicht das Gesicht an der Theke mit dem Selfie, das die Kundin bei der Kontoeröffnung eingereicht hat.
Genau dieses letzte Detail ist die Geschichte. Zwei Wochen zuvor räumte dieselbe Bank ein, Pässe, Selfies und Transaktionshistorien von Kunden herausgegeben zu haben, auf eine Behördenanfrage hin, die sich als gefälscht erwies.
Kurz gefasst
- Pay with Smile wird selbst aktiviert, läuft auf Revoluts eigenen Register-Terminals und gleicht mit dem Anmelde-Selfie ab.
- Die Bank sagt, die Gesichtsvorlage werde nach Abschluss des Kaufs gelöscht und beim Händler bleibe nichts.
- Das Risiko liegt nicht an der Kasse. Es liegt im Anmelde-Selfie, das bei der Bank liegt und schon einmal abgeflossen ist.
- Ein Passwort lässt sich nach einem Leck ändern. Ein Gesicht nicht.
Wie der Pilot funktioniert
Die Funktion schalten Kundinnen selbst in der Revolut-App frei, niemand wird also fürs Hereinkommen gescannt. An der Theke tippt man auf dem Revolut-Register-Terminal auf Pay with Smile, die Kamera macht eine Identitätsprüfung, wie sie ein Telefon beim Entsperren vornimmt. Liegt die Übereinstimmung über der Schwelle, geht die Zahlung durch. Sonst bietet die Kasse Karte, Telefon oder Revolut Pay an.
Der kommerzielle Teil ist so interessant wie die Biometrie. Revolut verlangt von den Cafés für diese Zahlungen keine Gebühren, und genau so kauft sich ein Zahlungsanbieter einen Platz auf dem Tresen. Alex Codina, General Manager für Händlerzahlungen bei Revolut Business, beschreibt es als Ersatz "veralteter, fragmentierter Kassen durch ein hocheffizientes Bezahlerlebnis". Alex Damgaci, Geschäftsführer von Kiss the Hippo, will das System noch dieses Jahr auf alle zwölf Filialen ausweiten.
Mit den Daten wird sorgfältiger umgegangen, als die Schlagzeile nahelegt
Über die Konstruktion gehört fair berichtet, denn "Bank scannt Ihr Gesicht" löst eine Reaktion aus, die die technischen Details nicht ganz hergeben. Revolut sagt, die für die Zahlung genutzten Gesichtsvektoren würden unmittelbar nach Bestätigung des Kaufs gelöscht, beim Händler bleibe nichts, und die Verarbeitung laufe im eigenen Umfeld des Unternehmens statt bei einem fremden Dienstleister. Die biometrischen Daten seien Ende zu Ende verschlüsselt.
Das ist sorgfältiger als die durchschnittliche Gesichtserkennung im Einzelhandel, wo die unangenehmen Fragen meist damit beginnen, welcher Auftragnehmer die Bilder hält. Hier lautet die Antwort: die Bank. Das ist zugleich das Beruhigende und das Problem.
Warum das Datum zählt
Am 12. September informierte Revolut betroffene Kunden, es habe personenbezogene Daten offengelegt, darunter Passbilder, Selfies und Transaktionshistorien, nachdem eine gefälschte Anfrage im Namen einer Behörde eingegangen war. Wir haben damals darüber geschrieben: die Anfrage war falsch, die Daten waren echt. Tage später tauchte ein zweiter Vorfall auf, über den amerikanischen Broker DriveWealth, auch darüber haben wir berichtet.
Das Selfie, mit dem Pay with Smile abgleicht, gehört genau zu jener Dokumentenklasse, die im September das Haus verlassen hat. Die Löschung der Kassenvorlage ist gute Hygiene und ändert daran nichts. Das Anmeldebild muss irgendwo bestehen bleiben, sonst gäbe es nichts zu vergleichen, und die Frage lautet nicht, was an der Kasse passiert, sondern was mit der Kopie geschieht, die die Bank ohnehin hält.
Darin liegt der strukturelle Unterschied zwischen Biometrie und jedem anderen Schlüssel. Nach einem Leck wechselt man das Passwort, lässt die Karte neu ausstellen, gibt die Nummer auf. Ein Gesicht wird nicht neu ausgestellt, und für Angreifer verfällt es nicht. Dieselbe Logik tauchte auf, als Indien biometrische Prüfungen für SIM-Karten verpflichtend machte: Der Komfort kommt zuerst, die Unumkehrbarkeit fällt später auf.
Kurz zum rechtlichen Rahmen
Nach britischem Datenschutzrecht ist ein Gesicht, mit dem jemand identifiziert wird, biometrische Information besonderer Kategorie und braucht eine Bedingung über die gewöhnliche Rechtsgrundlage hinaus. Die Information Commissioner's Office hält ausdrückliche Einwilligung meist für die passende, und legt die Latte hoch: Die Wahl muss wirklich frei, spezifisch und informiert sein, getrennt von den allgemeinen Bedingungen.
Eine freiwillige Aktivierung in der App, bei der an derselben Kasse eine offensichtliche Alternative bereitsteht, erfüllt das recht gut. Sie erfüllt es in dem Moment nicht mehr, in dem die Gesichtszahlung zur Voreinstellung wird, zur Schnellspur oder zur einzigen Schlange, die sich bewegt. Genau dorthin fahren solche Pilotprojekte üblicherweise.
- Es ist aus, bis Sie es einschalten, und die Kasse nimmt weiterhin Karte oder Telefon
- Verglichen wird mit dem bereits vorhandenen Selfie aus Ihrer Kontoeröffnung, kein neues wird verlangt
- Revolut sagt, die Kassenvorlage werde nach jedem Kauf gelöscht und beim Café bleibe nichts
- Bestehen bleibt das Anmeldebild bei der Bank, und genau dorthin reicht ein Datenleck
- Fragen Sie sich, ob Sie es auch einschalten würden, wenn dieselben Daten noch zweimal abflössen
Kann per Gesicht ohne meine Zustimmung abgebucht werden?
Behält das Café mein Gesicht?
Worin liegt dann das eigentliche Risiko?
Ist das in Großbritannien zulässig?
Geht das über einen Test hinaus?
• Revolut is piloting facial recognition at store checkouts in the UK - Engadget
• 'Pay with smile' facial recognition store checkout system piloted by Revolut - PA via Yahoo Finance UK
• How do we process biometric data lawfully? - Information Commissioner's Office
• Revolut Handed Over Bitcoin Histories, Passports on Spoofed Government Email - The Crypto Times