Un pirate met en vente 10 millions de lignes du sous-traitant français Solutions30
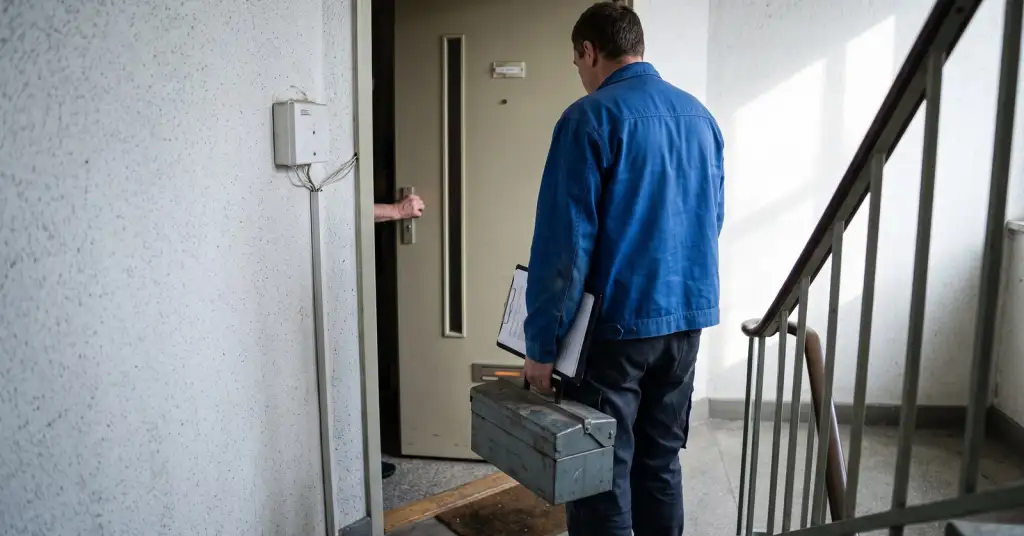
Un pirate se faisant appeler Syrv4x vend une base de données de 34 Go que l'annonce attribue à Solutions30, une entreprise fondée en France dont les techniciens installent et réparent des équipements chez des particuliers et dans des bureaux pour le compte d'opérateurs télécoms, de fournisseurs d'énergie et de sociétés informatiques à travers l'Europe. L'annonce revendique 10 376 950 enregistrements, dont près de 4 millions de noms distincts, 6,8 millions de numéros de téléphone uniques et 981 883 adresses e-mail uniques, ainsi que des adresses de clients et les lieux où des techniciens ont été envoyés. Solutions30 n'a ni confirmé de fuite ni fait de commentaire.
Ce que montre l'échantillon
Le site français Cyberattaque.org a obtenu un échantillon de 1 500 lignes et affirme que les données correspondent à des fiches clients et contacts utilisées dans l'activité de Solutions30. Sur ces 1 500 enregistrements, 1 309 comportaient une adresse postale, 840 un numéro de téléphone, 468 un numéro de mobile et 277 une adresse e-mail. La structure prévoit aussi des champs pour la profession, les coordonnées professionnelles, les numéros d'immatriculation des entreprises et des références internes qui rattachent chaque fiche à un partenaire ou à un type d'intervention. Les champs de commentaire libre étaient renseignés dans 544 enregistrements.
Le site n'a trouvé dans l'échantillon ni mots de passe, ni numéros de carte bancaire, ni IBAN. Certains profils plus anciens contiennent en revanche des identifiants de connexion ADSL ou VoIP, l'offre internet et le fournisseur précédent. Lorsqu'une date d'abonnement était renseignée, elle se situait entre 2008 et 2014, ce qui laisse penser qu'une partie au moins du fichier remonte à PC30, le nom sous lequel l'entreprise installait des modems et des routeurs pour des fournisseurs d'accès français.
Les totaux viennent du vendeur et n'ont pas pu être vérifiés sur l'ensemble des 34 Go. Ils ne signifient pas non plus 10 millions de personnes différentes : une même personne peut apparaître dans plusieurs enregistrements ou être liée à plusieurs interventions.
De grands groupes dans le fichier
Solutions30 travaille pour des entreprises qui externalisent l'installation et la maintenance, si bien que les données dépassent largement le cadre de ses propres clients. Dans l'échantillon, Cyberattaque.org a relevé des mentions de BNP Paribas, Carrefour, Thales, Fnac, Renault, Allianz, Dassault et de la Banque de France. Dans 221 enregistrements, BNP Paribas apparaissait avec des détails sur sa structure interne, jusqu'au service et à l'agence. Cela ne signifie pas que ces entreprises ont été piratées : elles figurent dans le fichier parce que Solutions30 est intervenue ou a géré des contacts pour leur compte. La liste du vendeur revendique plus de 160 contrats, clients ou types de missions dans la banque, la distribution, les télécoms, l'énergie et l'informatique.
Solutions30 affirme compter plus de 16 000 techniciens, réaliser plus de 80 000 interventions par jour en Europe et avoir dépassé les 65 millions d'interventions depuis sa création en 2003. On ignore comment Syrv4x s'est procuré les données : il peut s'agir d'une intrusion récente, d'un ancien serveur, d'une application métier ou d'une sauvegarde trouvée ailleurs. Le même vendeur avait publié fin septembre près de 16 000 enregistrements de rendez-vous de raccordement SFR.
Le risque : le faux technicien
Les fuites chez les sous-traitants sont difficiles à anticiper pour les clients. Cette semaine, le plus grand groupe de soins du cancer d'Australie a confirmé une fuite chez l'un de ses fournisseurs. Ici, le danger principal n'est pas l'accès direct aux comptes bancaires, mais le contexte que le fichier offre à un escroc. Quelqu'un qui connaît votre nom, votre adresse, votre numéro de téléphone et le fournisseur qui a envoyé un technicien peut appeler ou sonner à votre porte en se faisant passer pour ce technicien, à propos de votre box, de votre ligne fibre, de votre compteur ou de votre terminal de paiement, et paraître convaincant. Les employés d'entreprise listés avec leur fonction et leur service sont aussi des cibles faciles pour un hameçonnage sur mesure.
- Si quelqu'un appelle ou se présente à votre porte pour une réparation que vous n'avez pas demandée, vérifiez en appelant votre fournisseur au numéro figurant sur votre contrat ou sur son site.
- Ne communiquez à un « technicien » ni mots de passe, ni codes à usage unique, ni coordonnées bancaires, et n'installez aucune application de prise en main à distance à sa demande.
- Attendez-vous à des SMS et à des e-mails qui mentionnent une vraie visite passée. Un détail exact ne rend pas le message authentique.