Un hacker vende 10 millones de registros del contratista francés Solutions30
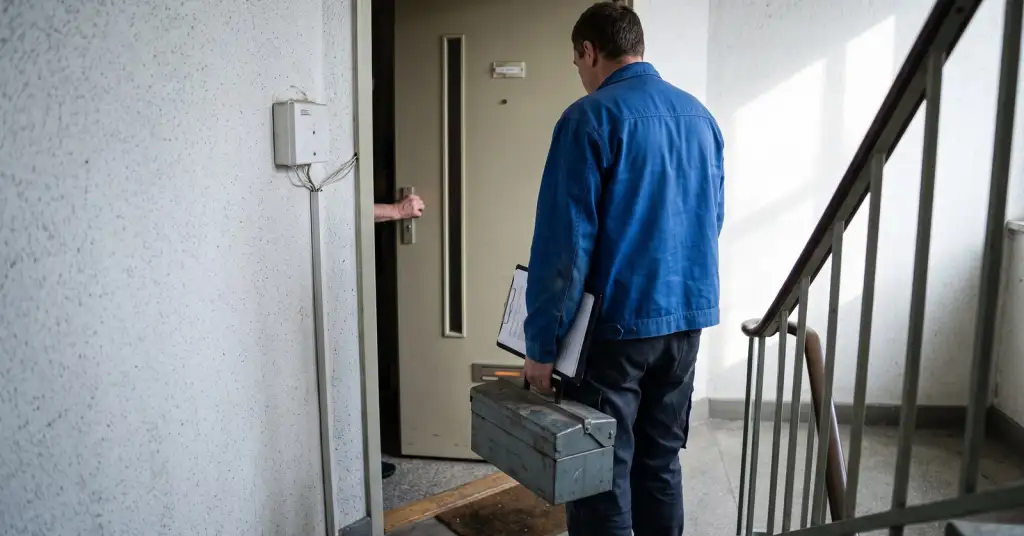
Un hacker que usa el nombre Syrv4x vende una base de datos de 34 GB que el anuncio atribuye a Solutions30, una empresa de origen francés cuyos técnicos instalan y reparan equipos en hogares y oficinas para compañías de telecomunicaciones, energía y tecnología de toda Europa. El anuncio asegura que contiene 10 376 950 registros, entre ellos casi 4 millones de nombres distintos, 6,8 millones de números de teléfono únicos y 981 883 direcciones de correo electrónico únicas, además de direcciones de clientes y los lugares a los que se envió a técnicos. Solutions30 no ha confirmado una filtración ni ha hecho comentarios.
Qué muestra la muestra
El sitio francés Cyberattaque.org obtuvo una muestra de 1500 filas y afirma que los datos coinciden con registros de clientes y de contacto utilizados en el trabajo de Solutions30. De esos 1500 registros, 1309 tenían dirección postal, 840 número de teléfono, 468 número de móvil y 277 dirección de correo electrónico. La estructura incluye además campos para la profesión, datos de contacto empresariales, números de registro de empresas y referencias internas que vinculan cada registro con un socio o un tipo de trabajo. Los campos de comentarios de texto libre estaban rellenados en 544 registros.
El sitio no encontró contraseñas, números de tarjetas bancarias ni IBAN en la muestra. Algunos perfiles más antiguos sí contienen identificadores de acceso ADSL o VoIP, el plan de internet y el proveedor anterior. Cuando constaba la fecha de contratación, esta se situaba entre 2008 y 2014, lo que sugiere que al menos parte del archivo se remonta a PC30, el nombre con el que la empresa instalaba módems y routers para proveedores de internet franceses.
Las cifras totales proceden del vendedor y no han podido verificarse con los 34 GB completos. Tampoco significan 10 millones de personas distintas: una misma persona puede aparecer en varios registros o estar vinculada a varias visitas.
Grandes empresas en el archivo
Solutions30 trabaja por encargo de empresas que externalizan la instalación y el mantenimiento, de modo que los datos van mucho más allá de sus propios clientes. En la muestra, Cyberattaque.org halló referencias a BNP Paribas, Carrefour, Thales, Fnac, Renault, Allianz, Dassault y el Banco de Francia. En 221 registros aparecía BNP Paribas junto con detalles de su estructura interna, hasta el nivel de departamento y sucursal. Eso no significa que estas empresas hayan sido hackeadas: figuran porque Solutions30 realizó trabajos o gestionó contactos para ellas. La lista del vendedor asegura que incluye más de 160 contratos, clientes o tipos de trabajo en banca, comercio minorista, telecomunicaciones, energía y tecnología.
Solutions30 afirma que cuenta con más de 16 000 técnicos, realiza más de 80 000 intervenciones al día en Europa y ha superado los 65 millones de trabajos desde su fundación en 2003. Se desconoce cómo obtuvo Syrv4x los datos: podría tratarse de una intrusión reciente, un servidor antiguo, una aplicación de negocio o una copia de seguridad hallada en otro lugar. El mismo vendedor publicó a finales de septiembre casi 16 000 registros de citas de conexión de SFR.
El riesgo: el falso técnico
Las filtraciones en subcontratistas son difíciles de prever para los clientes. Esta semana, el mayor grupo de atención oncológica de Australia confirmó una filtración en uno de sus proveedores. En este caso, el principal peligro no es el acceso directo a cuentas bancarias, sino el contexto que el archivo ofrece a un estafador. Quien conoce su nombre, su dirección, su teléfono y el proveedor que envió a un técnico puede llamar o presentarse en su puerta como ese técnico, a propósito de su router, su línea de fibra, su contador o su terminal de pago, y resultar convincente. Los empleados de empresas que figuran con su cargo y departamento también son blancos fáciles para un phishing a medida.
- Si alguien llama o se presenta en su puerta por una reparación que no solicitó, compruébelo llamando a su proveedor al número que figura en su contrato o en su sitio web.
- No facilite a un «técnico» contraseñas, códigos de un solo uso ni datos bancarios, y no instale aplicaciones de acceso remoto a petición suya.
- Espere SMS y correos que mencionen una visita real anterior. Que un dato sea real no hace auténtico el mensaje.