L'hosting islandese 1984 spegne tutti i servizi dopo un attacco informatico
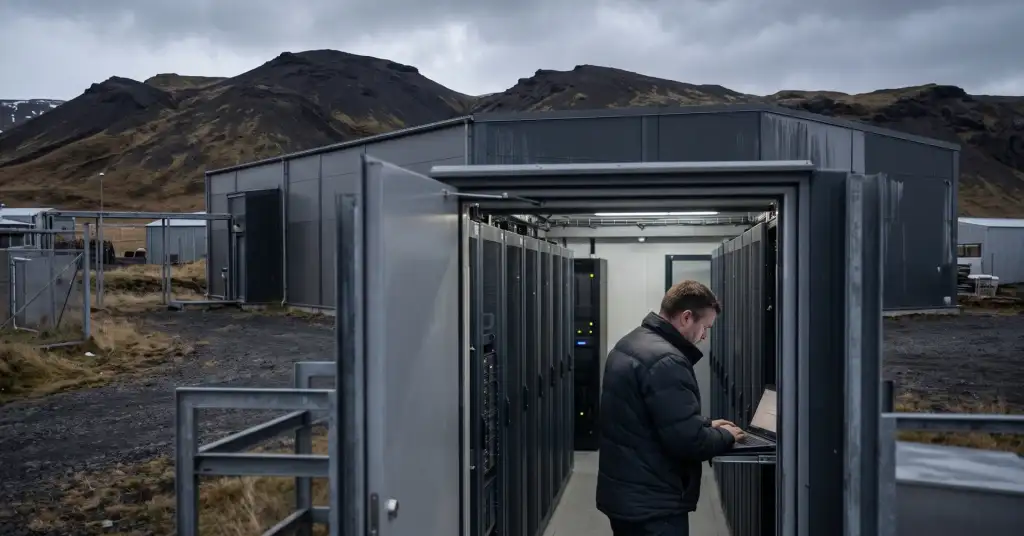
1984, società islandese di hosting che si presenta come rifugio per la privacy e la libertà di espressione, ha spento tutti i suoi servizi dopo un attacco informatico. L'azienda ha annunciato lo spegnimento venerdì 20 novembre, e sabato NetBlocks ha confermato una perdita di connettività presso il provider, che ha descritto come «noto per ospitare media indipendenti e attivisti». 1984 non chiude: definisce lo spegnimento temporaneo e dice che non c'è una data per il ritorno completo.
Cosa ha detto 1984
In una dichiarazione citata da Vísir, l'amministratore delegato Mörður Áslaugarson ha definito l'attacco ben pianificato e tecnicamente sofisticato. «La portata dell'attacco è ancora sotto indagine, e non si può escludere che siano stati colpiti più sistemi di quelli già confermati», si legge nel testo. L'azienda ha preso «la difficile decisione di sospendere temporaneamente tutti i servizi» per limitare ulteriori danni. Torneranno prima la posta e il DNS, poi i siti e i server virtuali, quando i sistemi saranno giudicati sicuri.
Áslaugarson ha raccontato a Vísir che i tentativi di intrusione sono iniziati il 14 novembre, piccoli all'inizio, e hanno raggiunto il picco il 19 novembre. Secondo lui gli attaccanti hanno scritto software su misura per trovare e sfruttare le vulnerabilità, e solo uno Stato potrebbe condurre un attacco di queste dimensioni, ma si è rifiutato di indicare un sospettato. Magni R. Sigurðsson, capo del team nazionale islandese per la sicurezza informatica CERT-IS, che indaga insieme alla società di sicurezza Syndis, ha detto a Vísir che nell'attacco sono stati usati strumenti di IA.
Sabato Áslaugarson ha detto a Vísir che la prima mossa degli attaccanti, una volta entrati, è stata danneggiare sette siti i cui nomi di dominio suggeriscono sostegno alla Palestina. Ha spiegato di vedere solo i nomi di dominio e che «non possiamo trarre alcuna conclusione» su chi ci sia dietro. Spera di ripristinare posta e DNS nel fine settimana, ma non promette una data.
Chi è colpito dal blackout di 1984
1984 si descrive come il più grande provider di hosting dell'Islanda, e il suo sito indica oltre 107.000 utenti. Secondo Vísir, migliaia di siti islandesi e stranieri sono offline, e il 65% dei clienti dell'azienda si trova fuori dall'Islanda. Venerdì sera Privacy Affairs ha rilevato che solo due dei cinque name server rispondevano ancora, il che manteneva raggiungibili alcuni domini, mentre posta, webmail e pannello clienti fallivano ogni verifica.
Áslaugarson dice che l'azienda non sa se siano stati sottratti dati dei clienti. La questione conta per un'accusa separata: il fondatore del servizio di scambio Monero Wagyu, che si firma PerpetualCow, accusa 1984 del furto di una chiave usata venerdì per vendere circa 13,5 milioni di dollari del token XMR1, crollato da circa 500 dollari a circa 1 dollaro in mezz'ora. Secondo lui la chiave si trovava su un vecchio server che la sua azienda aveva già cancellato. 1984 dice di stare verificando l'accusa, che non è confermata.
Cosa devono fare ora i clienti di 1984
- Sostituite i segreti: Chi ha mai tenuto password, chiavi SSH, chiavi API o chiavi di wallet su un server di 1984, compresi server poi cancellati, dovrebbe sostituirle subito senza aspettare l'esito dell'indagine.
- Attenzione al phishing: Diffidate delle email che sembrano avvisi di sicurezza di 1984: dopo un incidente gli attaccanti inviano spesso phishing a nome della vittima.
- Tenete raggiungibili i siti: Chi ha domini importanti può aggiungere un secondo provider DNS o rimettere online i siti altrove dai propri backup.
- La posta non è persa: La posta inviata alle caselle su 1984 non è necessariamente persa: i server mittenti di solito ritentano la consegna per diversi giorni.
• Loss of connectivity at hosting provider 1984 in Iceland - NetBlocks
• 1984 ehf. lokar tímabundið vegna tölvuárásar - Vísir
• Þúsundir vefa liggja niðri vegna sérsniðinnar tölvuárásar - Vísir
• Áherslan hafi verið á síður sem tengjast Palestínu - Vísir
• Kennir 1984 um tveggja milljarða króna rafmyntasvik - Vísir
• 1984 Hosting Hacked: Iceland Web Host Shuts Down All Services - Privacy Affairs